Requisito previo: Te has registrado en Corgea.Escáner SAST: Utilizas Checkmarx, CodeQL, Semgrep, Fortify, Coverity o Snyk. Corgea admite actualmente estos escáneres; está previsto añadir compatibilidad con Veracode y SonarQube.
Corgea Dropsite
Corgea Dropsite es una interfaz web para añadir proyectos y analizarlos en Corgea. Ofrece varias formas de subir código e informes de distintos escáneres de seguridad. El tamaño máximo de archivo es de 1 GB; utiliza la CLI de Corgea para proyectos mayores.Añadir un proyecto
Para añadir un proyecto a Corgea, sigue estos pasos: Accede a la página de Dropsite haciendo clic en el botón “Añadir proyecto” en la página de Proyectos Corgea o en la página de Escaneos.
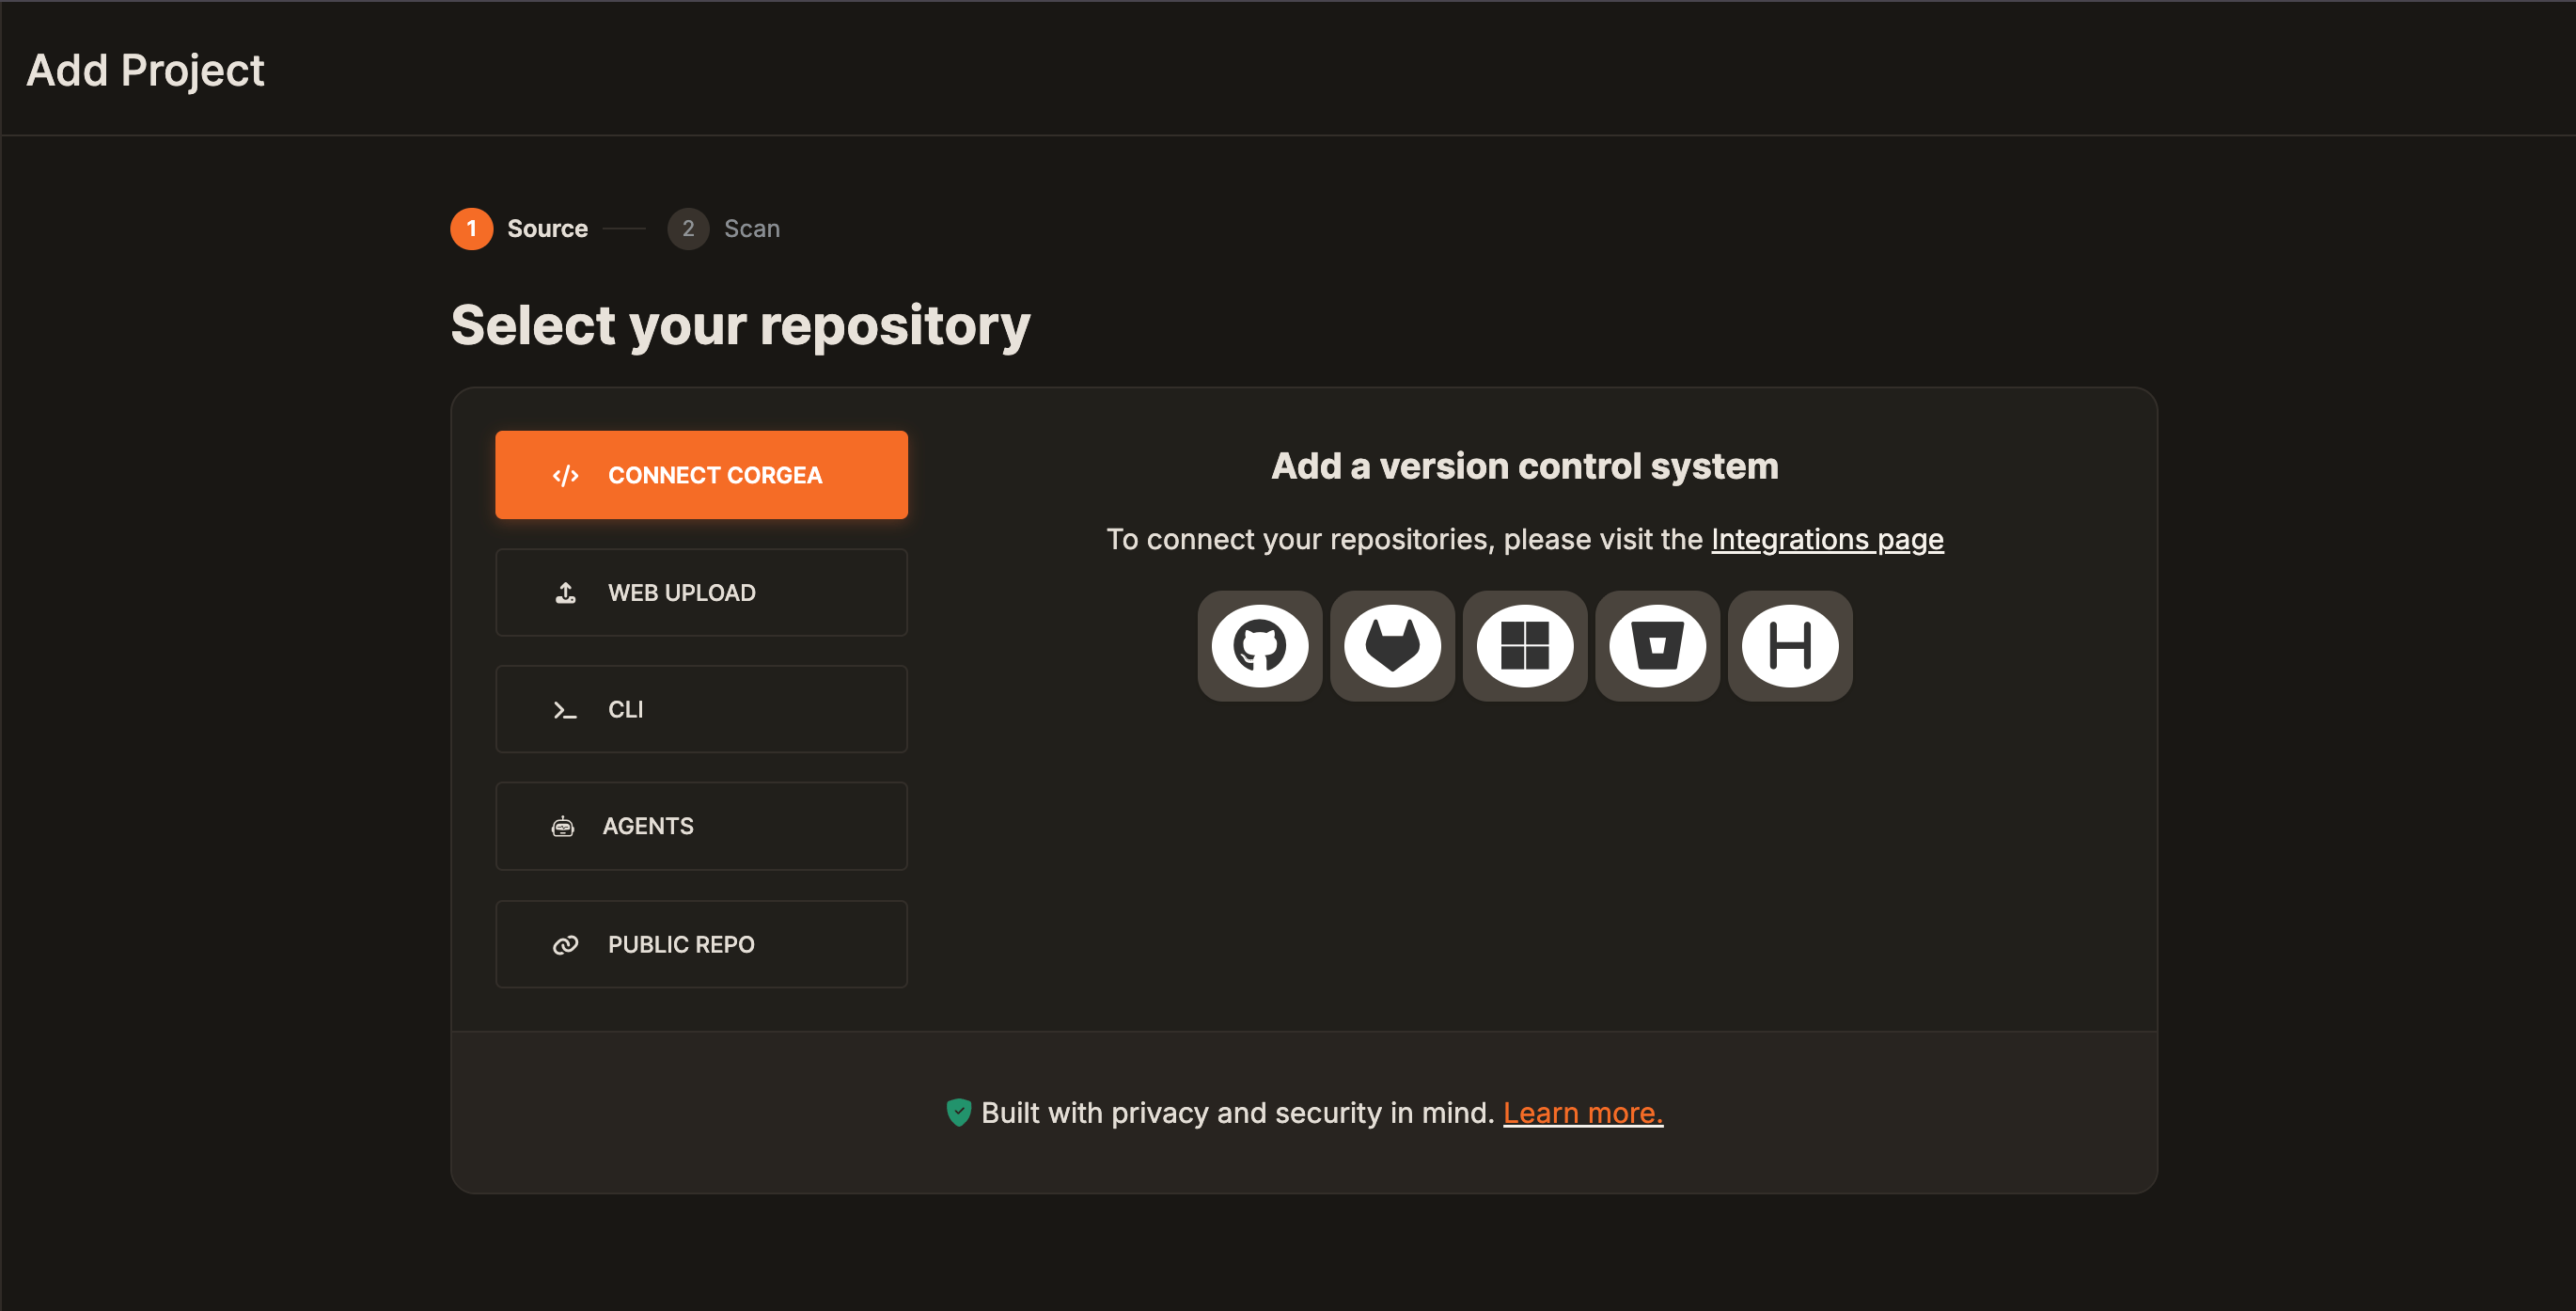
Conecta tu repositorio (recomendado)
Esta opción te permite conectar tu repositorio de código directamente a Corgea mediante una integración de control de versiones configurada, incluyendo GitHub, GitLab, Azure DevOps, Bitbucket o Harness. Haz clic en la integración de control de versiones correspondiente para autorizar a Corgea a acceder a tus repositorios. Selecciona el repositorio que quieres añadir a Corgea.Añadir un repositorio público
Si tu repositorio es accesible públicamente, puedes proporcionar la URL para añadirlo a Corgea. Selecciona la pestaña Public Repo. Introduce la URL del repositorio público en el campo correspondiente. Haz clic en Add.Subida web
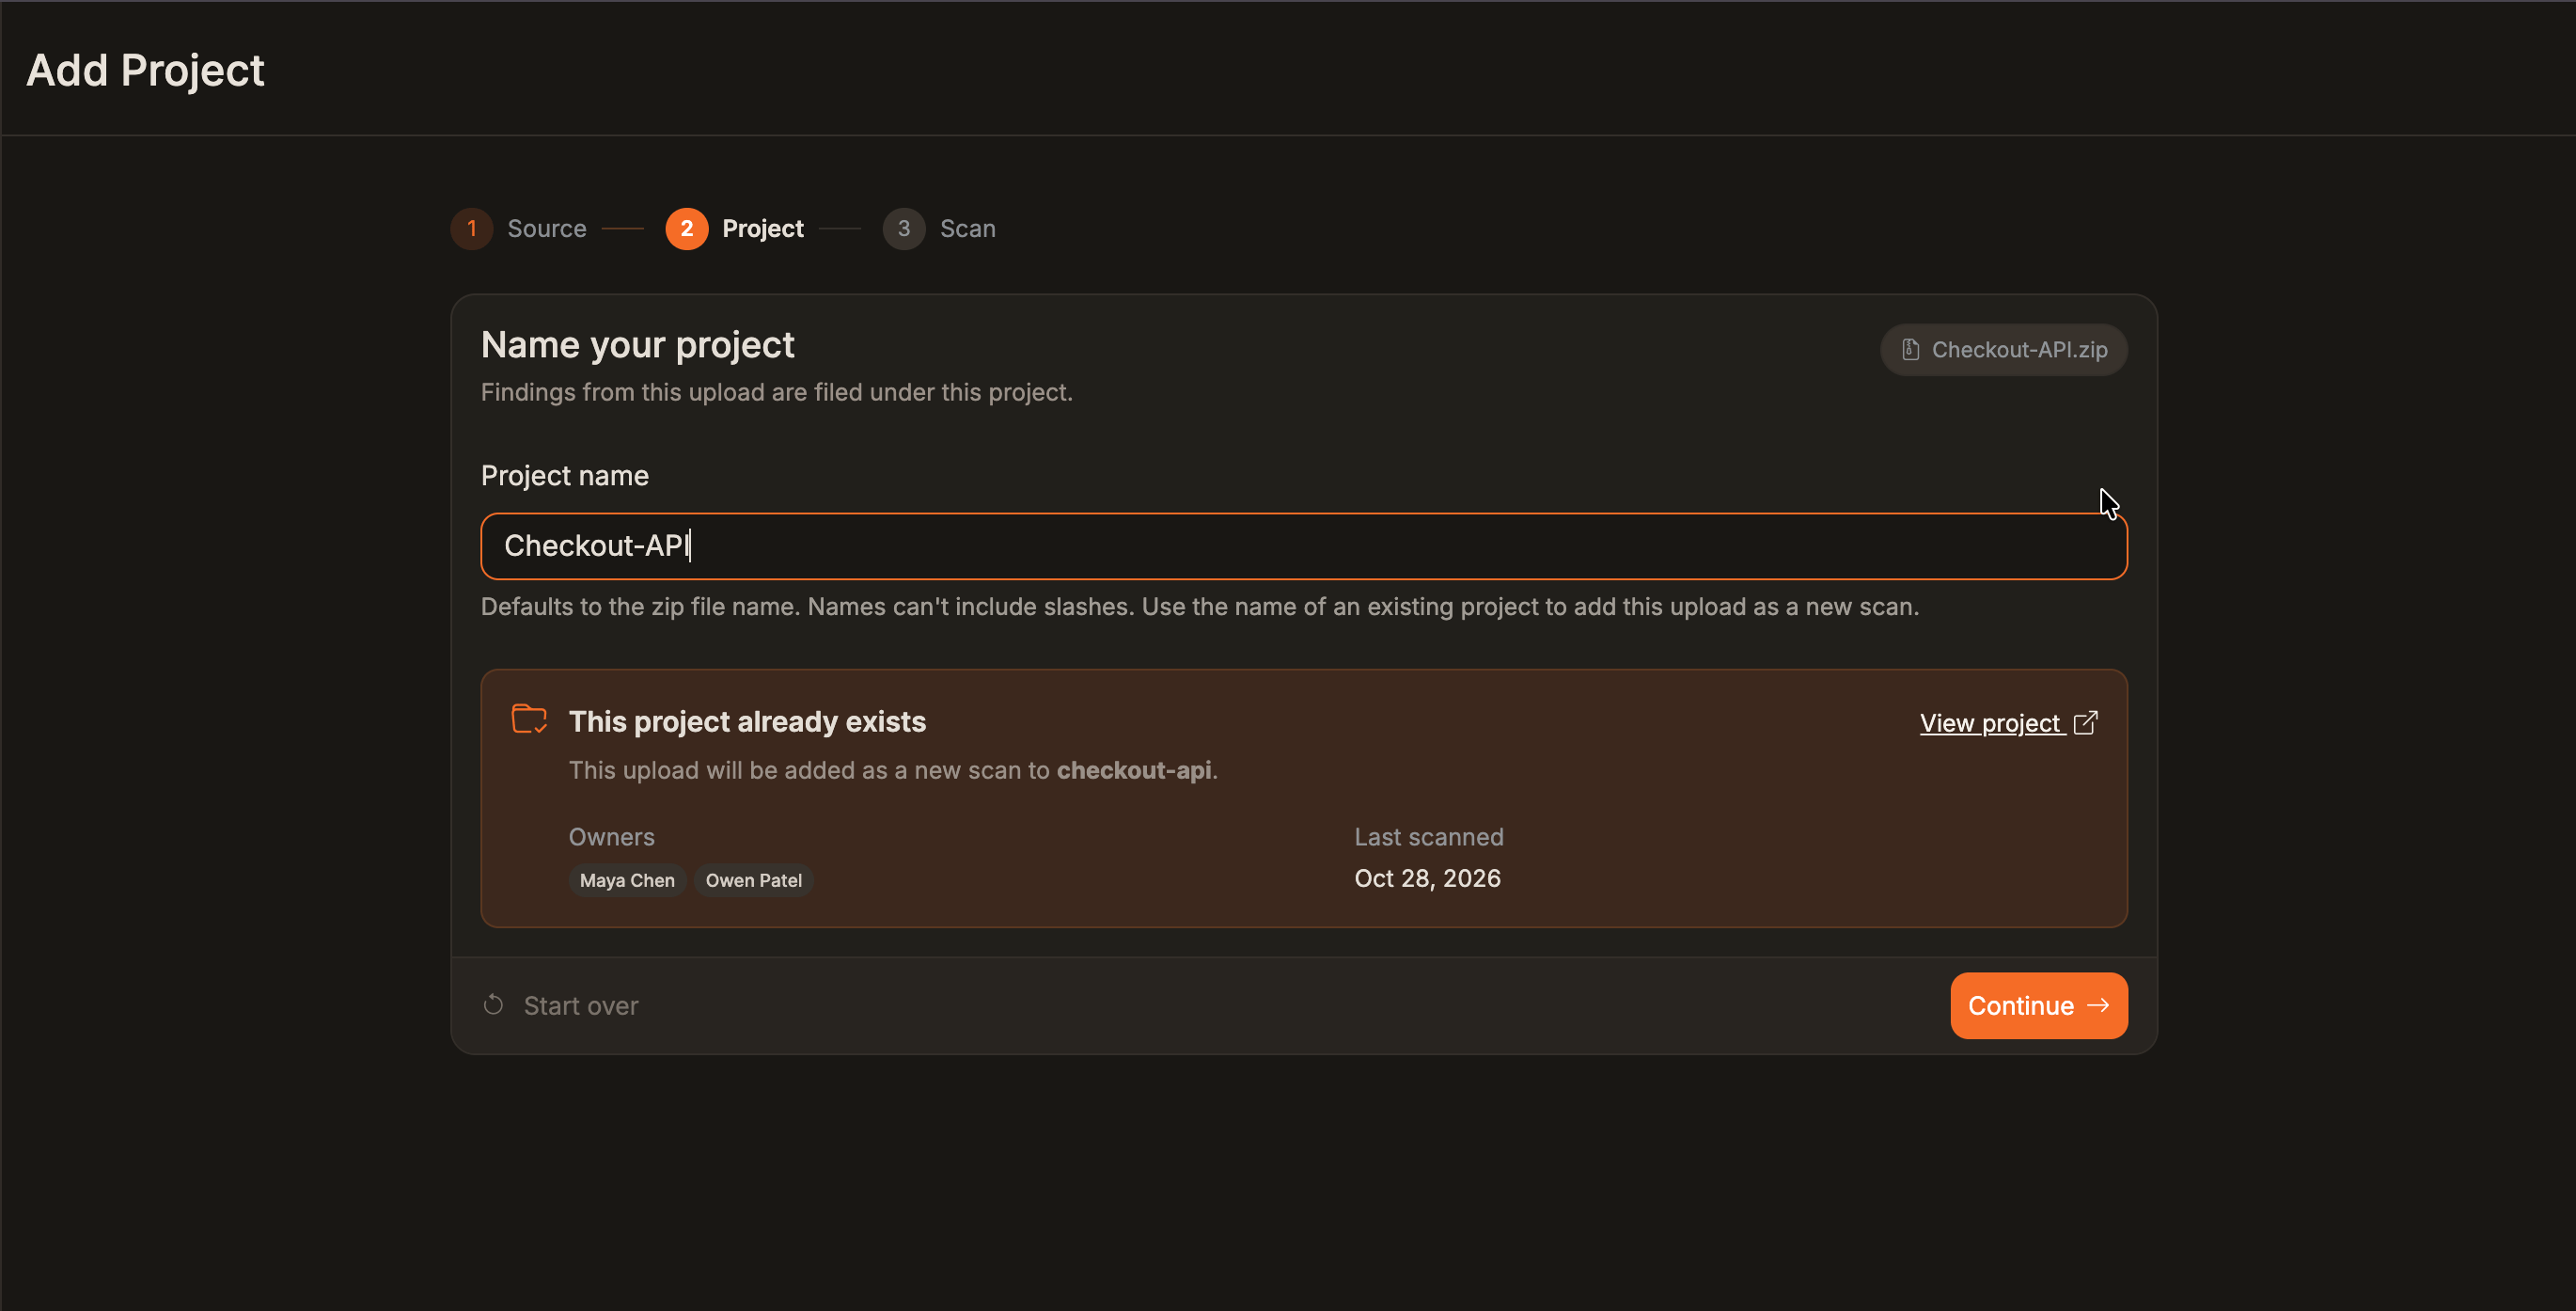
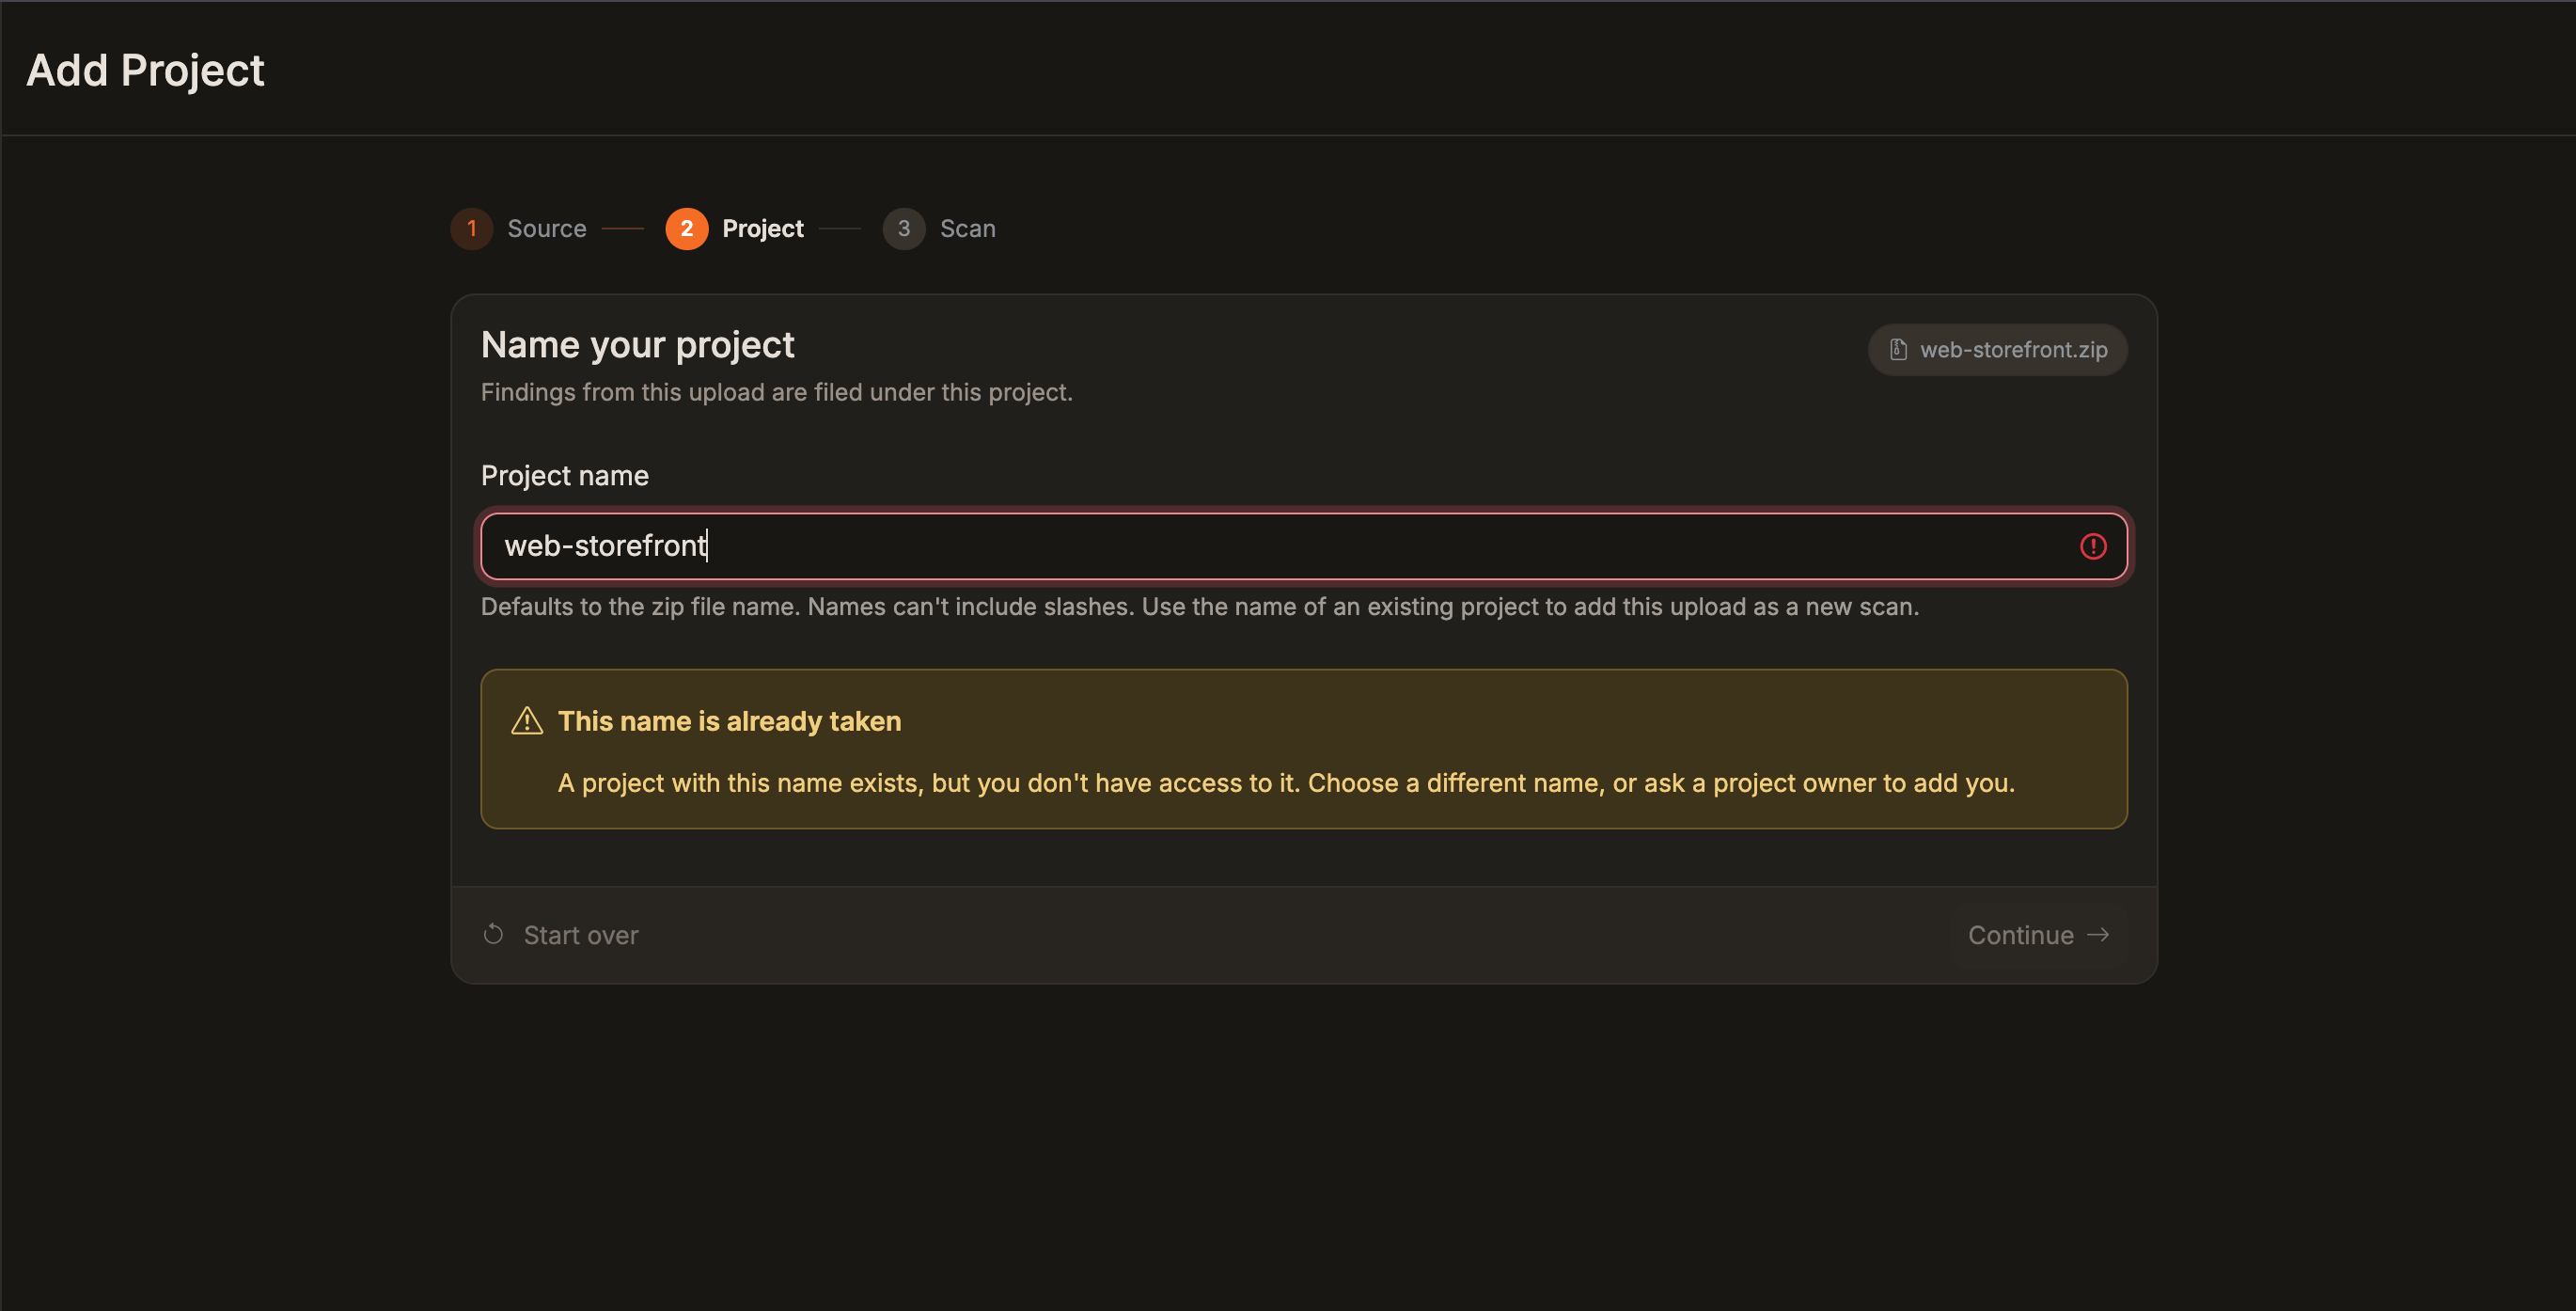
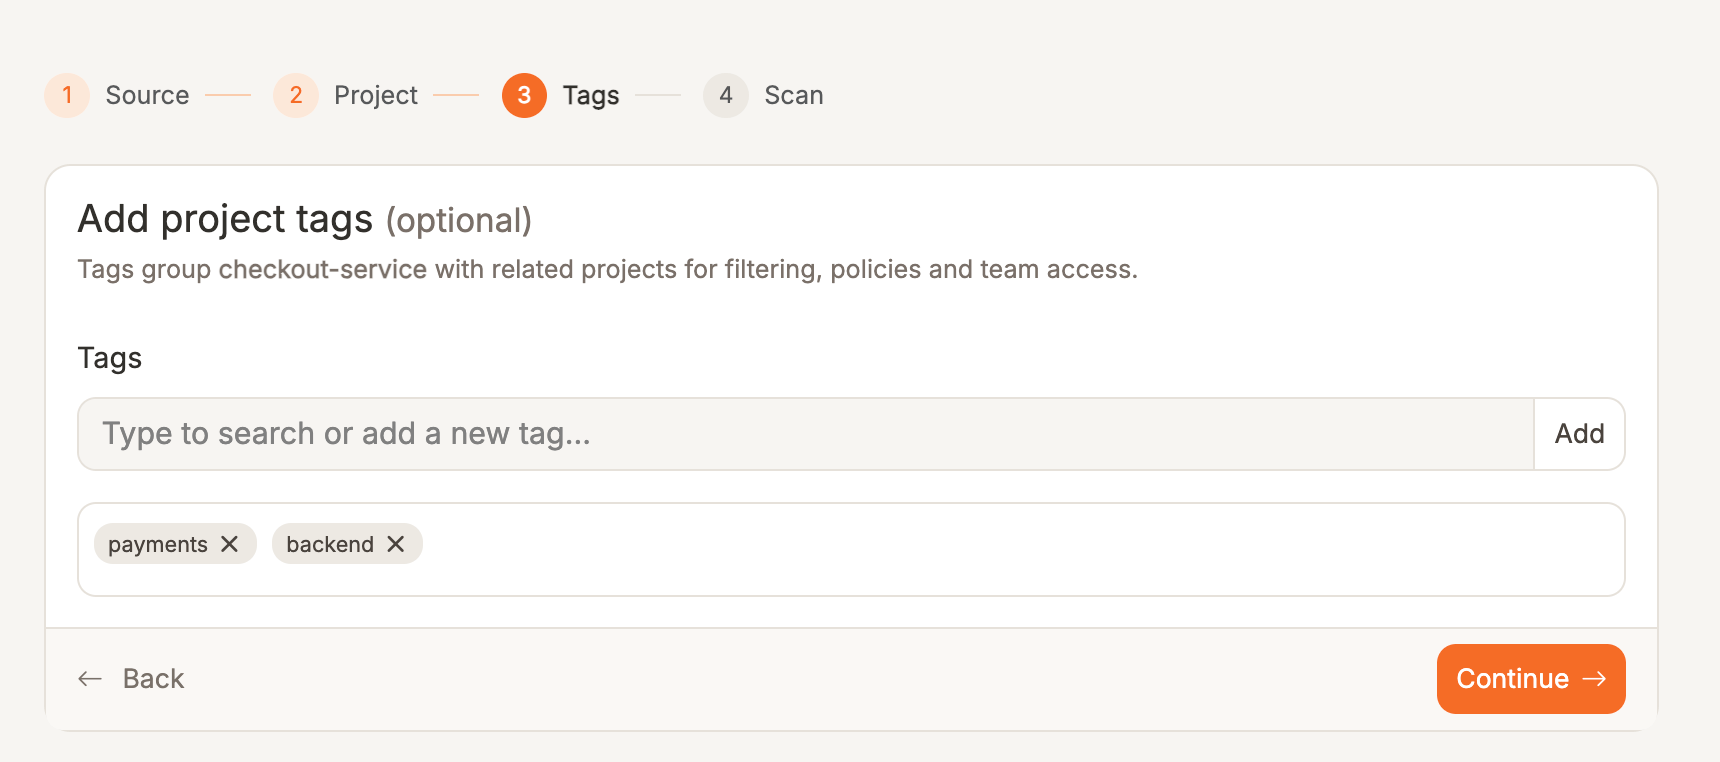
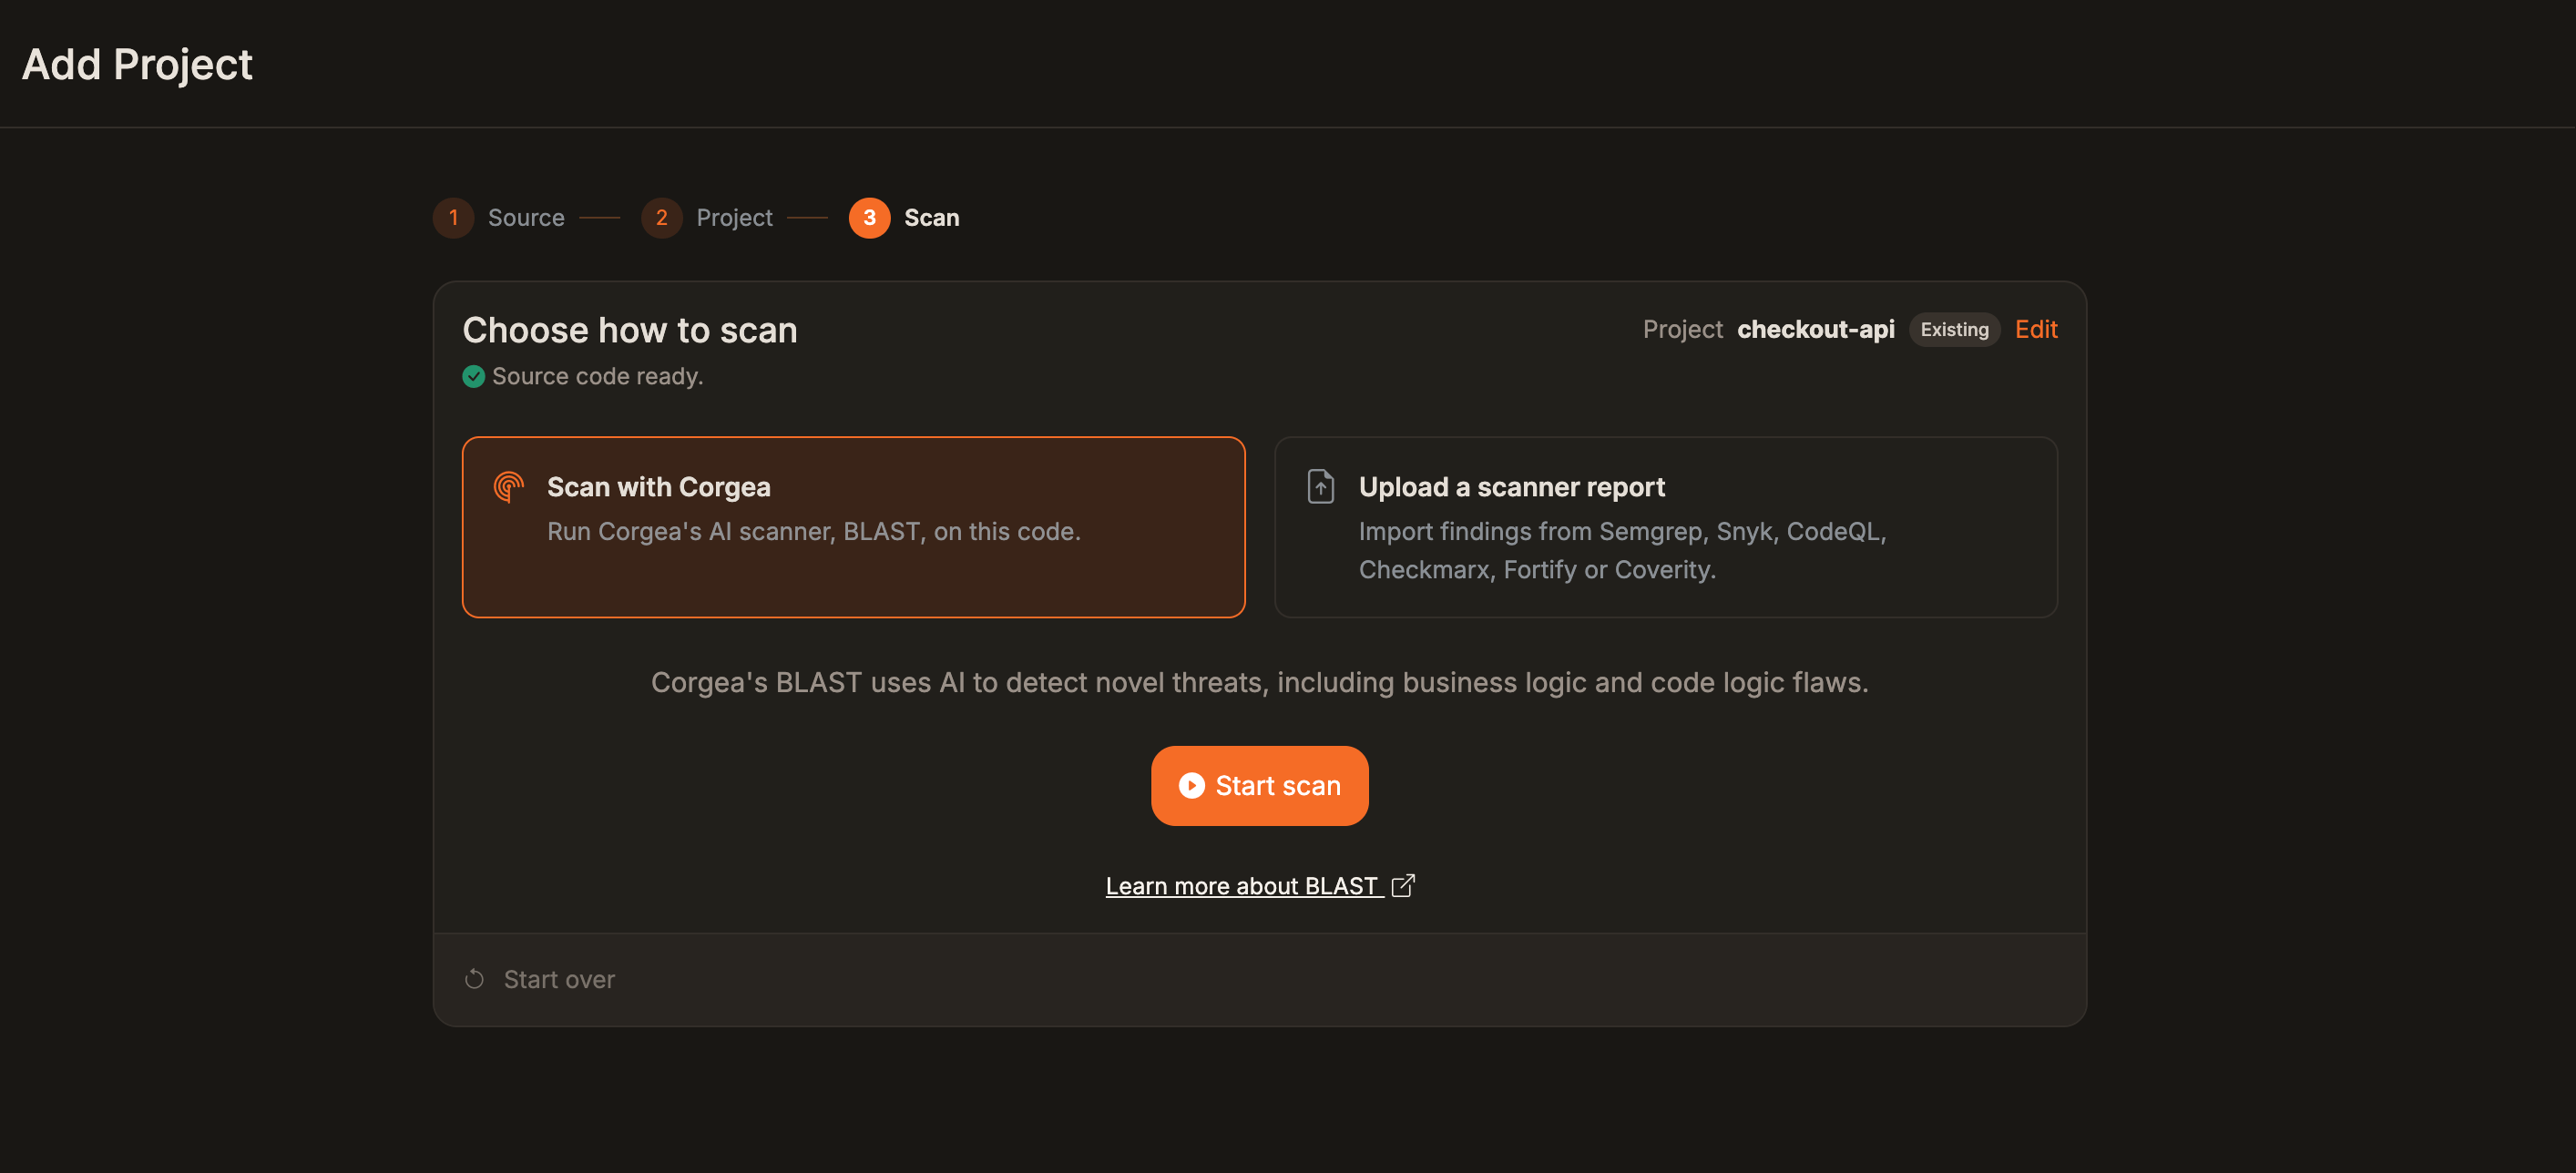
Esta opción te permite subir un archivo ZIP que contenga el código de tu proyecto. Selecciona la pestaña Web Upload y sube el archivo ZIP que contiene el código de tu proyecto. Tras subir el ZIP, confirma el Project name, cuyo valor inicial es el nombre del archivo sin.zip. El nombre no puede estar vacío, superar los 255 caracteres ni contener barras. Corgea busca proyectos existentes sin distinguir mayúsculas de minúsculas: si tienes acceso, la carga se añade como un escaneo nuevo; de lo contrario, elige otro nombre. Las conexiones a repositorios omiten este paso. Al volver a escanear un proyecto cargado, el escaneo permanece en el mismo proyecto.
Subir un informe
1
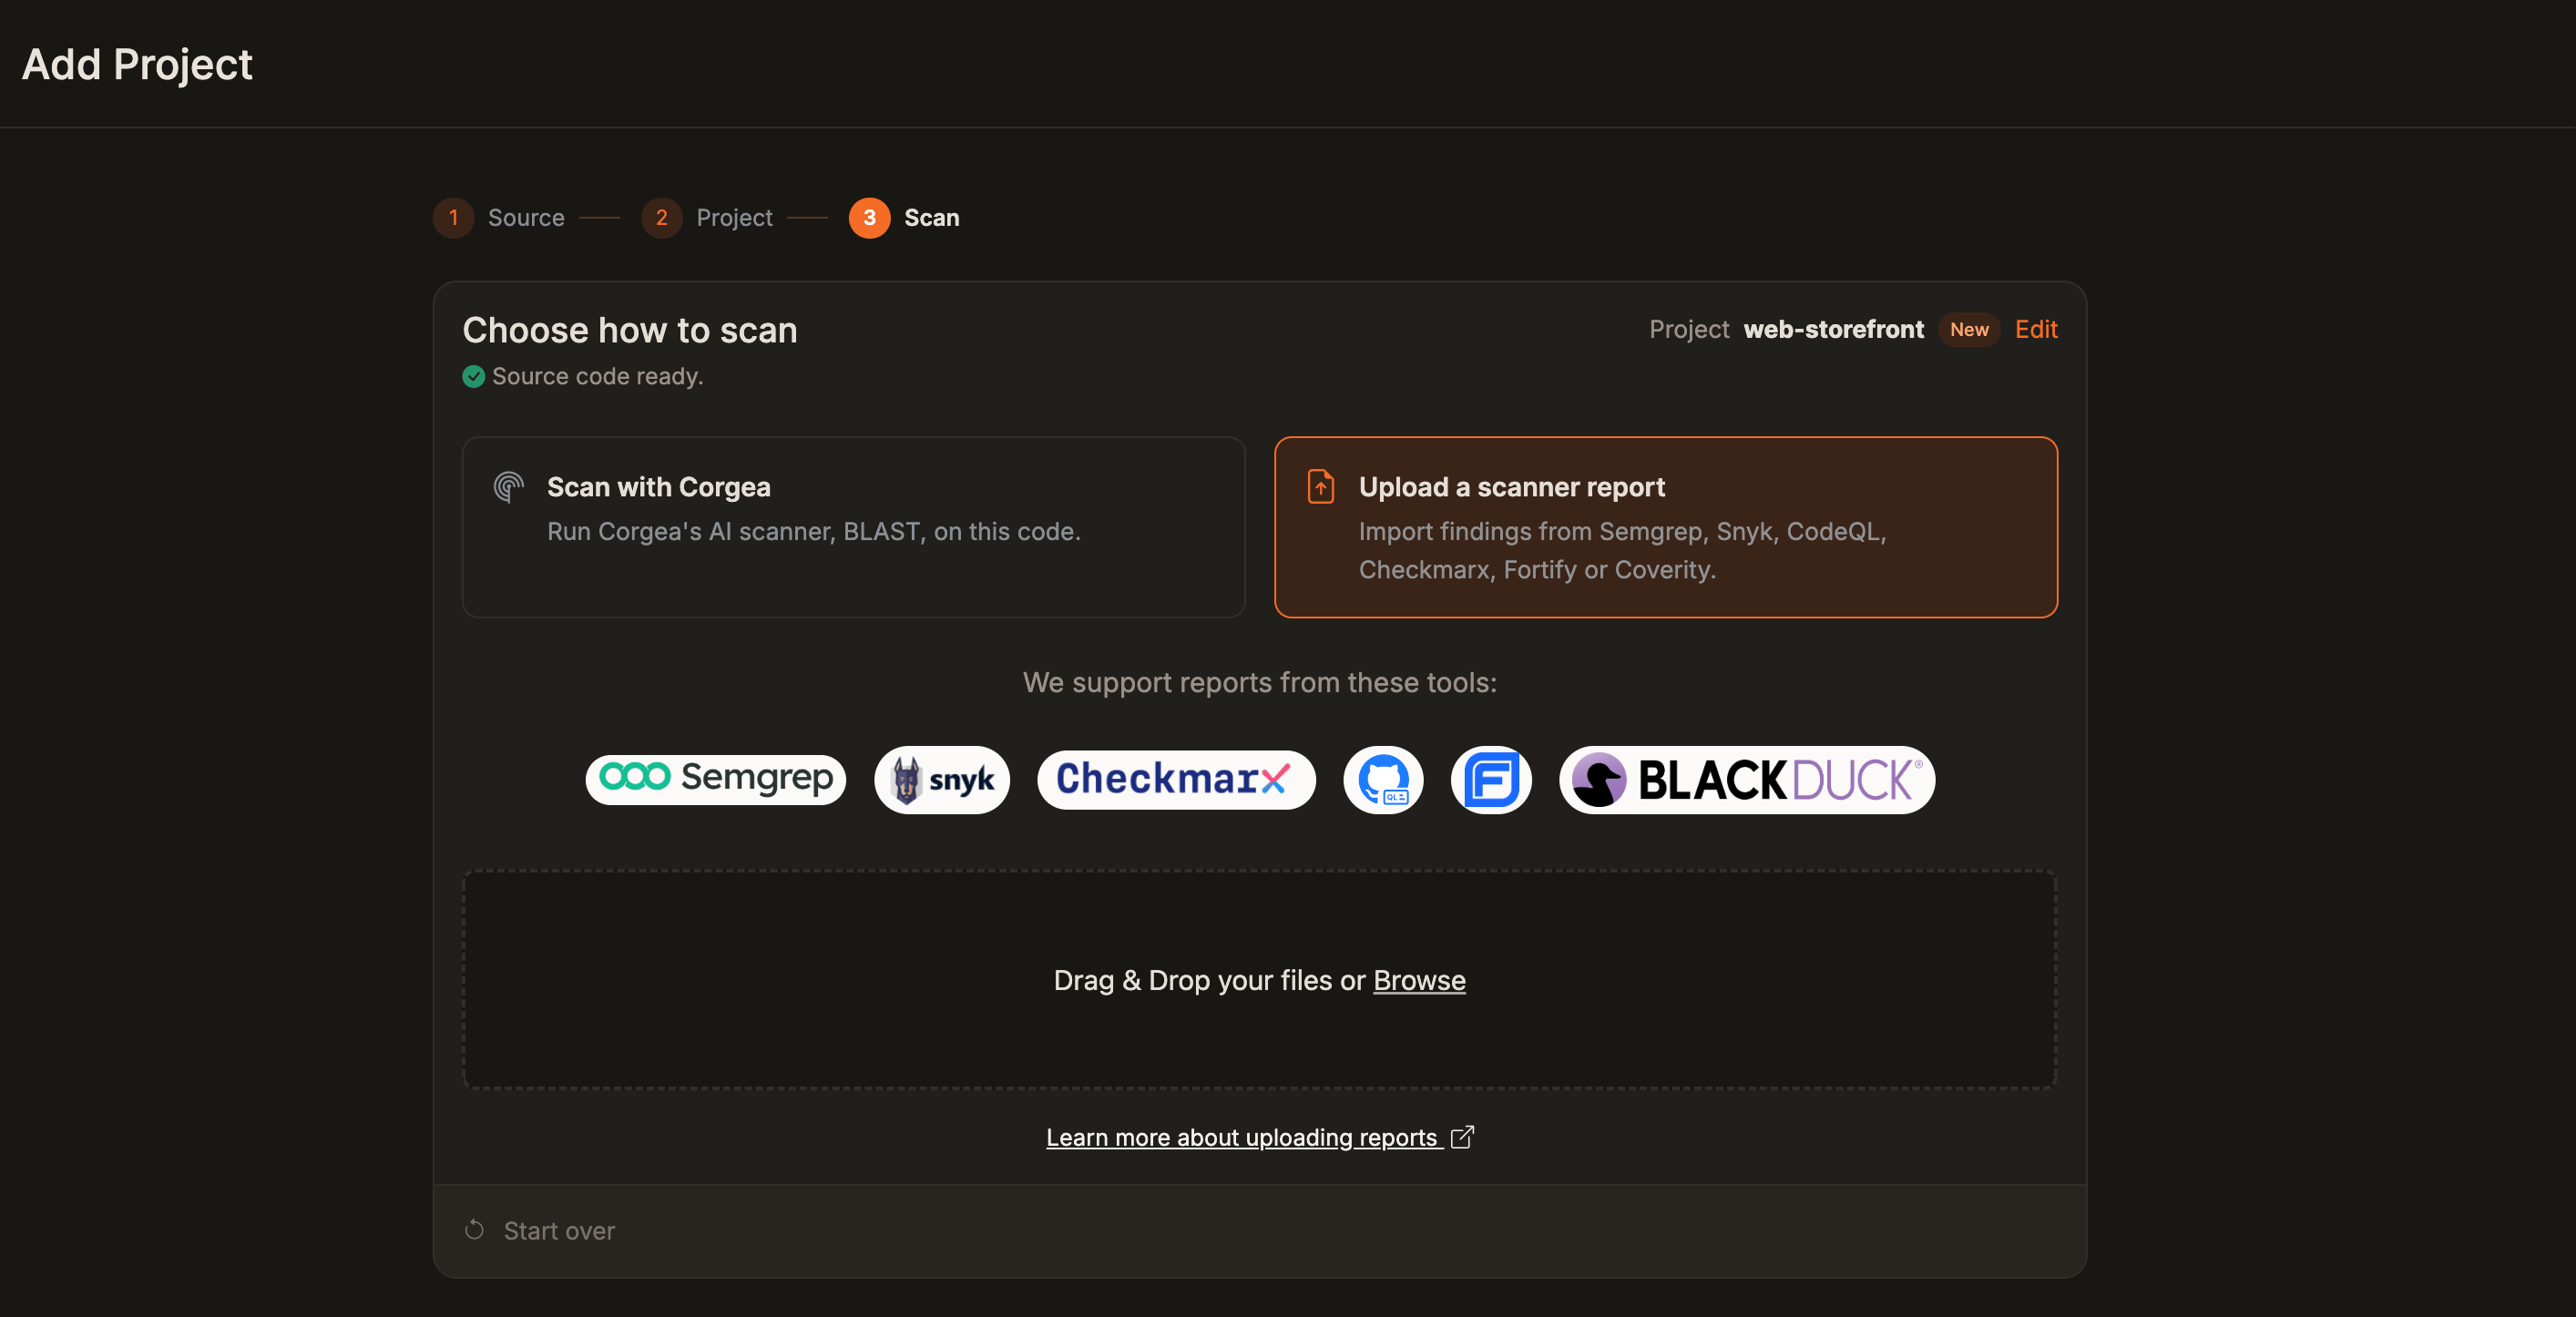
Sube el informe
Selecciona el archivo de informe (normalmente un archivo JSON) de tu máquina local y suéltalo en el cuadro de subida.
Corgea admite informes de Checkmarx (JSON), CodeQL (JSON), Snyk (SARIF), Semgrep (JSON), Fortify (FPR) y Coverity (XML).
2
Procesamiento
Cuando termine la subida, Corgea procesará el proyecto y el informe.
3
Ver resultados
Cuando termine el procesamiento, selecciona View scans para revisar los resultados o Add another project para iniciar otra carga.
Corgea CLI
La CLI de Corgea (interfaz de línea de comandos) ofrece funciones avanzadas para integrar Corgea con tu pipeline CI/CD, realizar escaneos personalizados y subir grandes proyectos (>1 GB). Consulta la página de la CLI para saber cómo instalarla y usarla. Puedes instalar la CLI de Corgea usando pip:Sube con la CLI
1
Ir al repositorio
Ve al repositorio que quieres escanear:
2
Haz el escaneo
corgea upload incluye automáticamente los archivos de políticas corgea.yaml y corgea.yml del directorio actual y sus subdirectorios, aunque el informe no los mencione. En CLI 1.14.2 y posteriores, la CLI también puede localizar los archivos de origen cuando el informe registra un directorio base distinto, por ejemplo la ruta de un agente de compilación. Consulta CLI.3
Ver resultados
Una vez completado el escaneo, se generará un informe de escaneo en la carpeta del repositorio y se enviará una copia a Corgea para su procesamiento.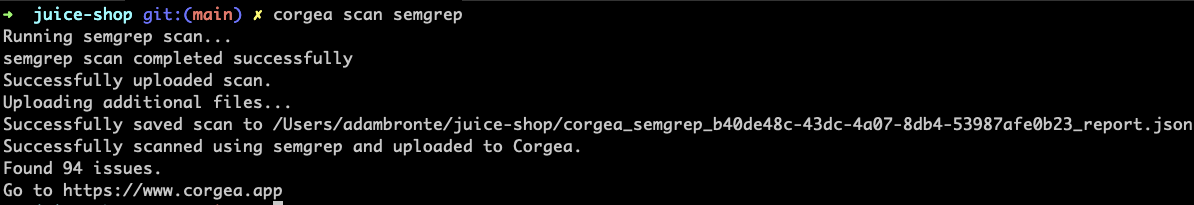
4
Correcciones de problemas
Dependiendo del tamaño de los resultados en el escaneo, puede tardar un tiempo en aparecer. Para un par de cientos de hallazgos, debería tardar 10 minutos.Ir a Correcciones para saber más.
Resolución de problemas
Comando no encontrado
Comando no encontrado
Este error ocurre porque no has instalado la CLI de Corgea o no está disponible en tu PATH.Sigue las instrucciones en el instalar sección CLI para instalar la CLI.
Token inválido proporcionado.
Token inválido proporcionado.
Comprueba dos veces que has iniciado sesión en la CLI con el token correcto de Settings → Automation → API token
No iniciado sesión
No iniciado sesión
Puede que recibas un error diciendo que no has iniciado sesión en tu herramienta SAST/SCA.Algunas herramientas requieren que inicies sesión para poder usar la herramienta. Por ejemplo, puedes iniciar sesión en Semgrep con el siguiente comando:
Git Show no se ejecutó
Git Show no se ejecutó
Puede que recibas un error diciendo que no has iniciado sesión en tu herramienta SAST/SCA.Algunas herramientas requieren que inicies sesión para poder usar la herramienta. Por ejemplo, puedes iniciar sesión en Semgrep con el siguiente comando: