- En la barra lateral de la aplicación, abre
Reportingpara acceder a: General, que ofrece datos de seguridad y de los desarrolladoresScanspara operaciones de escaneo y estado de política de PRAging, que muestra la antigüedad de las vulnerabilidades y las tendencias de elementos vencidos (disponible cuando las políticas están habilitadas)
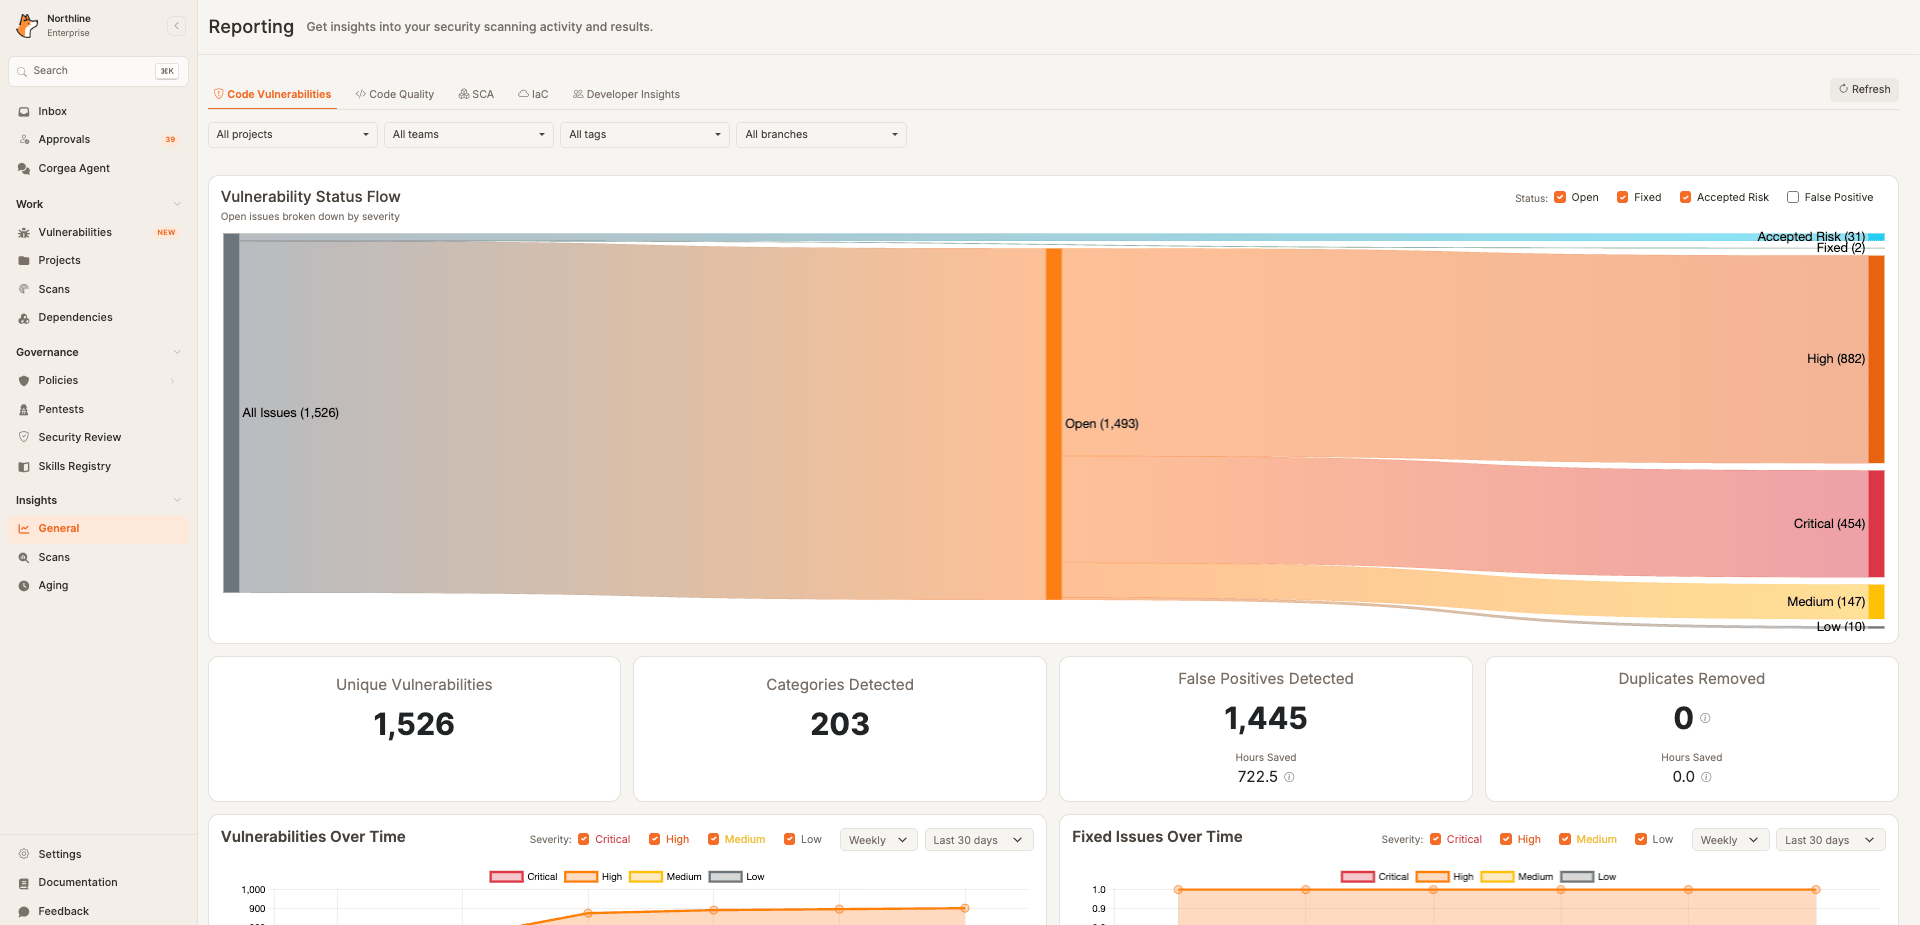
Code Vulnerabilitiesmuestra recuentos únicos de vulnerabilidades, cobertura por categoría, falsos positivos, progreso en la remediación, MTTR y tendencias de burn-down.
Code Vulnerabilities, Fixed Issues Over Time muestra los hallazgos únicos según la fecha de su primera corrección, y Open Findings by Classification desglosa los hallazgos abiertos por clasificación y gravedad. Los informes cuentan cada hallazgo una sola vez entre escaneos repetidos, utilizando su detección más reciente dentro del ámbito seleccionado. Utiliza las casillas de estado de Vulnerability Status Flow para mostrar u ocultar estados; los falsos positivos están ocultos de forma predeterminada.
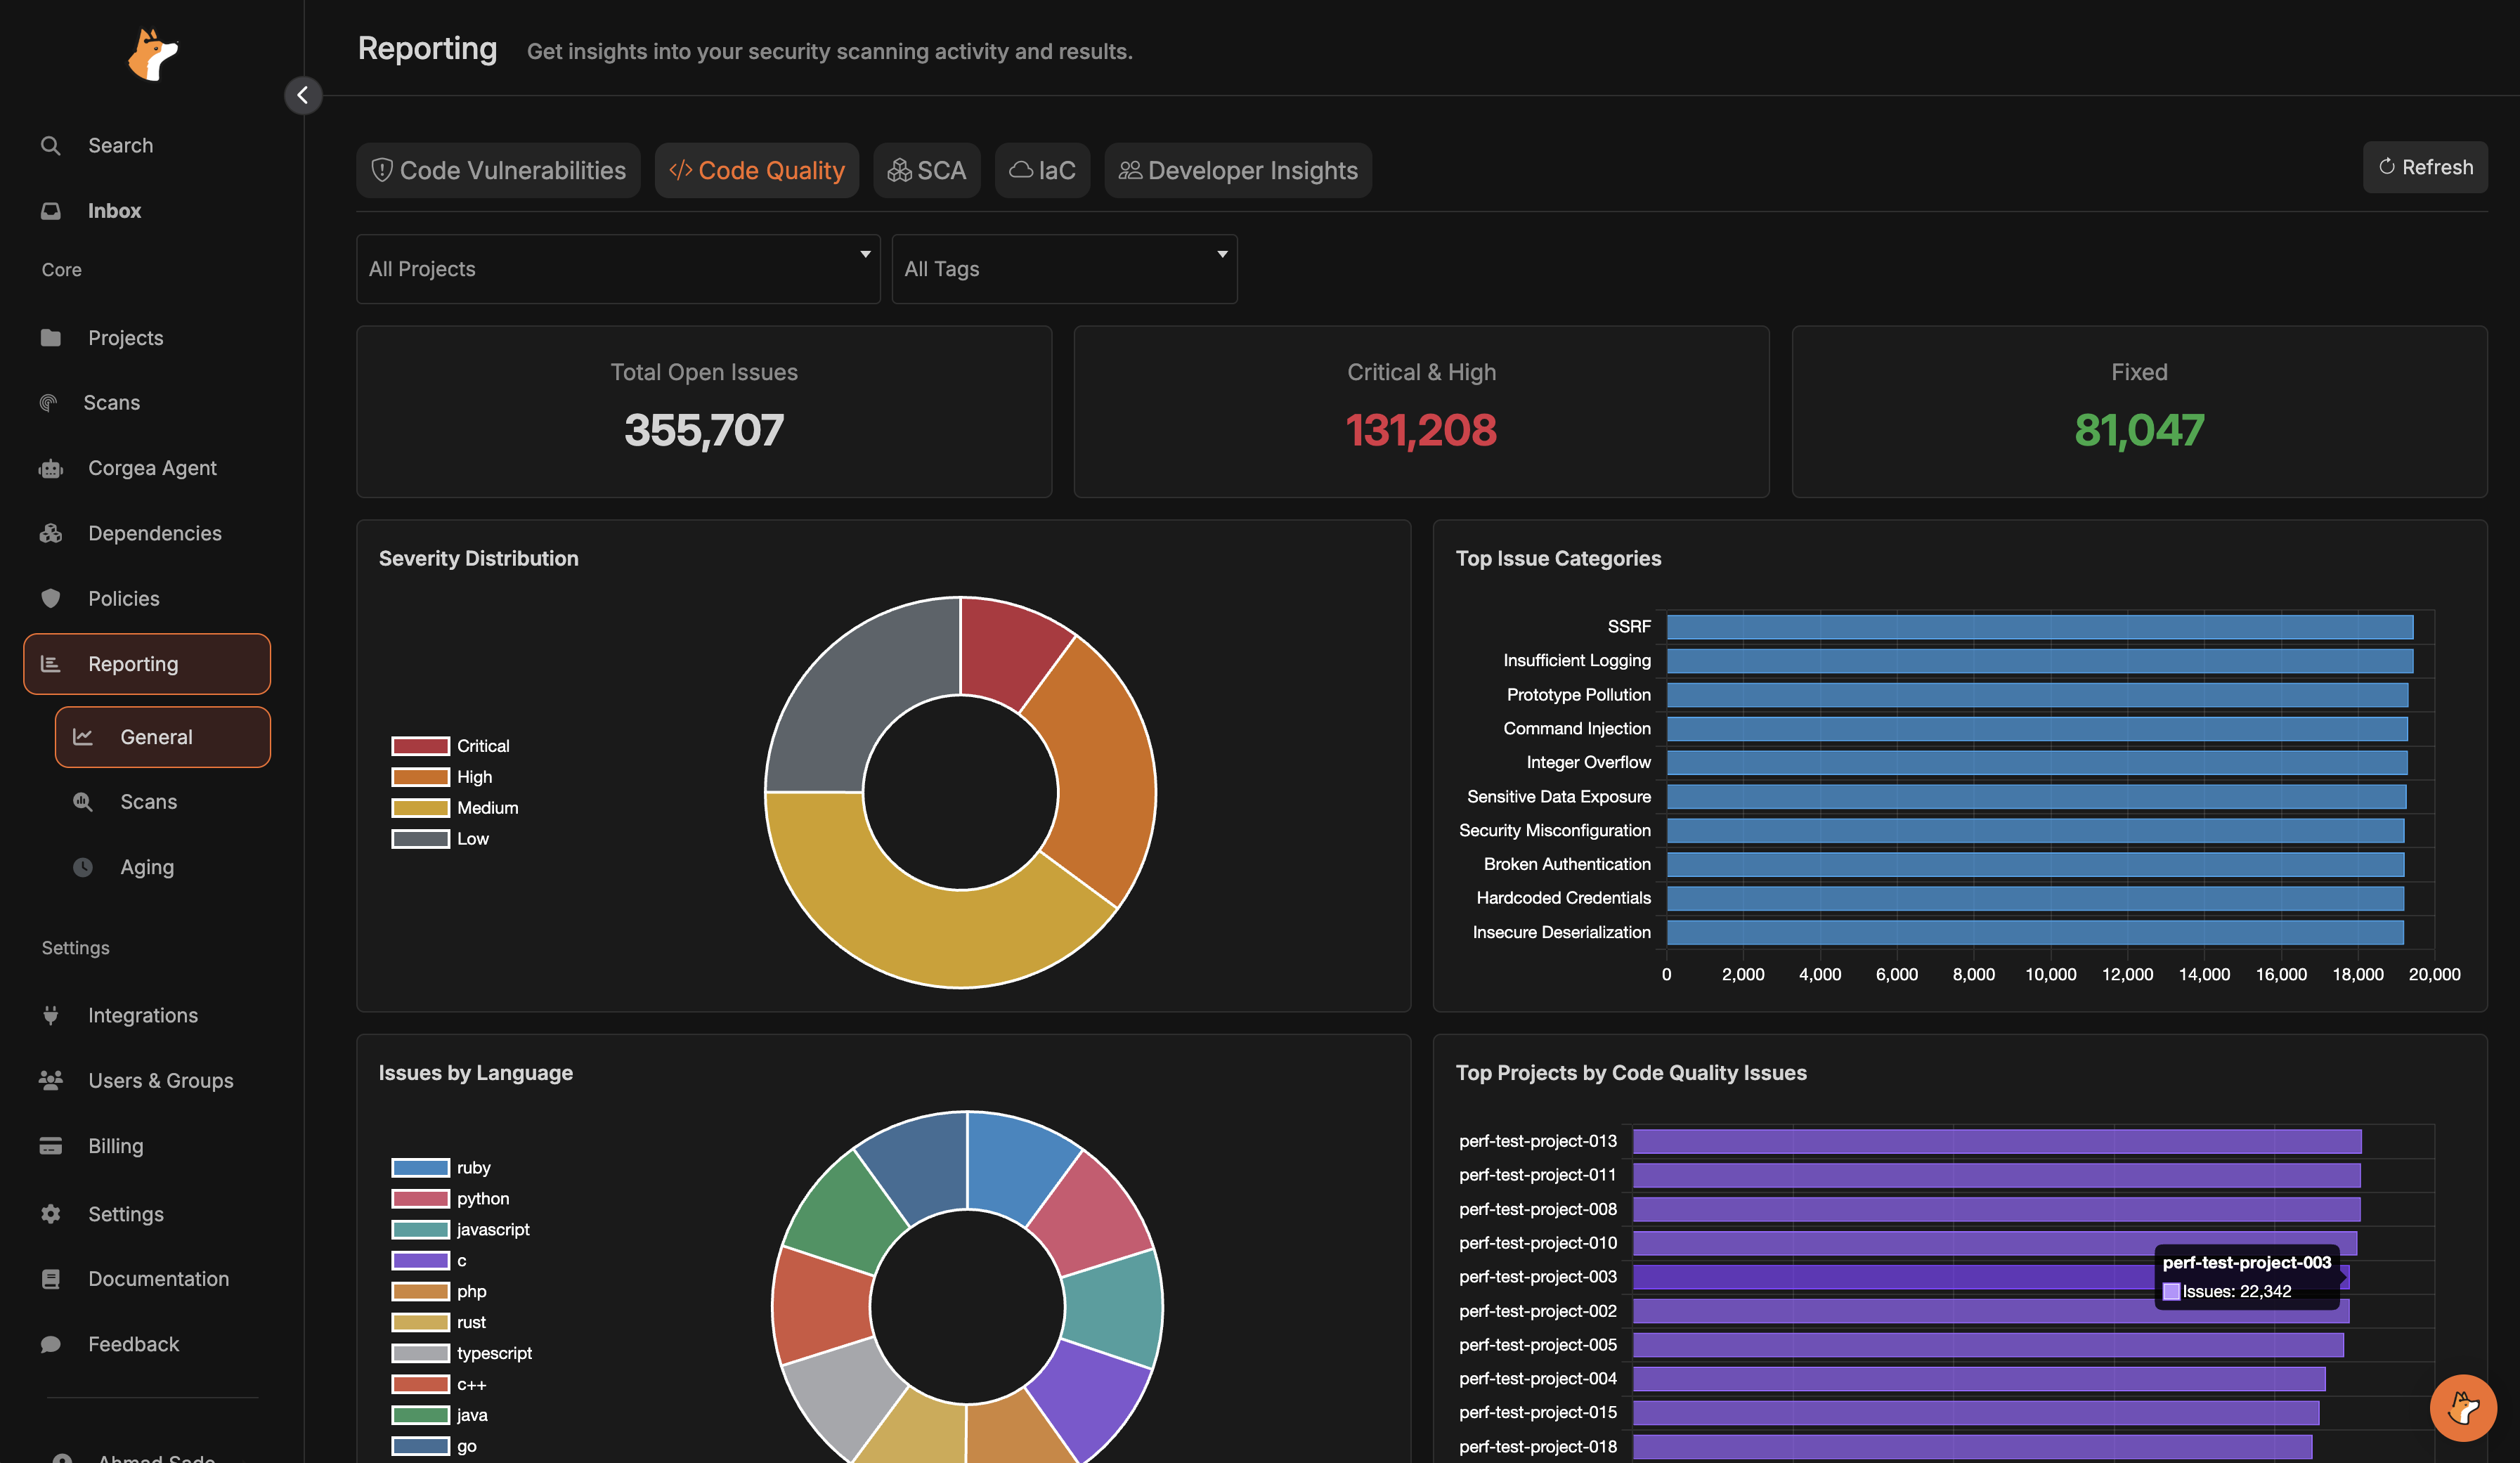
Code Qualitydestaca los problemas abiertos frente a los corregidos, la distribución por gravedad, las categorías, los lenguajes y los proyectos principales.
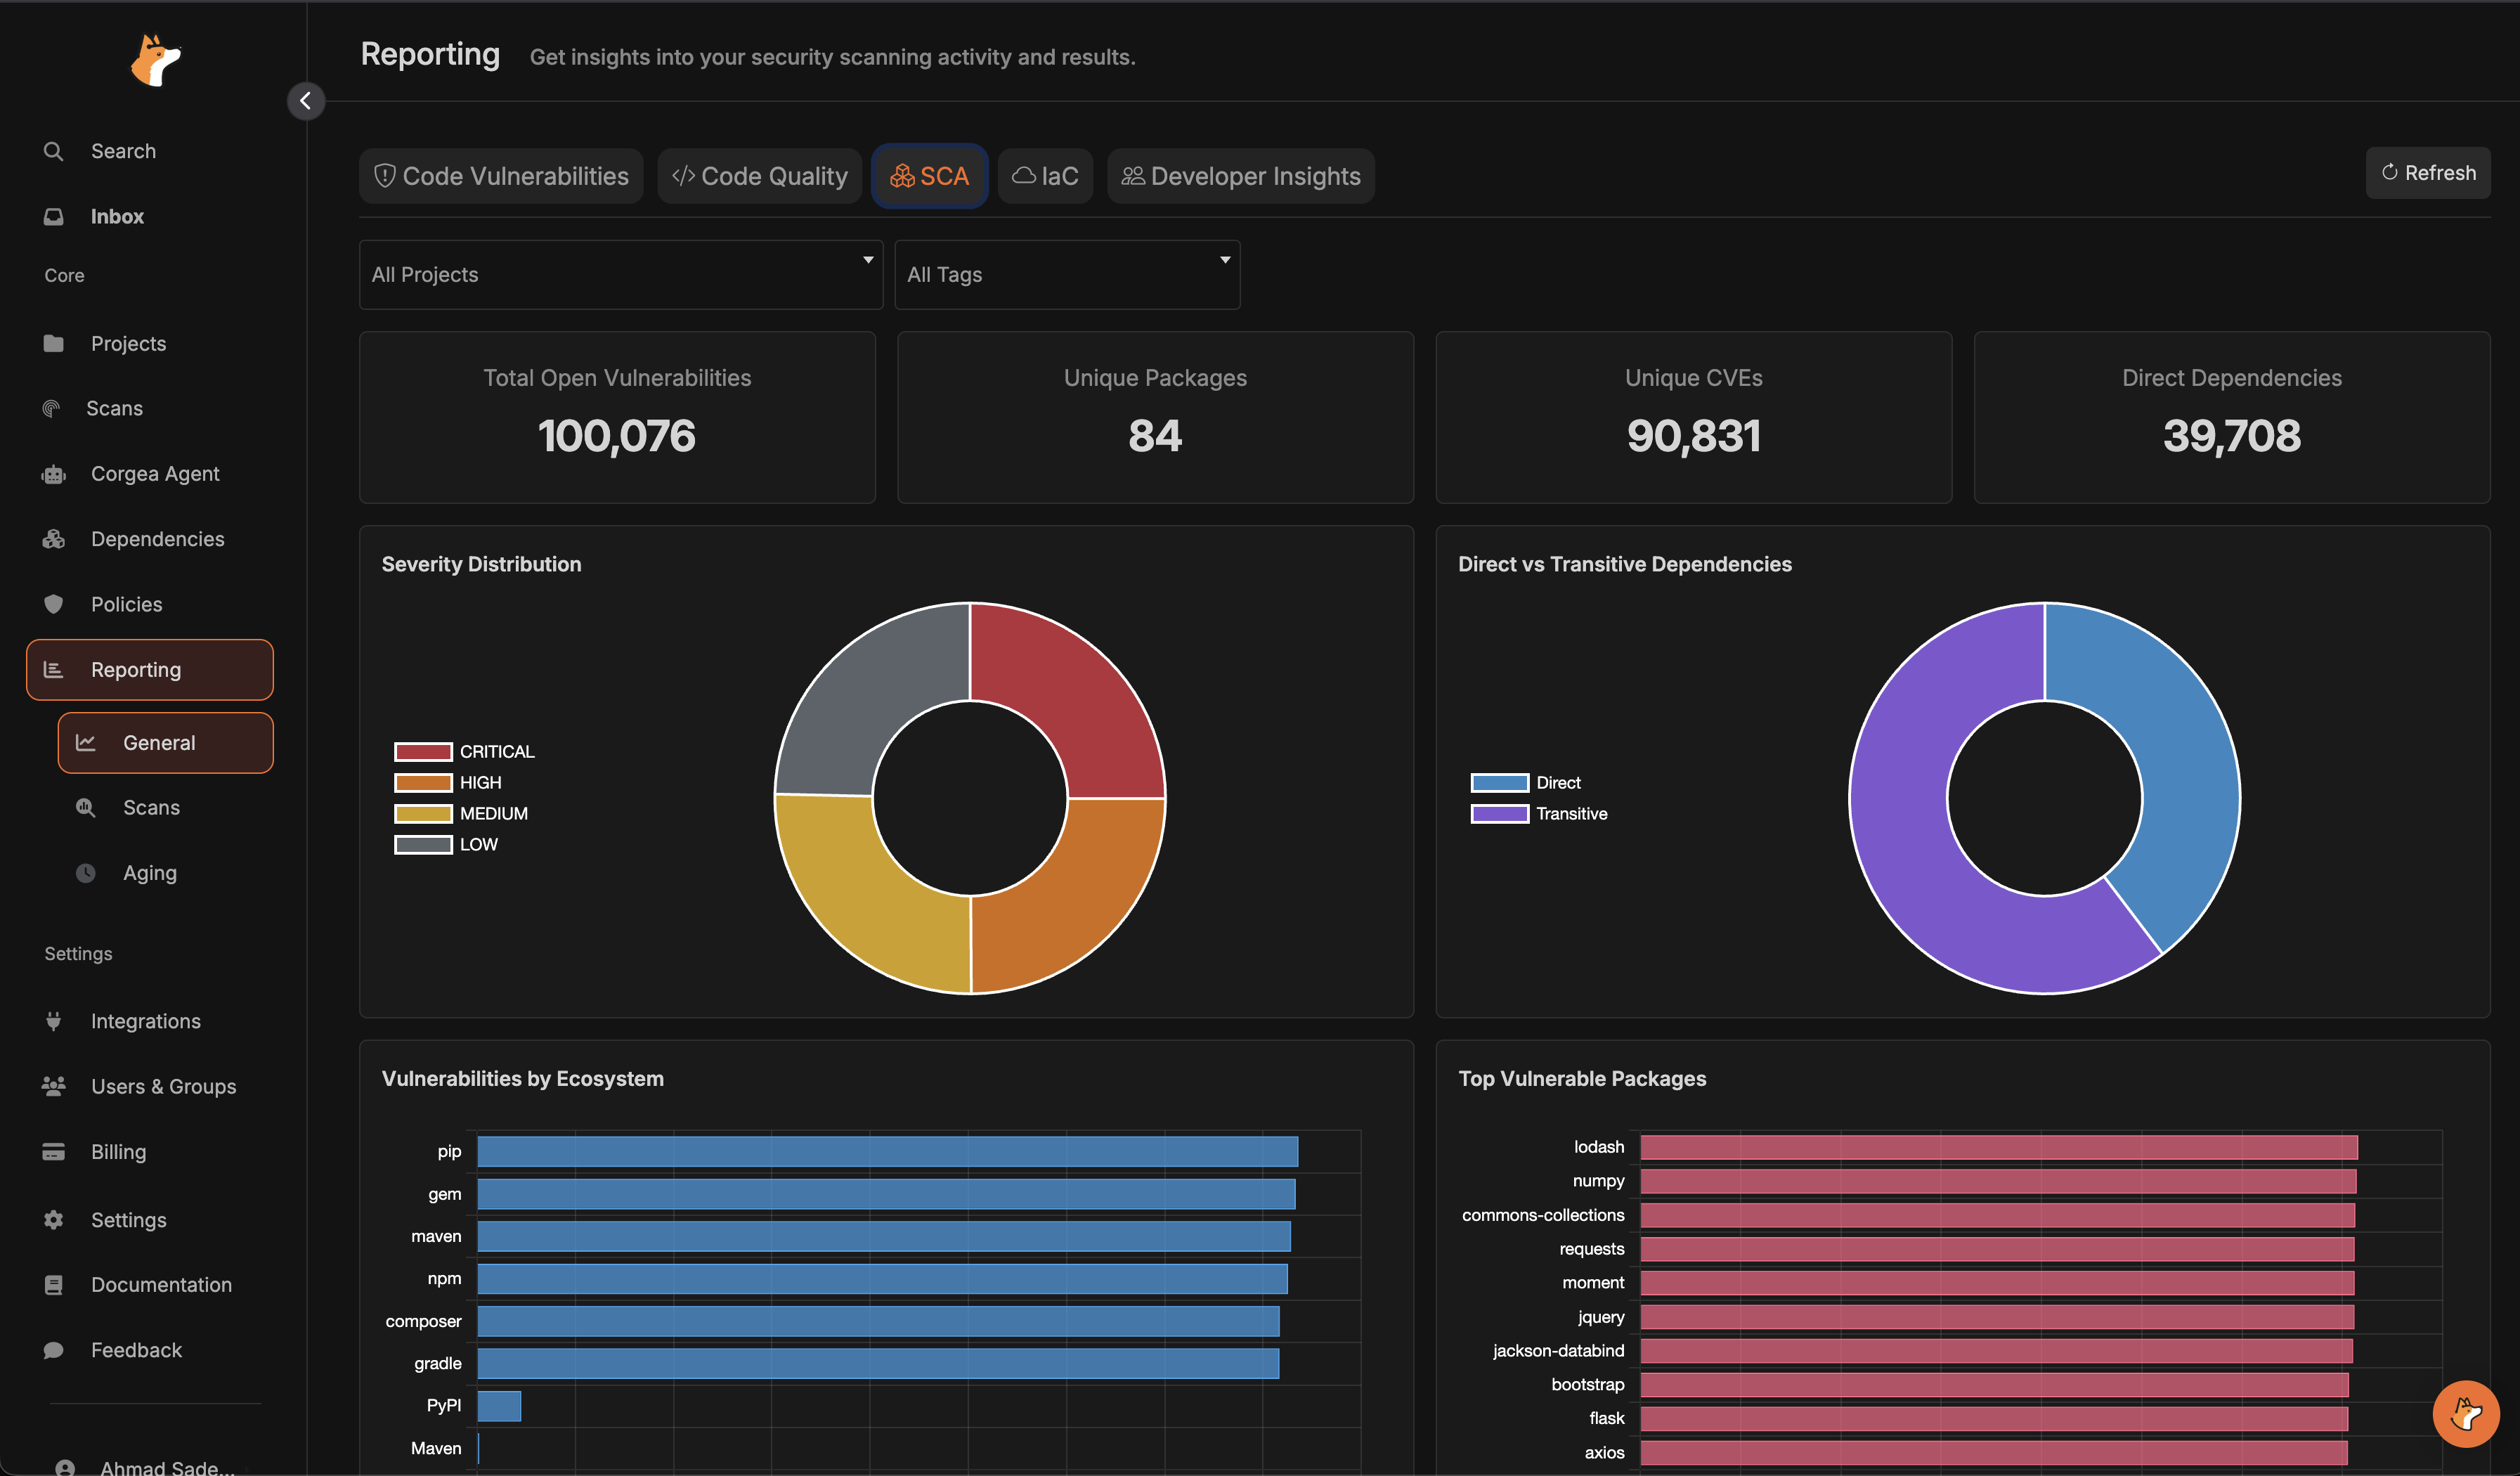
SCAResume las vulnerabilidades de dependencia por gravedad, ecosistema, paquete e impacto directo vs transitivo.
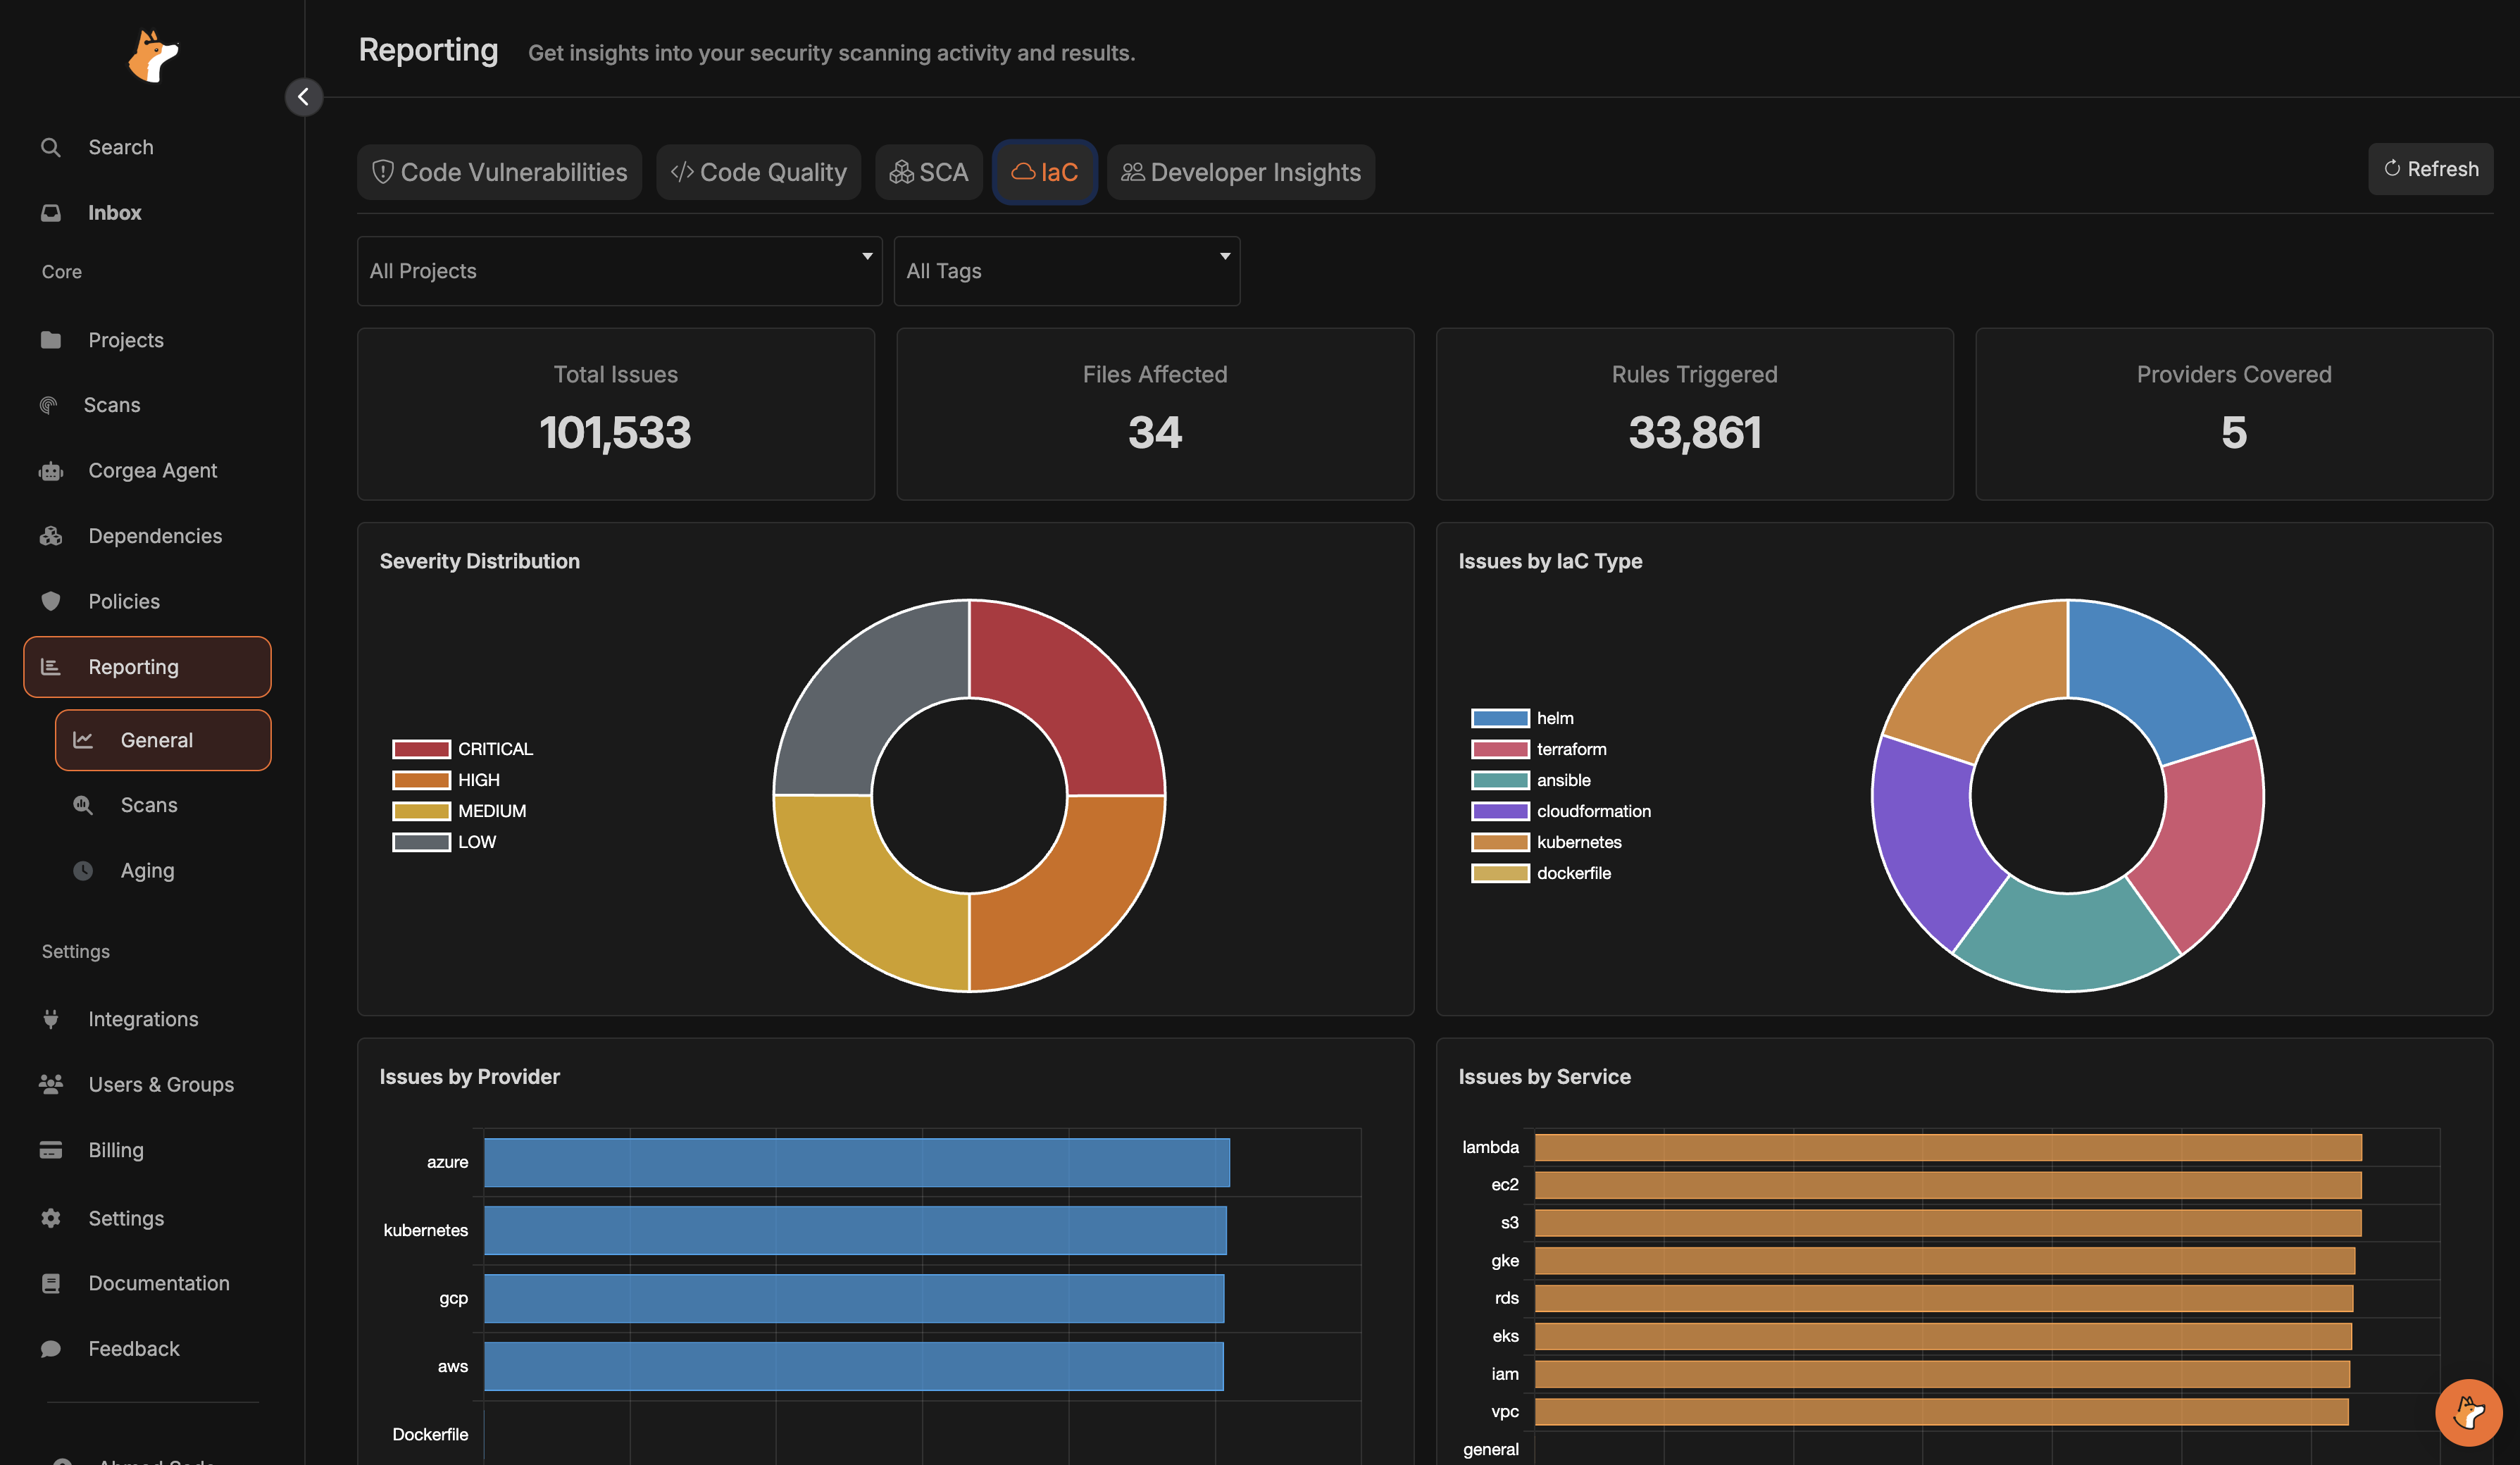
IaCdesglosa los hallazgos de infraestructura por gravedad, proveedor, servicio, norma y tipo de IaC.
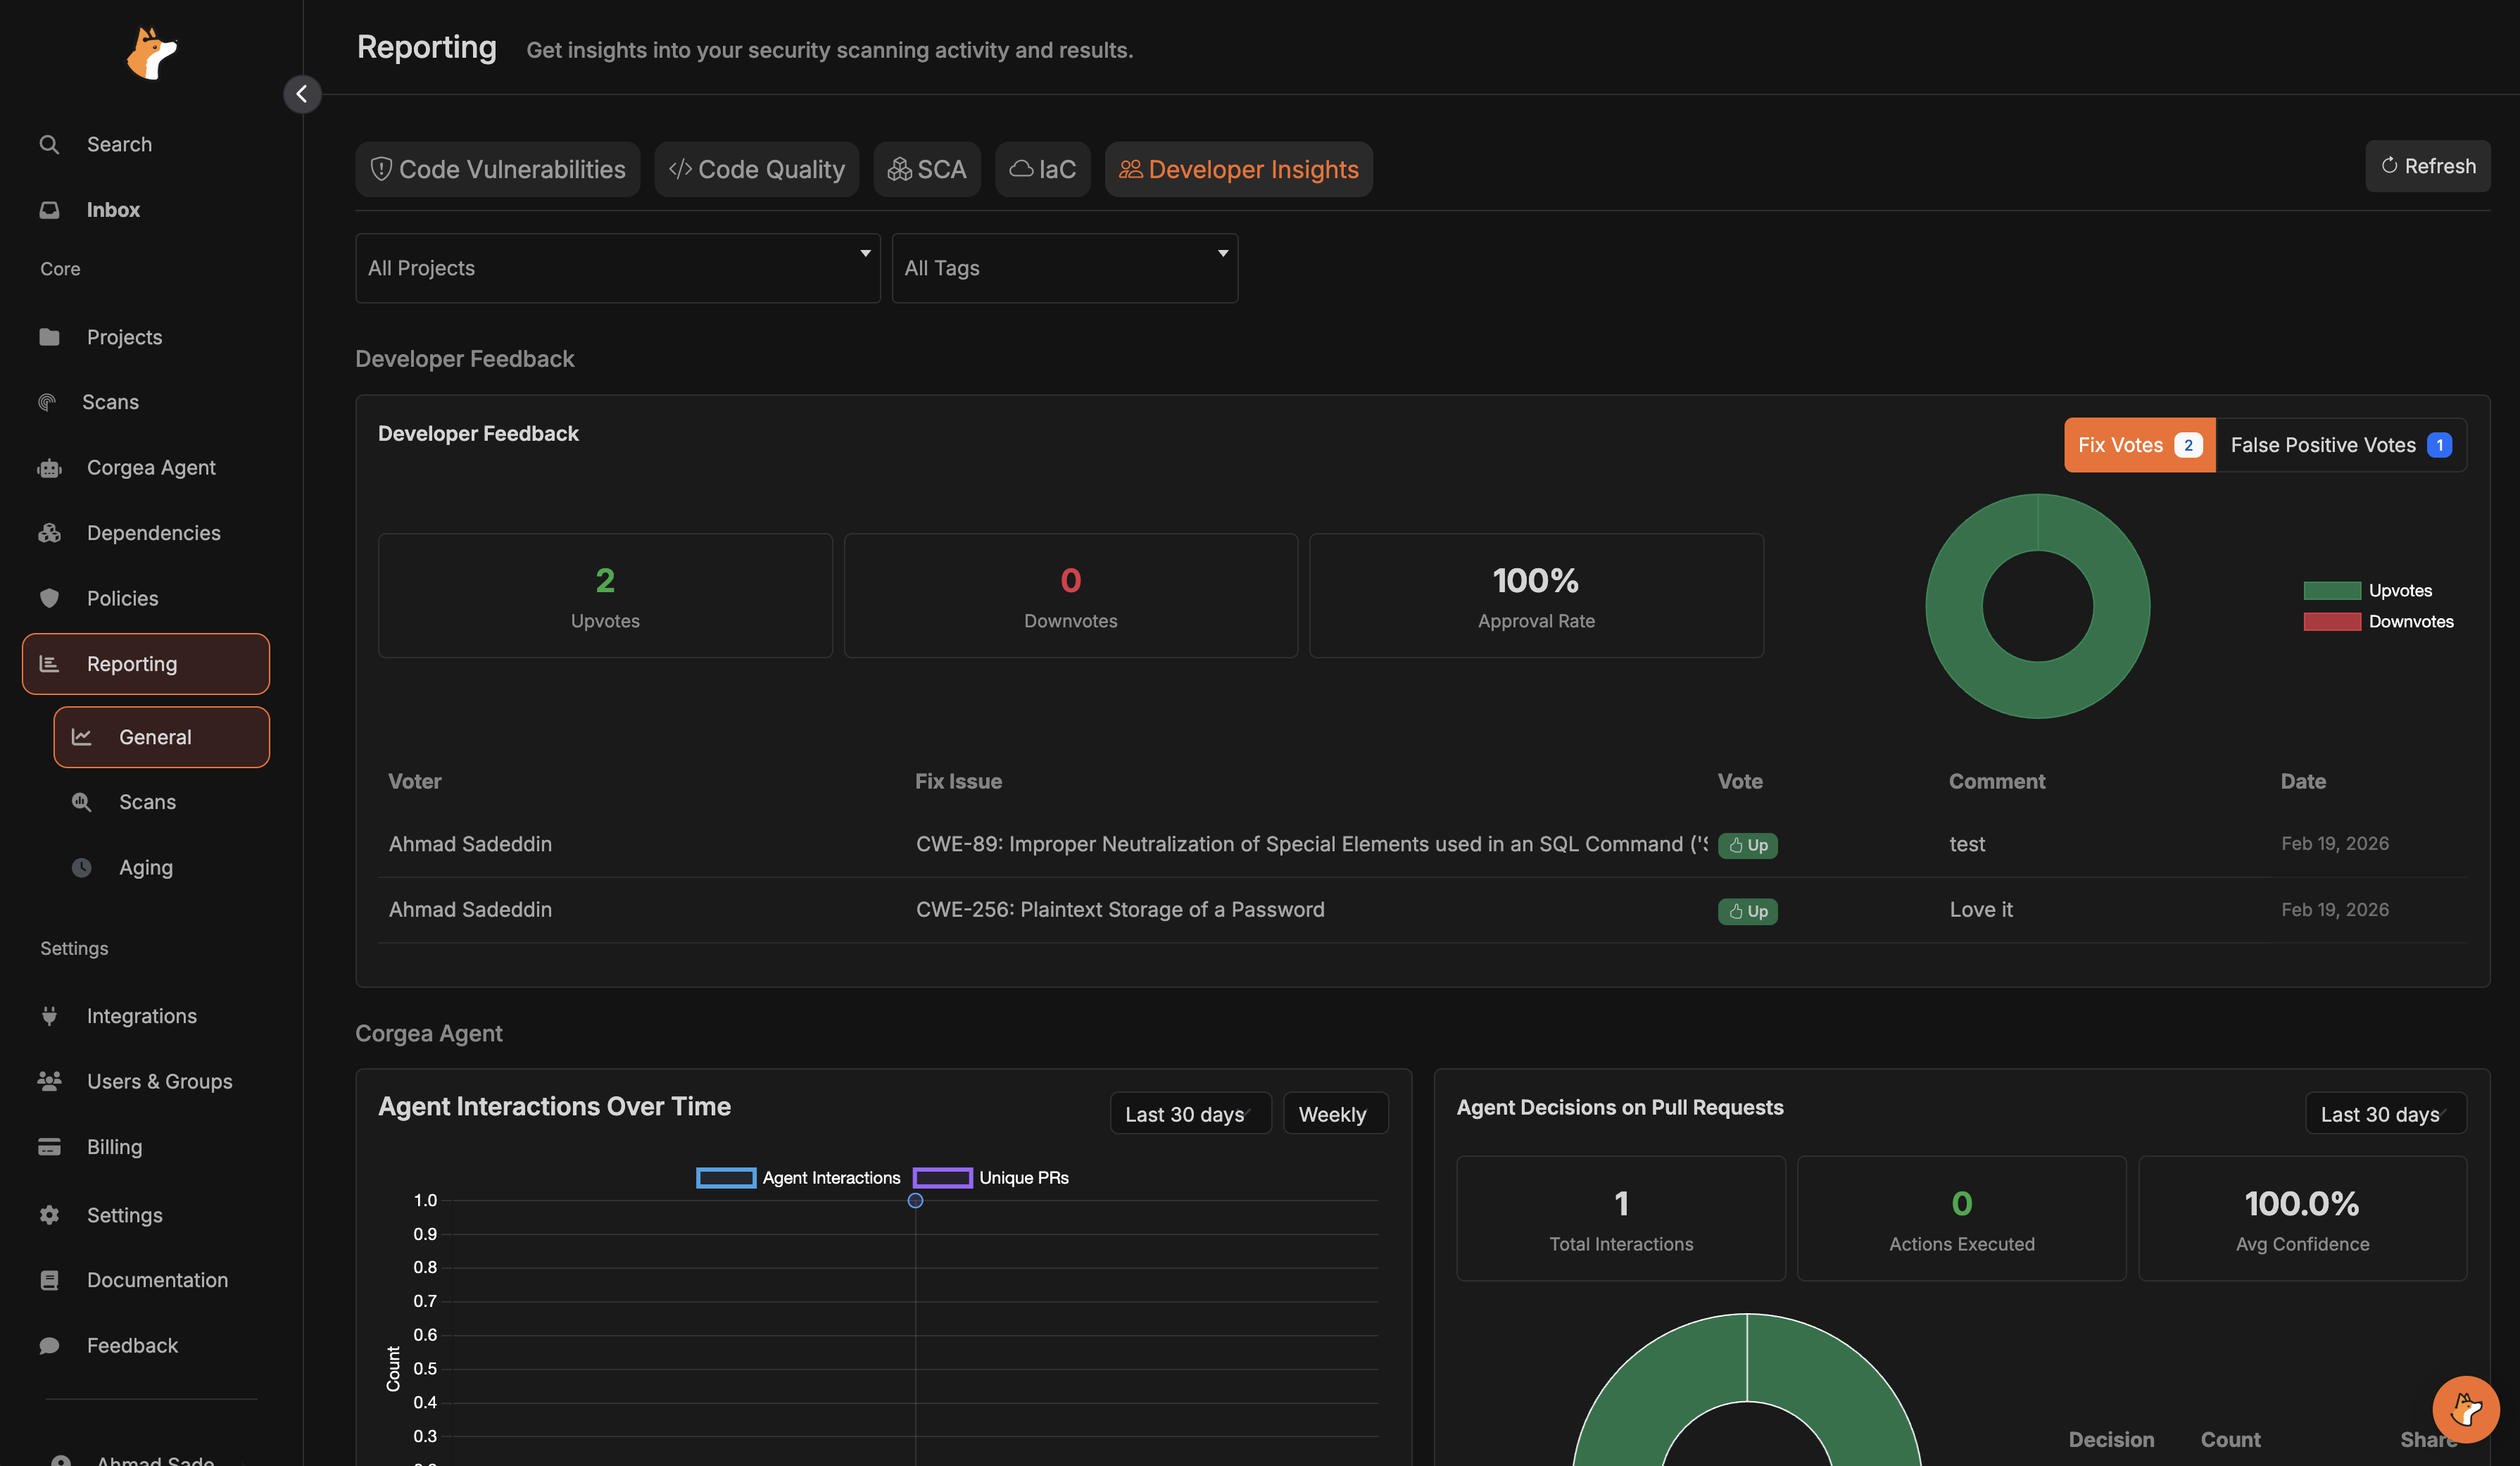
Developer Insightscombina los comentarios de los desarrolladores con las tendencias de uso, las decisiones y los usuarios activos de Corgea Agent.
- En
General, utiliza los desplegables con búsqueda de proyectos, equipos, etiquetas y ramas para seleccionar varios valores. Haz clic enApplyen cada desplegable para actualizar los gráficos, o enClearpara restablecer todos los filtros. Selecciona primero los proyectos para elegir sus ramas escaneadas. - Dentro de un filtro basta con coincidir con cualquiera de los valores seleccionados; los distintos filtros se aplican conjuntamente. Los resultados solo incluyen proyectos a los que tienes acceso. Los equipos incluyen proyectos vinculados directamente y proyectos que coinciden con sus etiquetas o patrones de URL de repositorios.
- En los gráficos de series temporales, elige un intervalo de fechas y agrupa los datos por día, semana o mes.
- Los filtros de gravedad de los gráficos compatibles permiten centrarse en hallazgos de gravedad crítica, alta, media o baja.
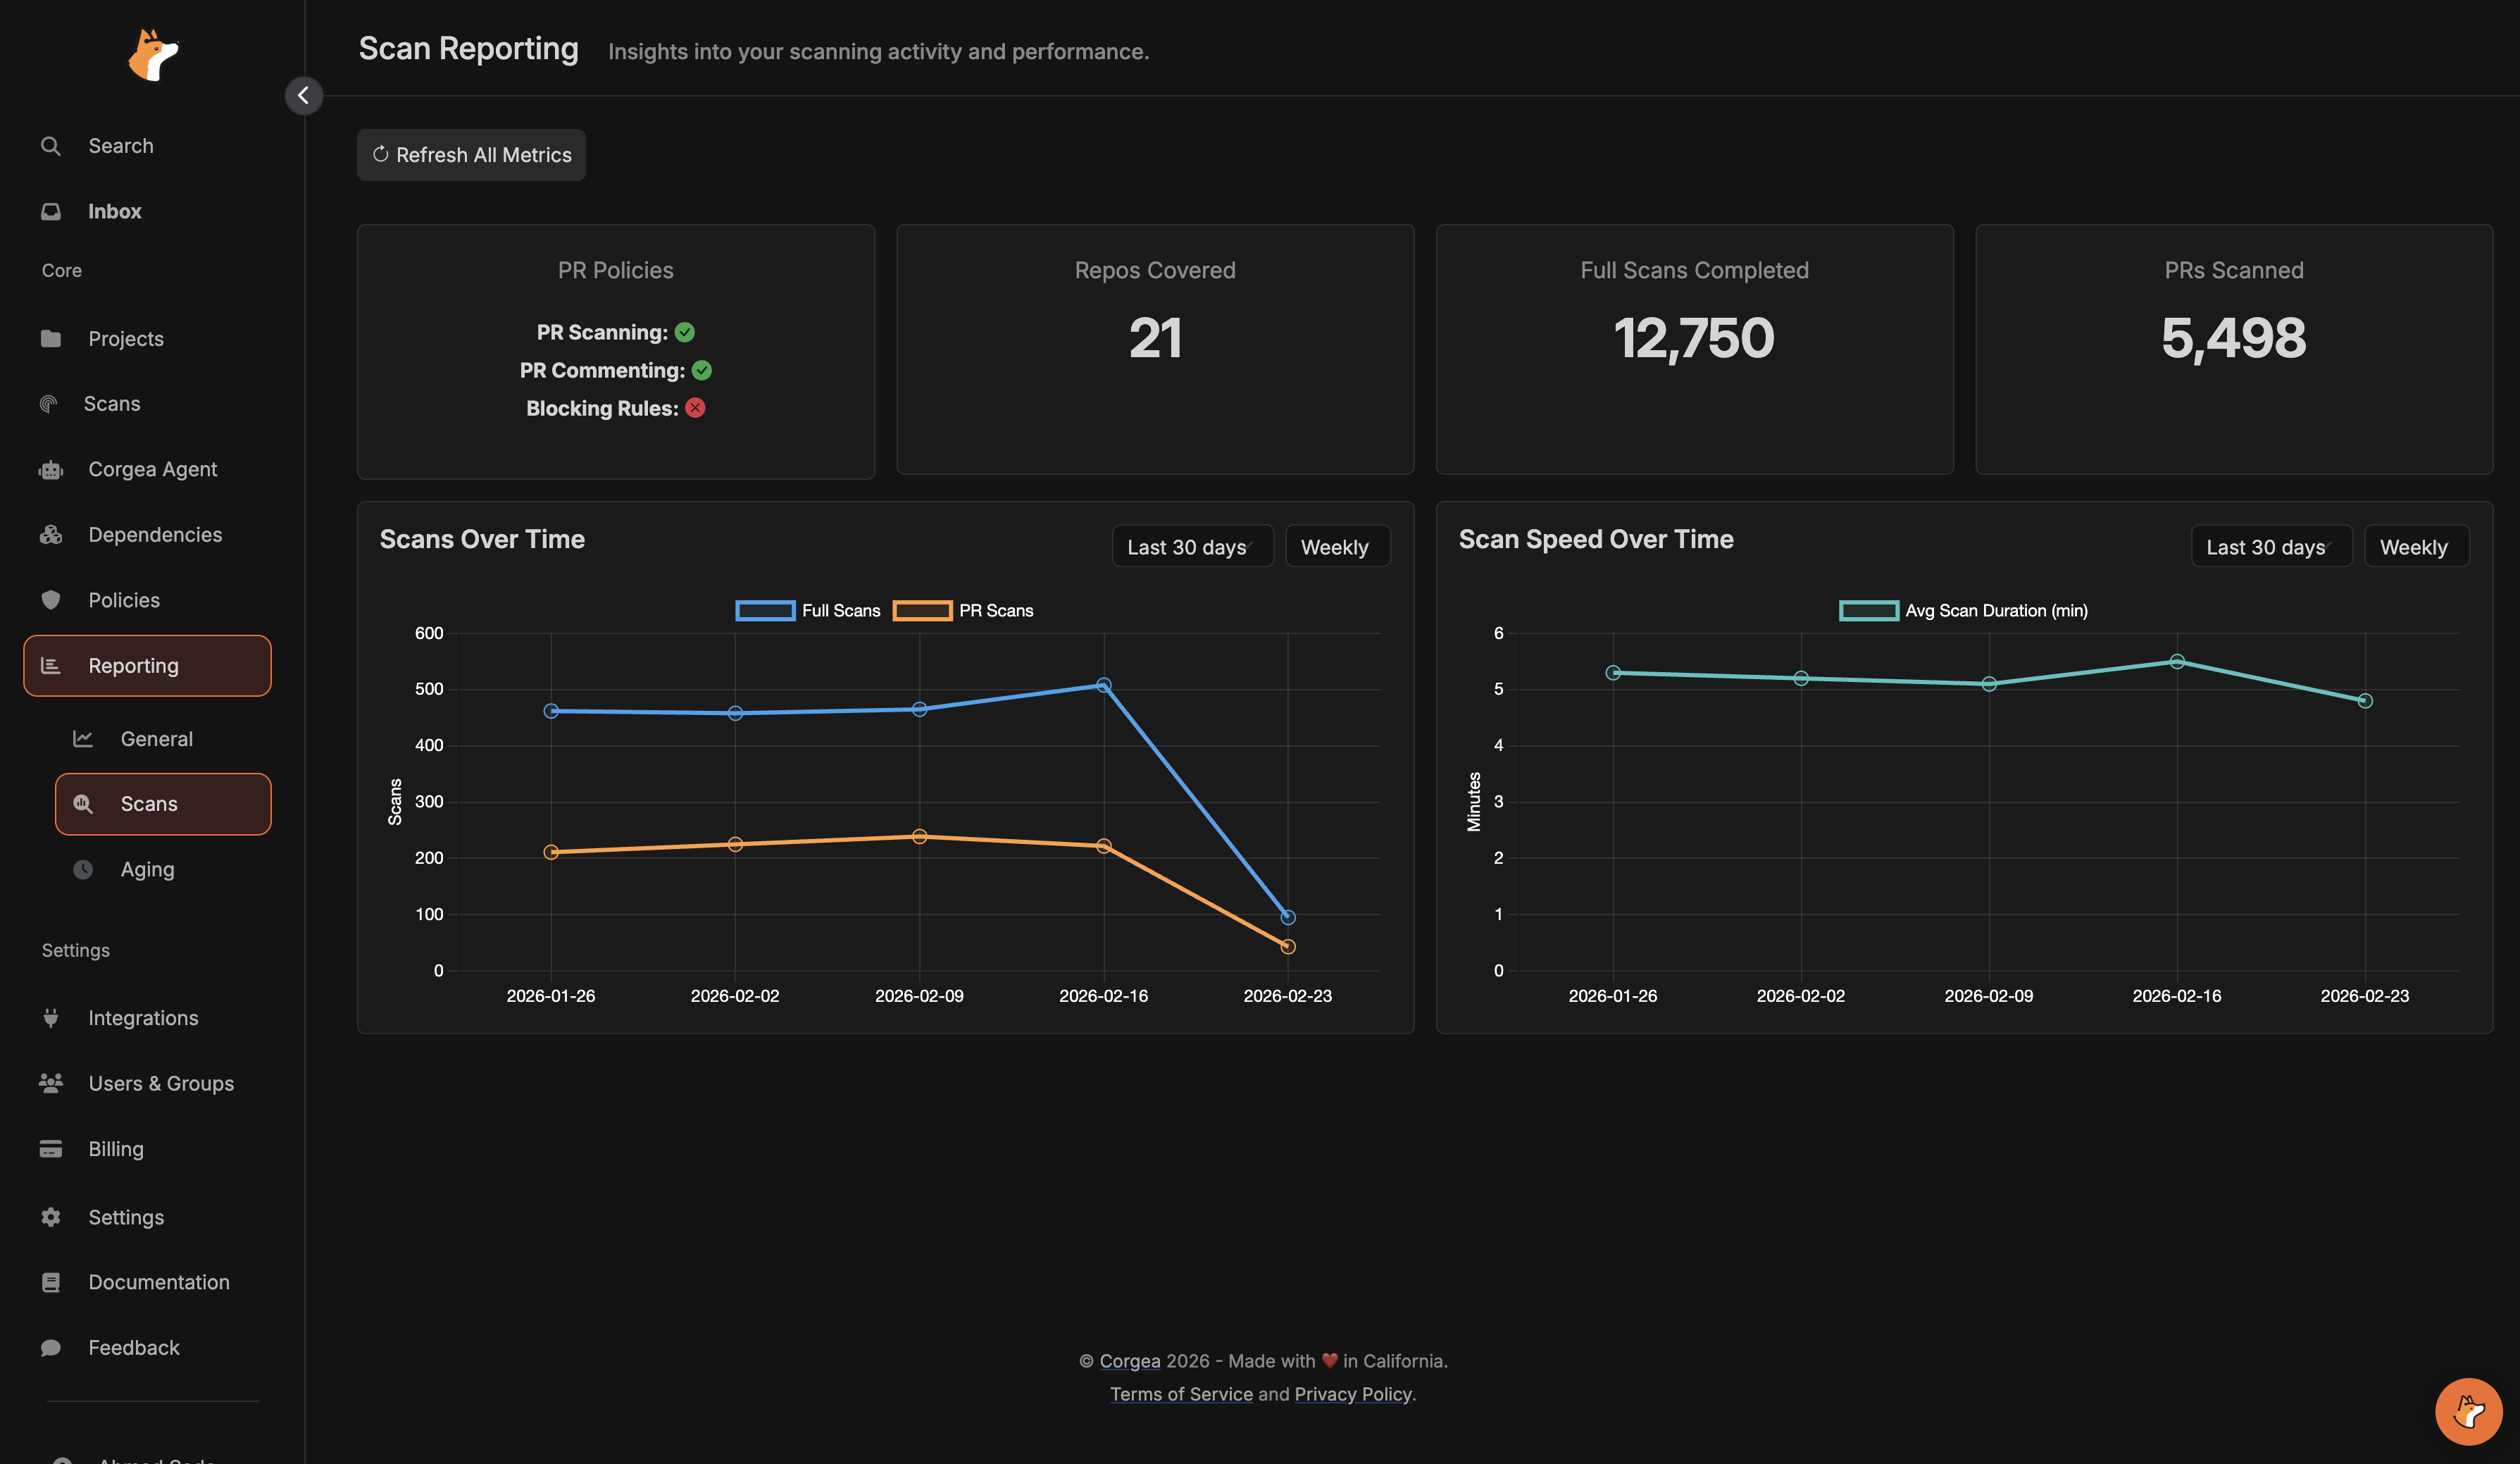
Scansse centra en la visibilidad operativa, incluyendo el estado de la política de pull requests, los repositorios cubiertos, los escaneos completos, los escaneos de pull requests y el rendimiento de los escaneos a lo largo del tiempo.
- Este informe destaca los hallazgos de código y dependencias, su antigüedad media y dónde se acumula el riesgo, tanto por proyecto como por responsable.
- Asigna los hallazgos desde sus páginas de detalles para que los desgloses de elementos vencidos y los correos de SLA lleguen al responsable correcto.
- Configura los SLA en Gestión de SLA.