- Dans la barre latérale de l’application, ouvrez
Reporting, puis : Generalpour les indicateurs de sécurité et relatifs aux développeursScanspour les opérations de scan et l’état des politiques de pull requestAgingpour l’ancienneté des vulnérabilités et l’évolution des retards (disponible lorsque les politiques sont activées)
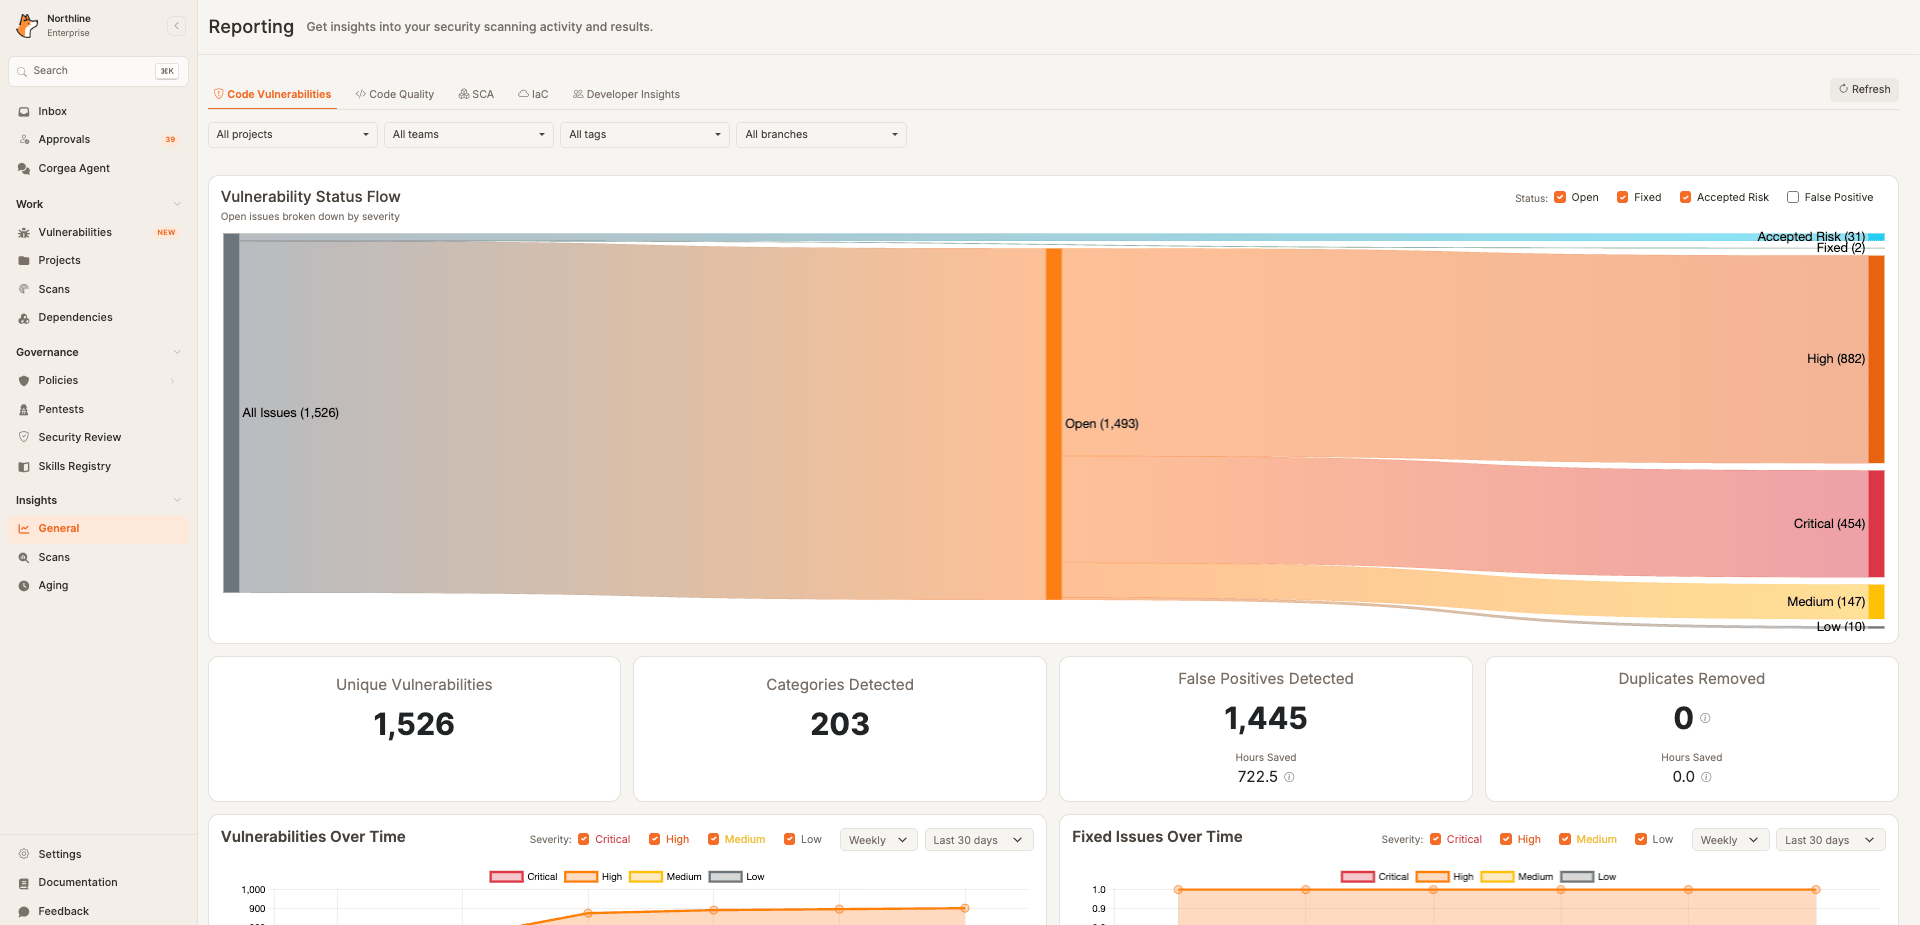
Code Vulnerabilitiesprésente le nombre de vulnérabilités uniques, la couverture par catégorie, les faux positifs, l’avancement des correctifs, le MTTR et les tendances de burn-down.
Code Vulnerabilities, Fixed Issues Over Time présente les problèmes uniques selon la date de leur première correction, et Open Findings by Classification répartit les problèmes ouverts par classification et sévérité. Les rapports comptent chaque problème une seule fois parmi les scans répétés, en utilisant sa détection la plus récente dans le périmètre sélectionné. Utilisez les cases de statut de Vulnerability Status Flow pour afficher ou masquer des statuts ; les faux positifs sont masqués par défaut.
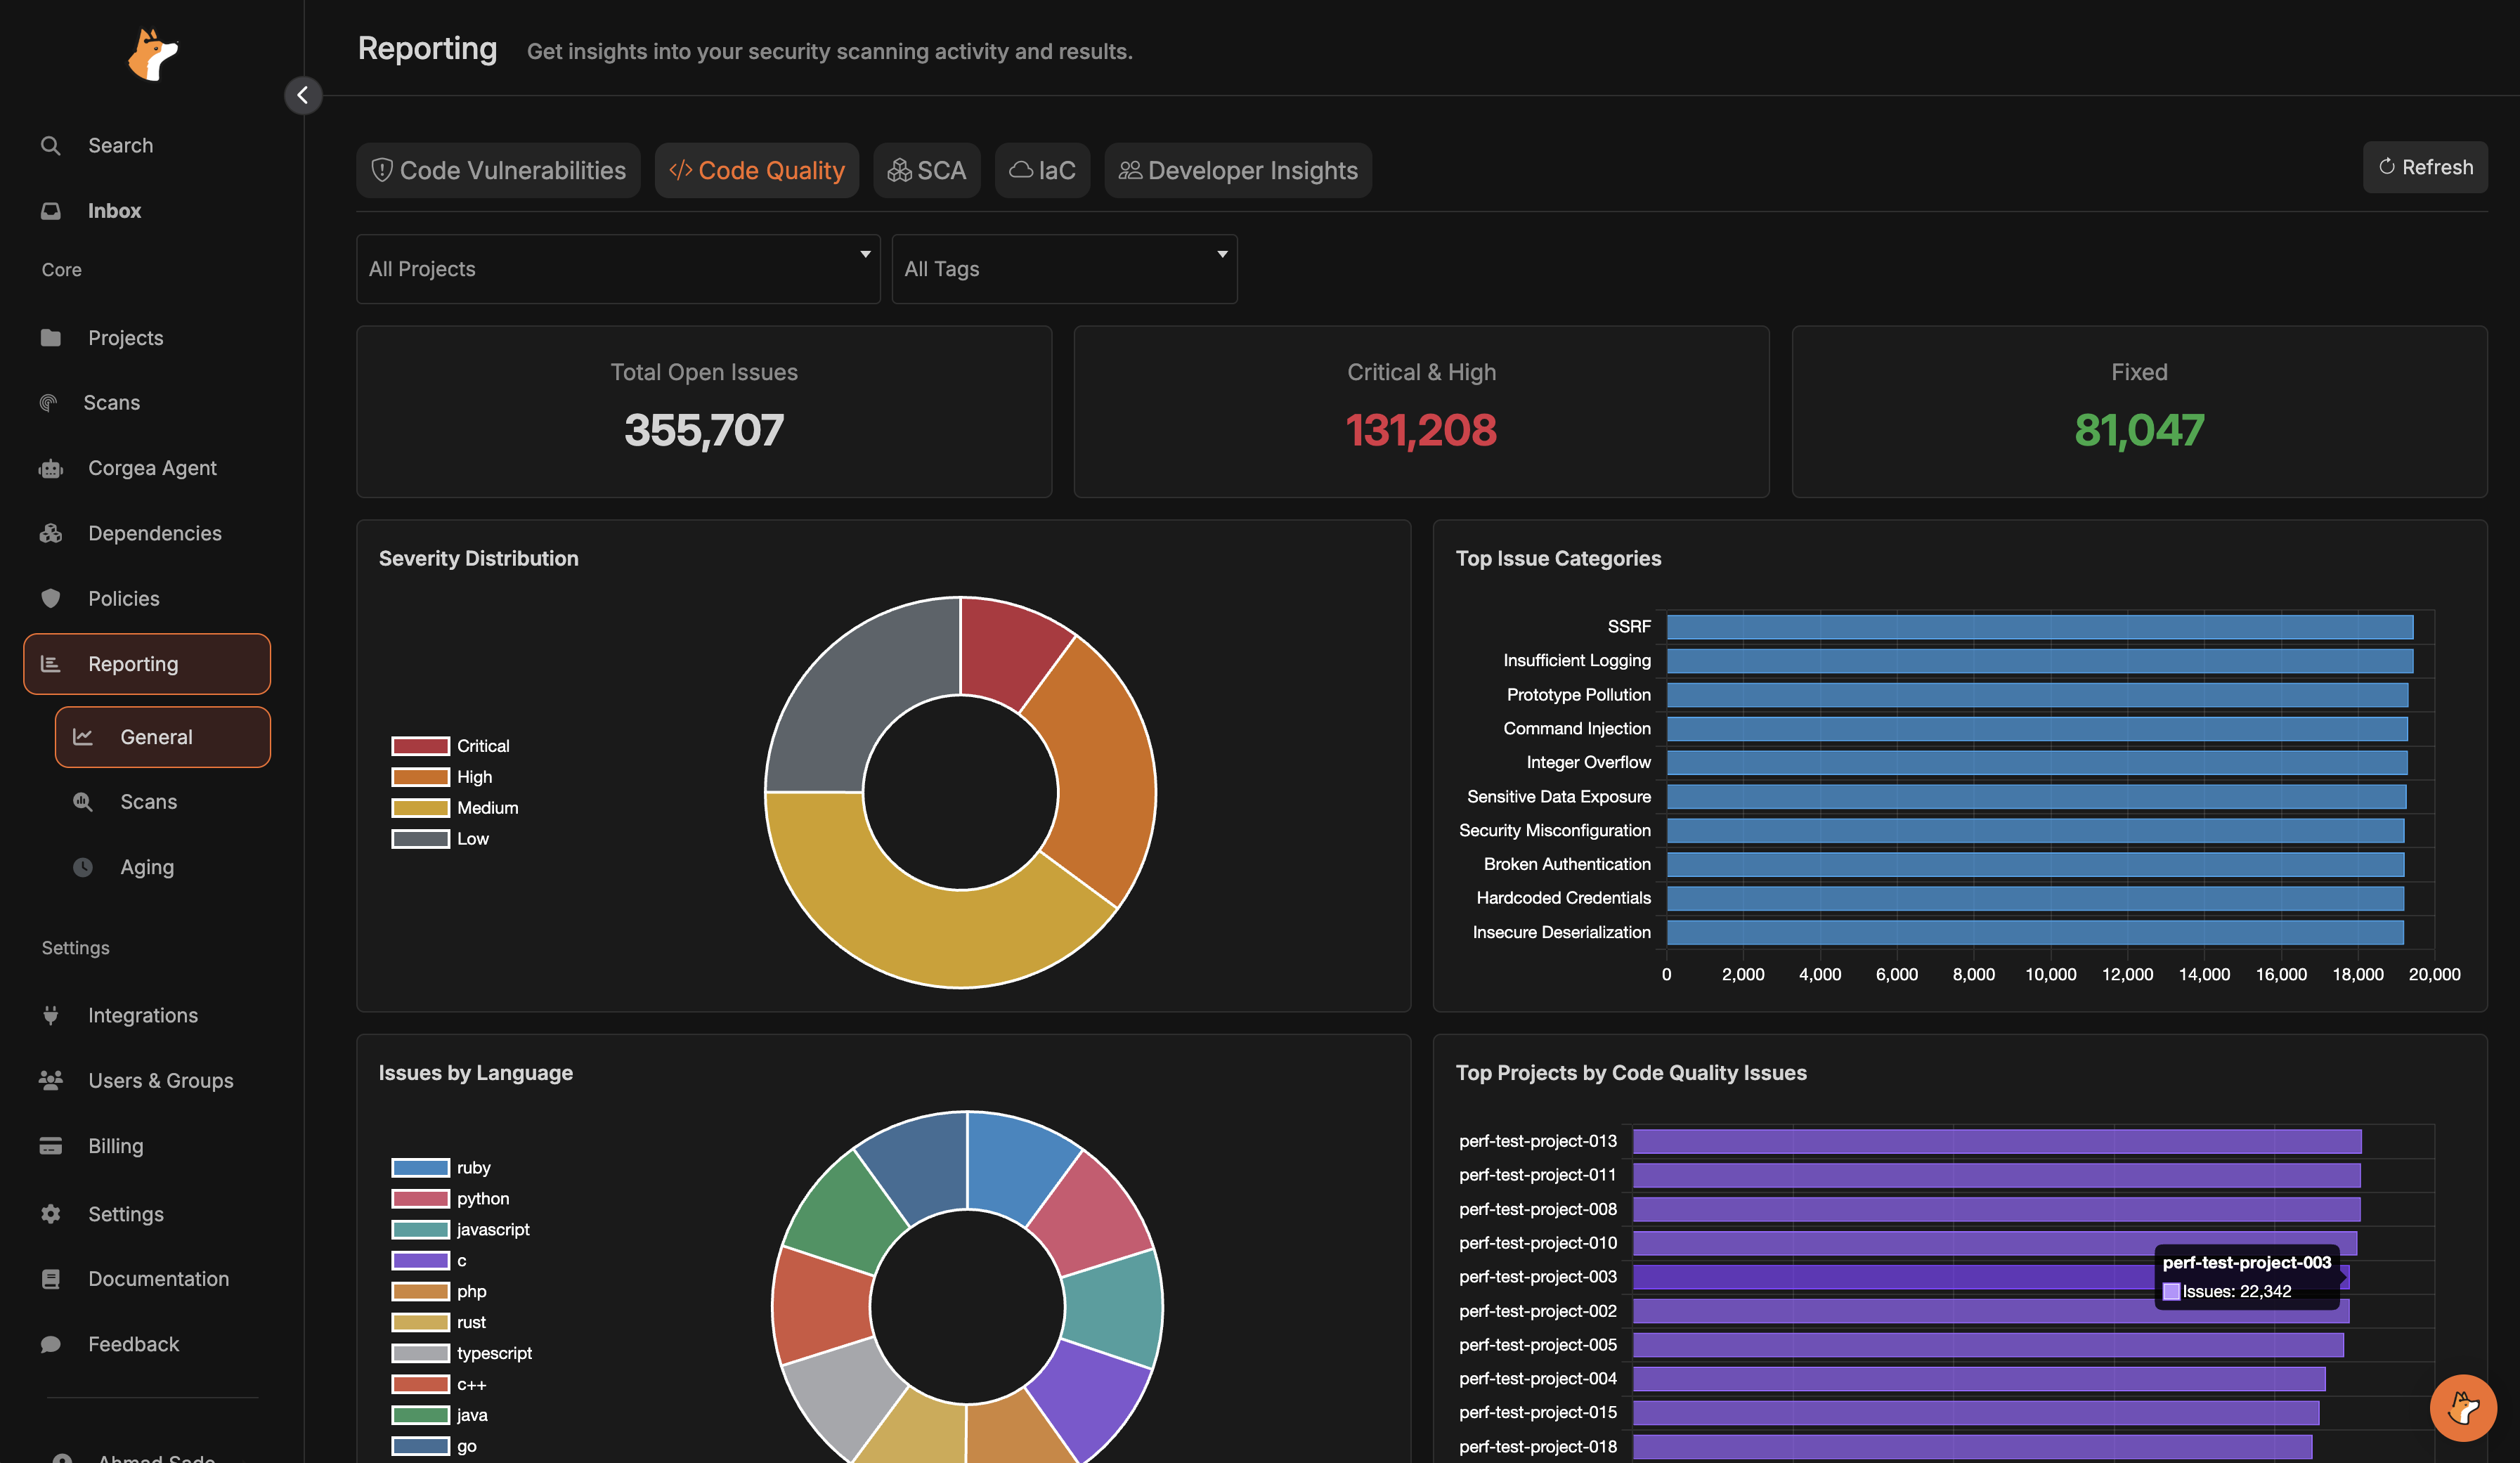
Code Qualitymet en évidence les problèmes ouverts et corrigés, la répartition par sévérité, les catégories, les langages et les principaux projets.
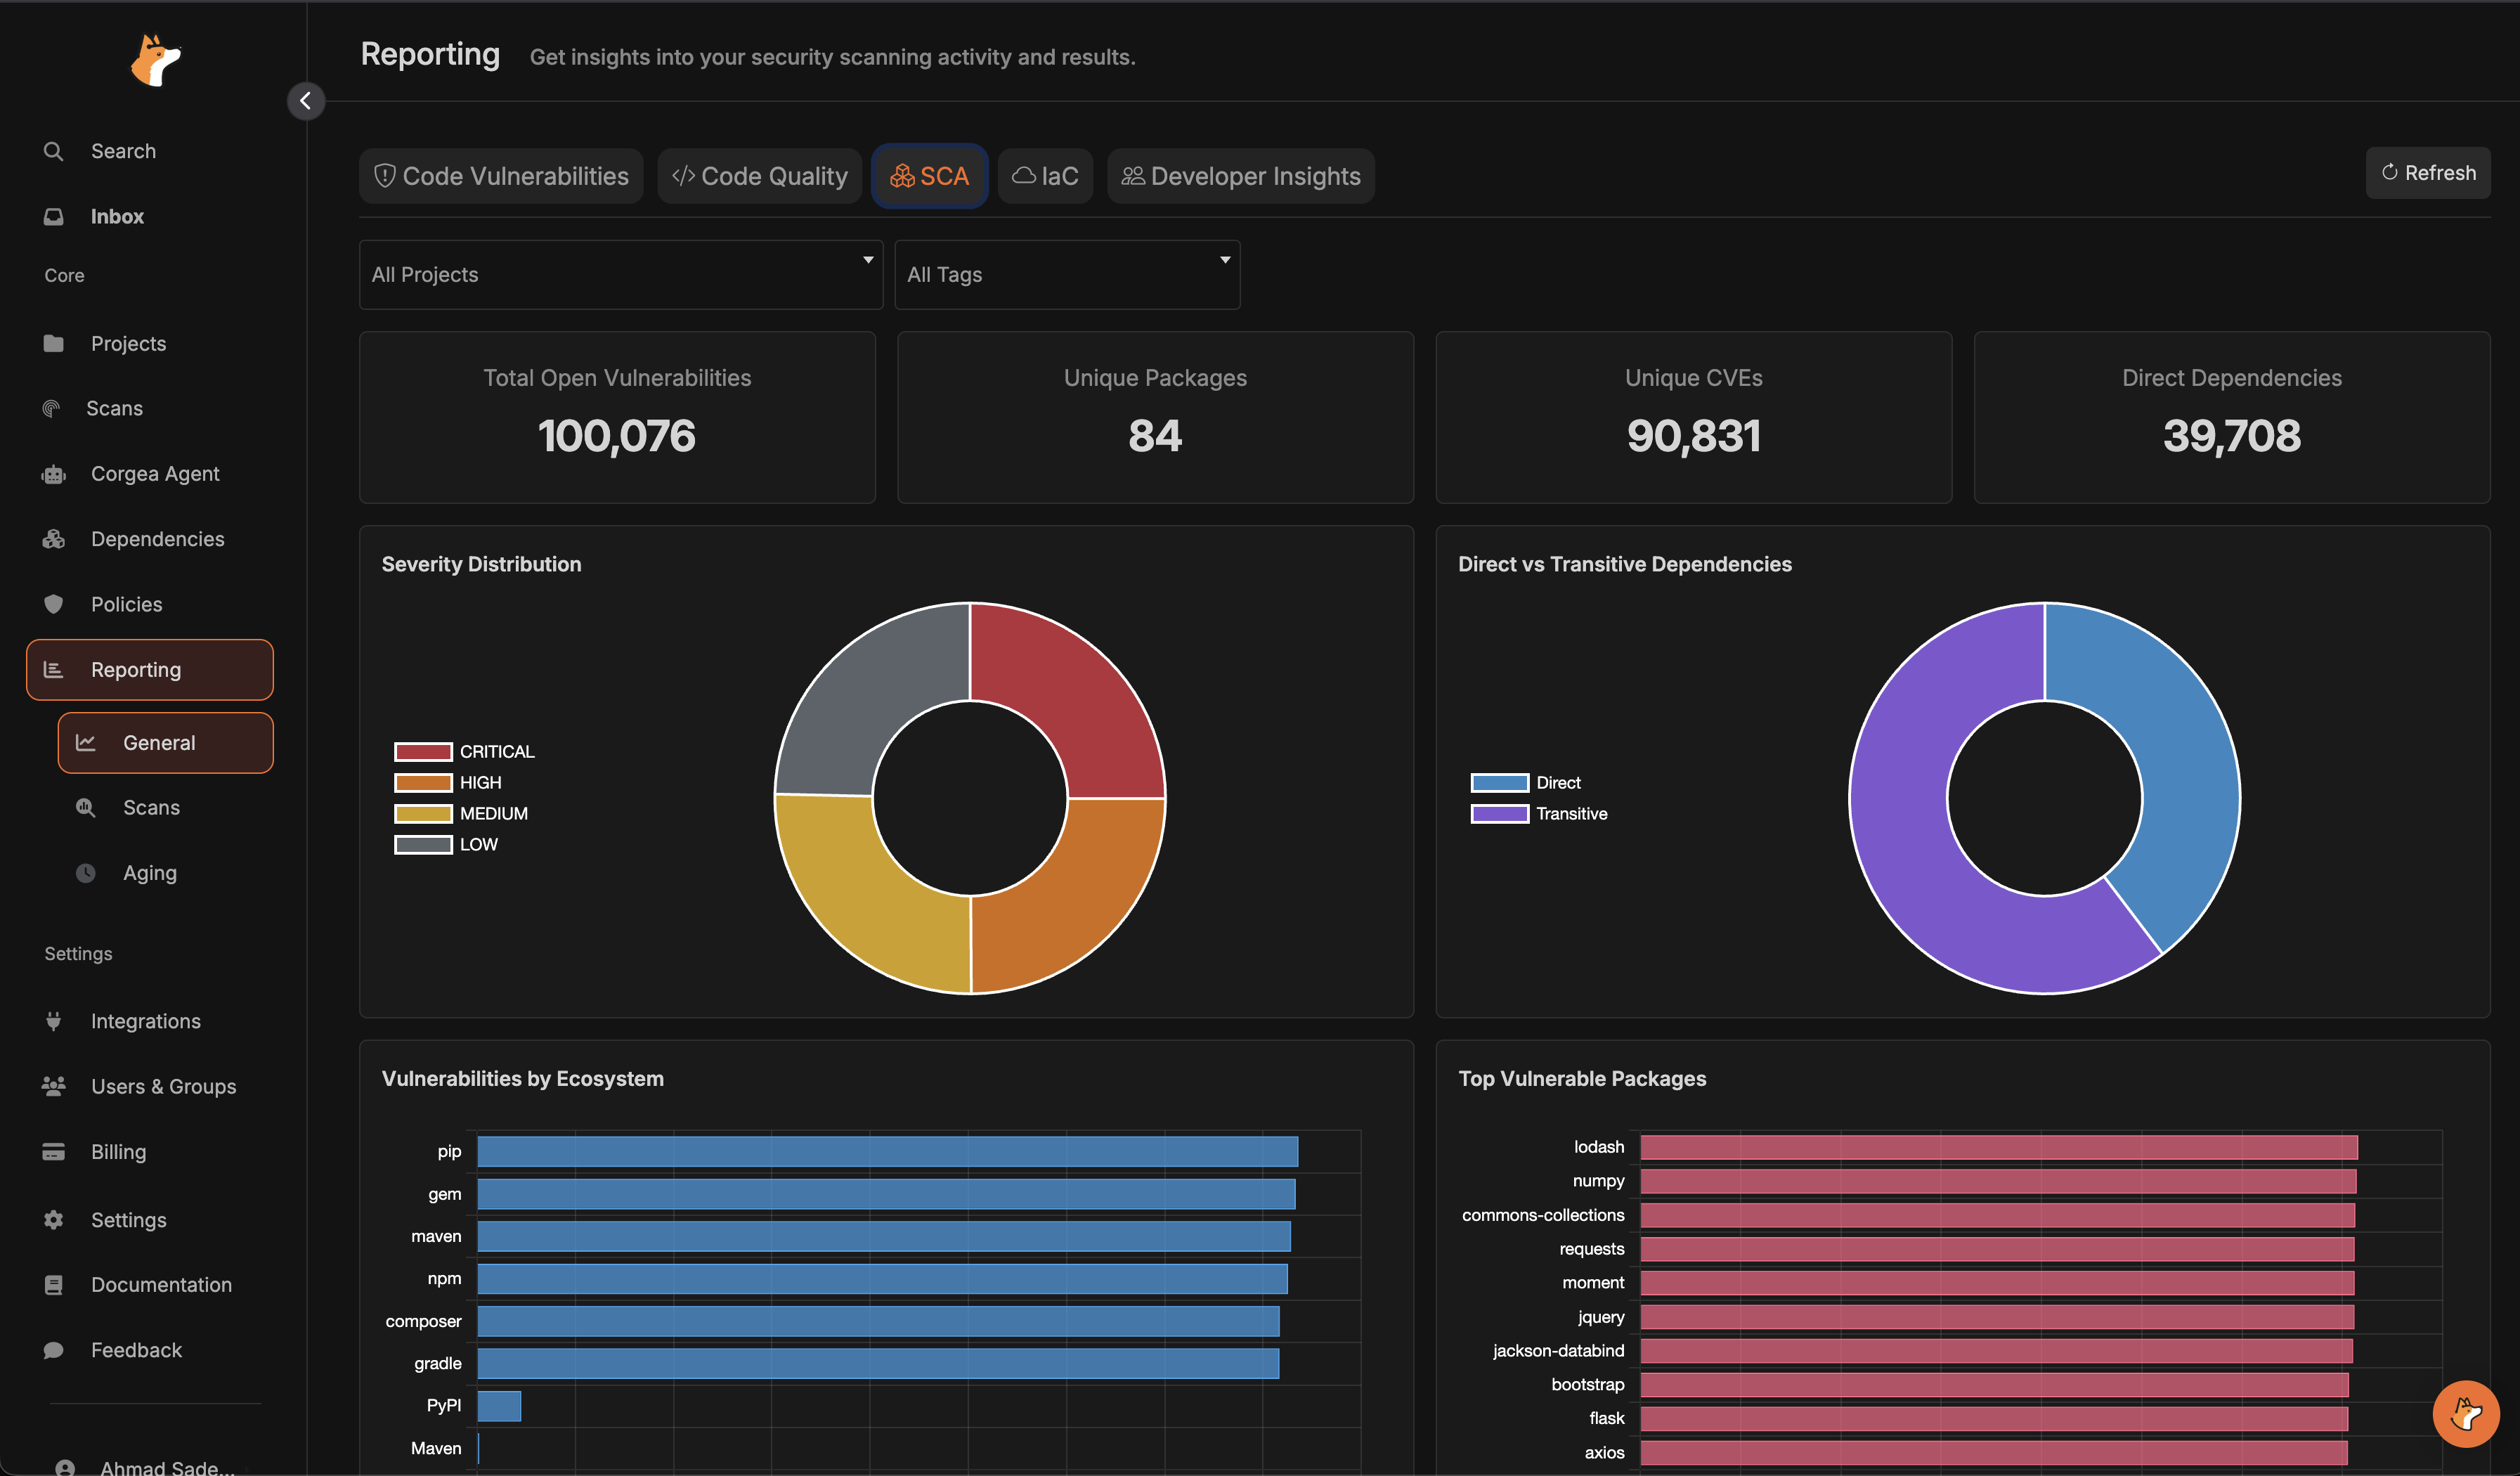
SCAsynthétise les vulnérabilités des dépendances par sévérité, écosystème, paquet et impact direct ou transitif.
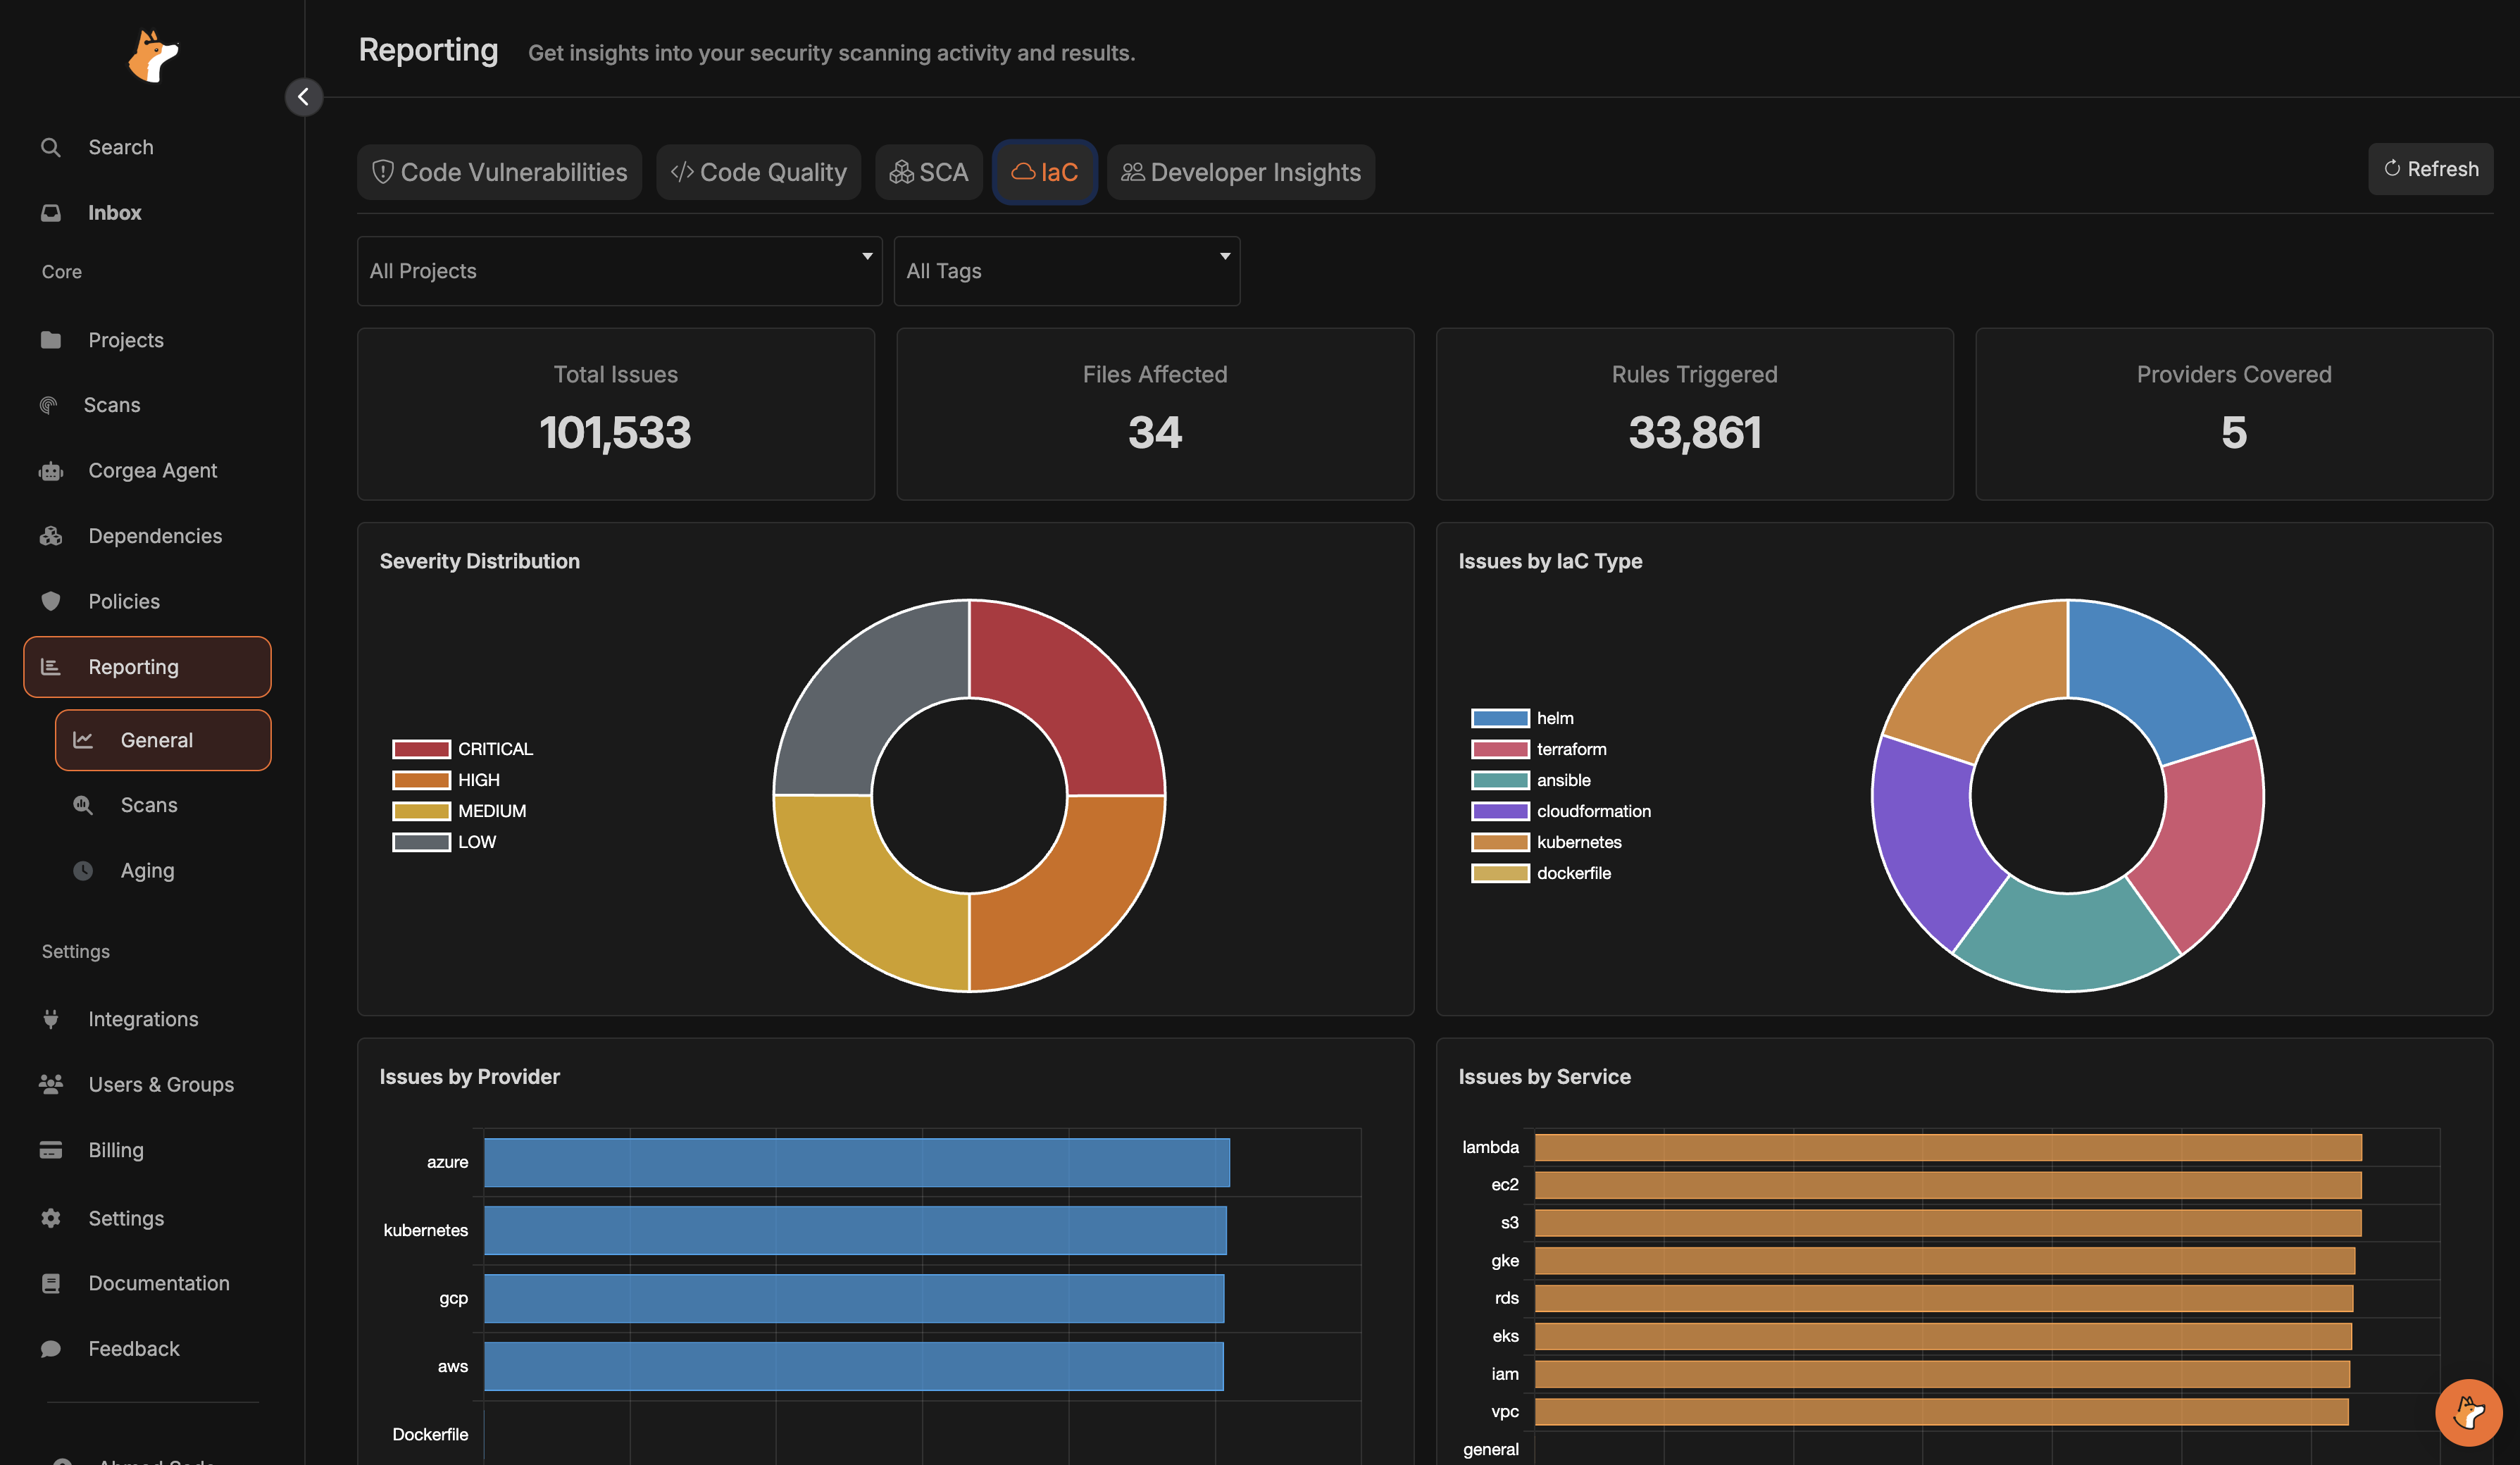
IaCrépartit les résultats d’infrastructure par sévérité, fournisseur, service, règle et type d’IaC.
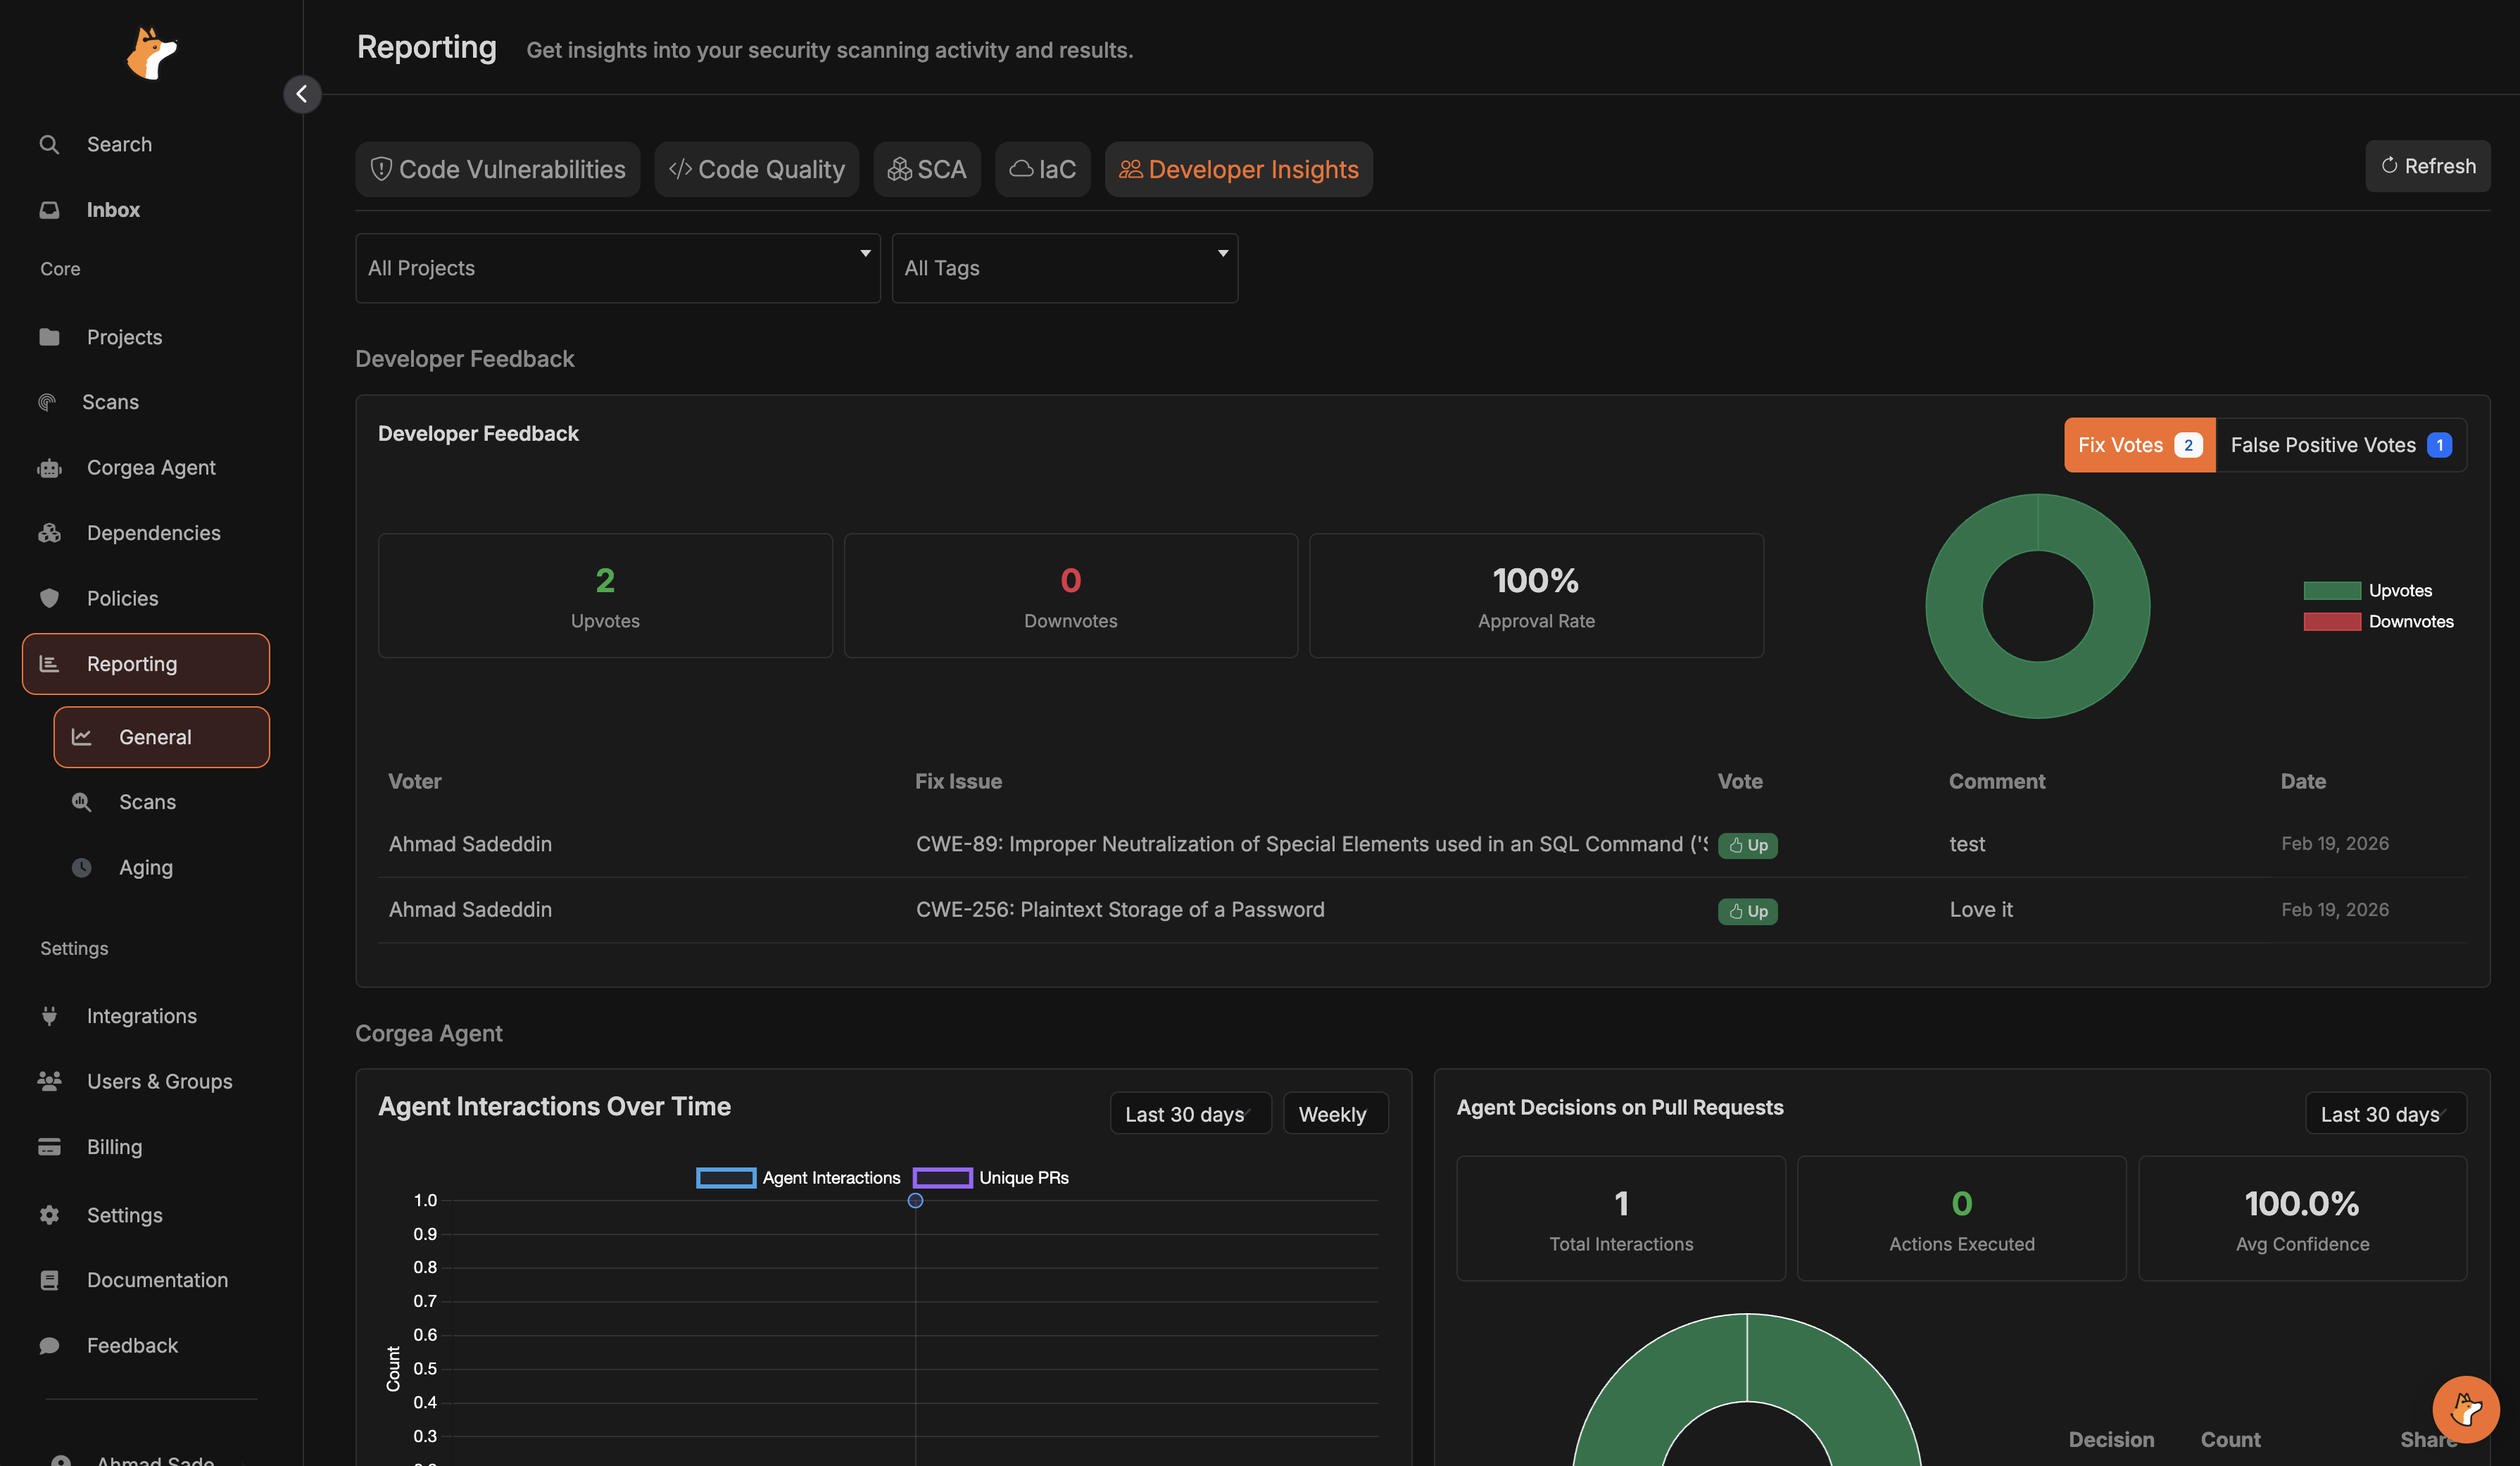
Developer Insightscombine les retours des développeurs et les tendances d’utilisation de Corgea Agent, les décisions et les utilisateurs actifs.
- Dans
General, utilisez les menus avec recherche pour sélectionner plusieurs projets, équipes, tags et branches. Cliquez surApplydans chaque menu pour actualiser les graphiques, ou surClearpour réinitialiser tous les filtres. Sélectionnez d’abord des projets pour choisir leurs branches scannées. - Dans un filtre, une correspondance avec l’une des valeurs sélectionnées suffit ; les différents filtres s’appliquent ensemble. Les résultats comprennent uniquement les projets auxquels vous avez accès. Les équipes comprennent les projets liés directement et ceux qui correspondent à leurs tags ou modèles d’URL de dépôt.
- Pour les séries temporelles, choisissez une plage de dates et un regroupement par jour, semaine ou mois.
- Sur les graphiques compatibles, les filtres de sévérité permettent de cibler les problèmes critiques, élevés, moyens ou faibles.
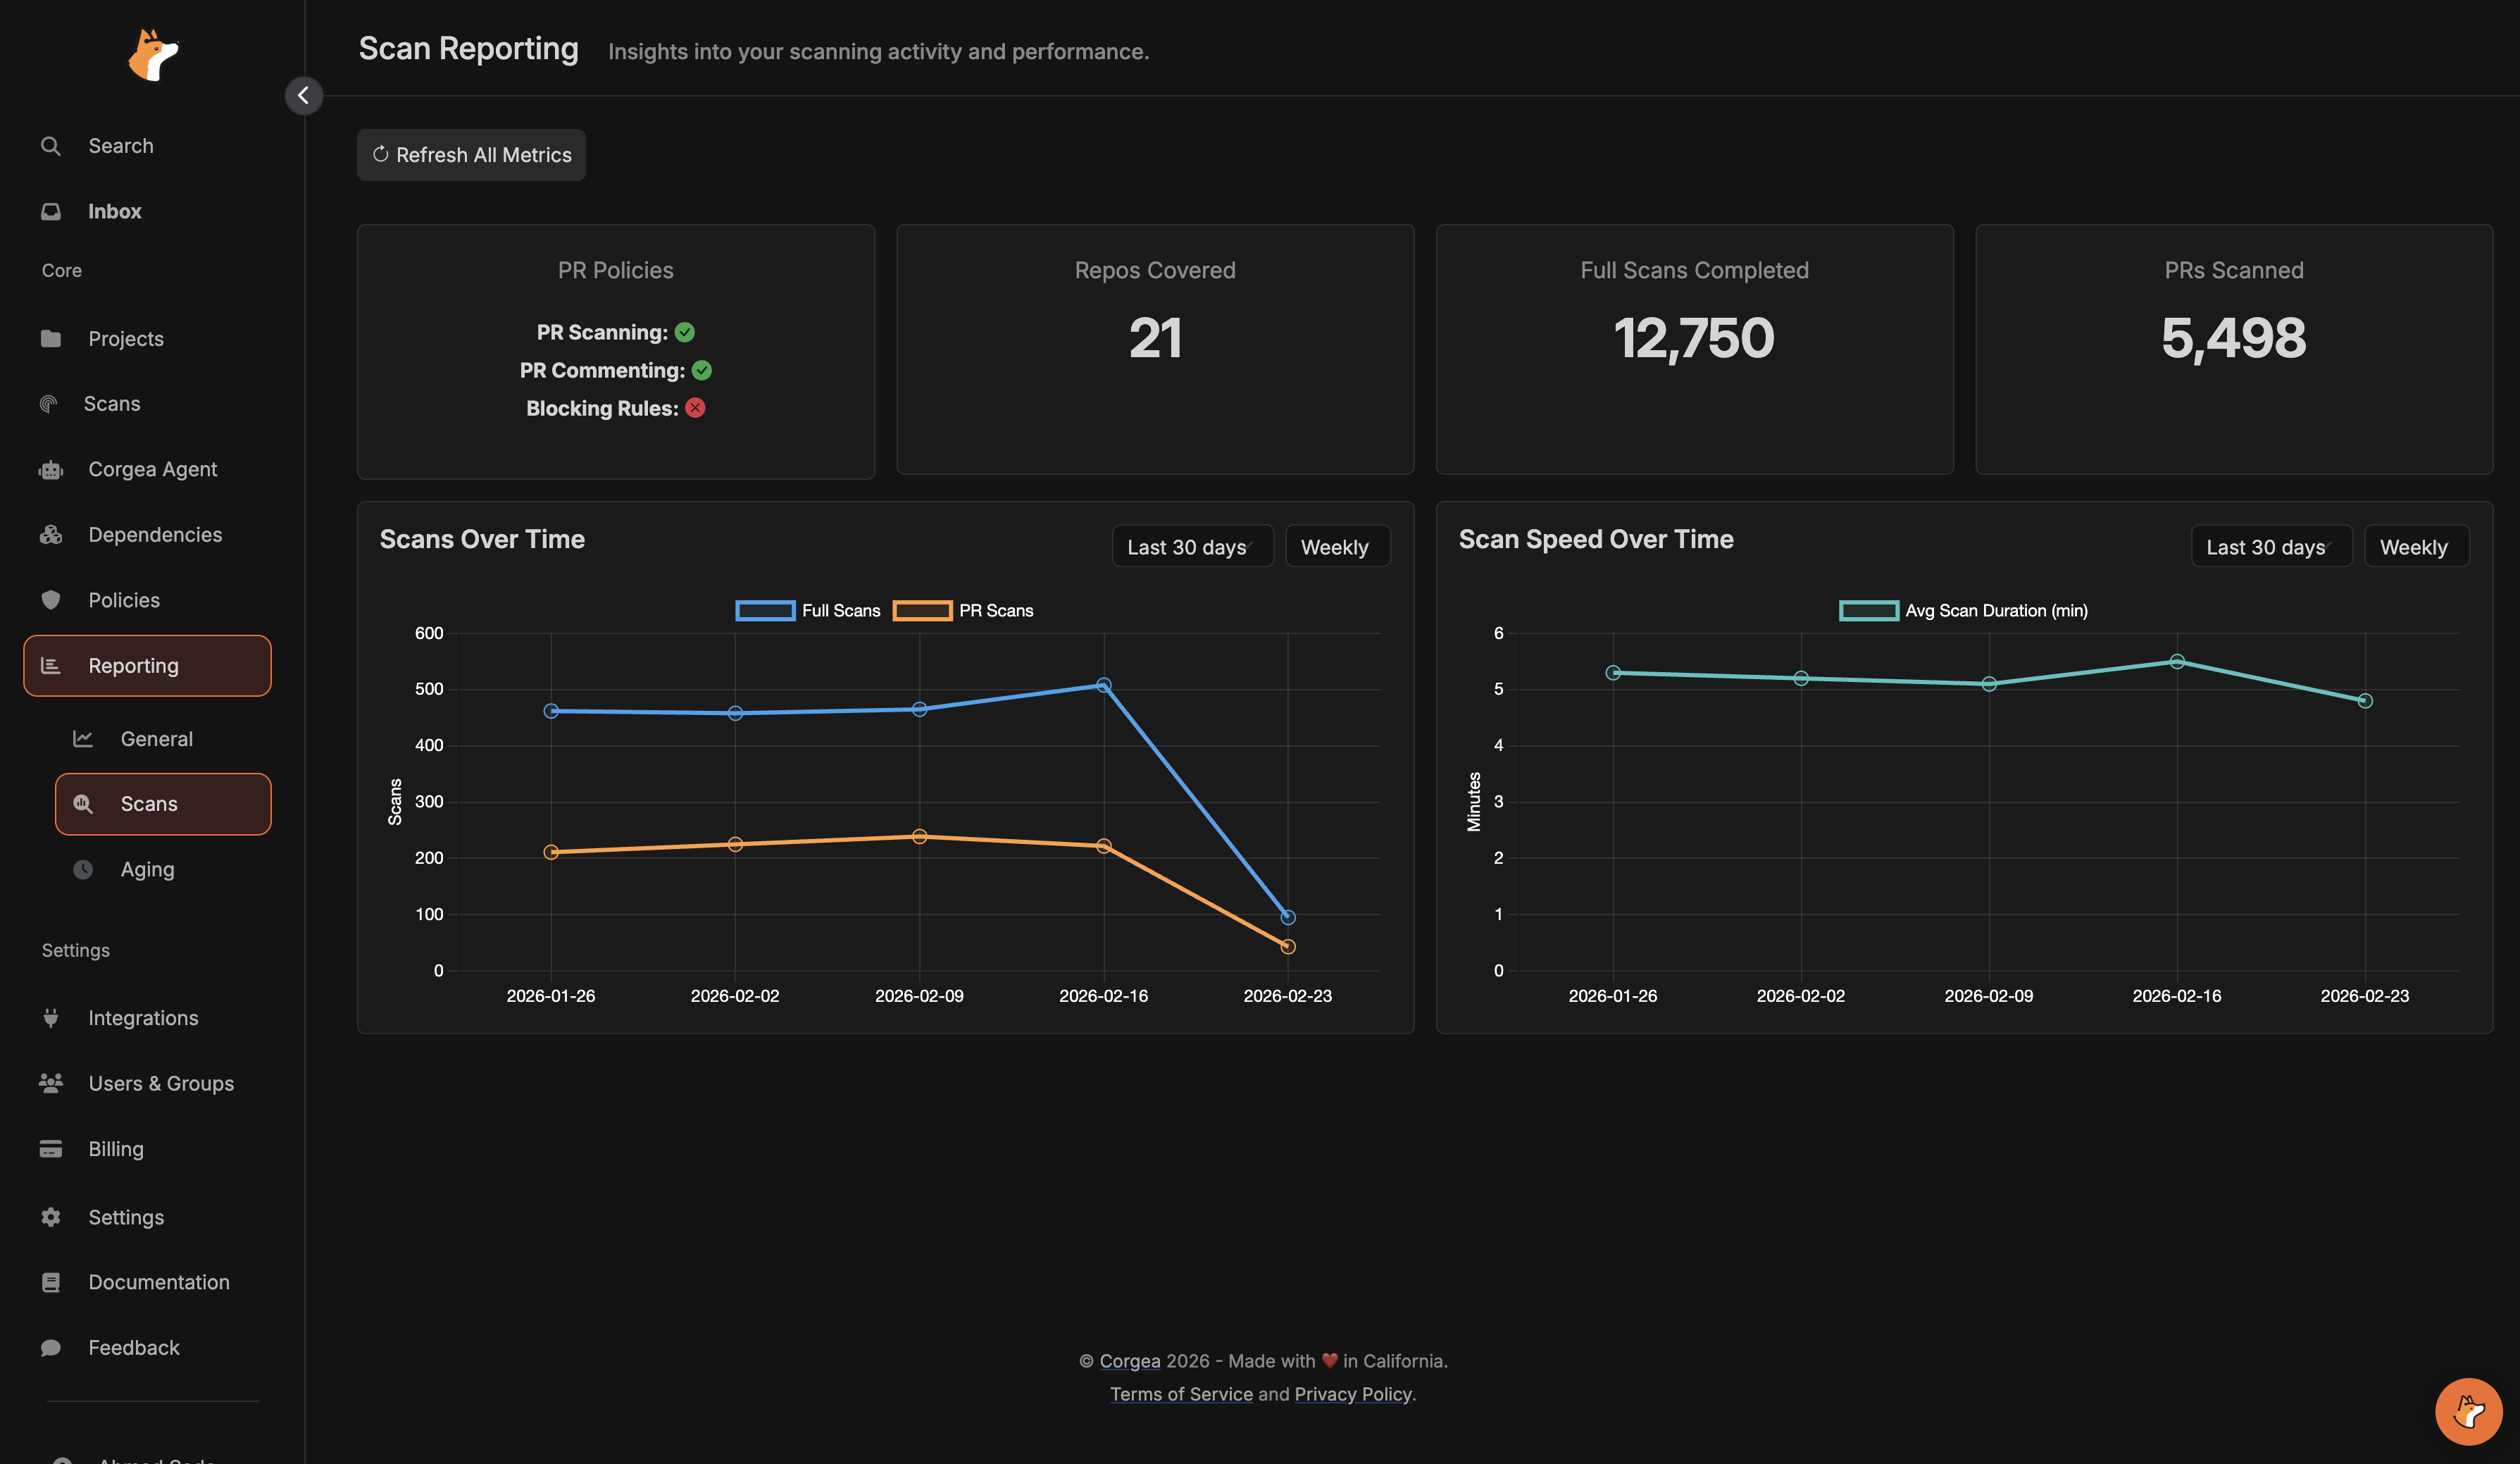
Scansfournit une vue opérationnelle de l’état des politiques de pull request, des dépôts couverts, des scans complets, des scans de pull request et des performances au fil du temps.
- Ce rapport met en évidence les problèmes de code et de dépendances en retard, leur âge moyen et la concentration du risque par projet et par responsable.
- Attribuez les problèmes depuis leur page de détail afin que les répartitions des retards et les e-mails de SLA soient adressés au bon responsable.
- Configurez les SLA dans Gestion des SLA.