- Öffnen Sie in der App-Seitenleiste
Reporting, um darauf zuzugreifen: Generalfür Security- und Developer InsightsScansfür den Scan-Betrieb und den Status von PR-RichtlinienAgingfür Alters- und Überfälligkeitsanalysen von Schwachstellen (bei aktivierten Richtlinien verfügbar)
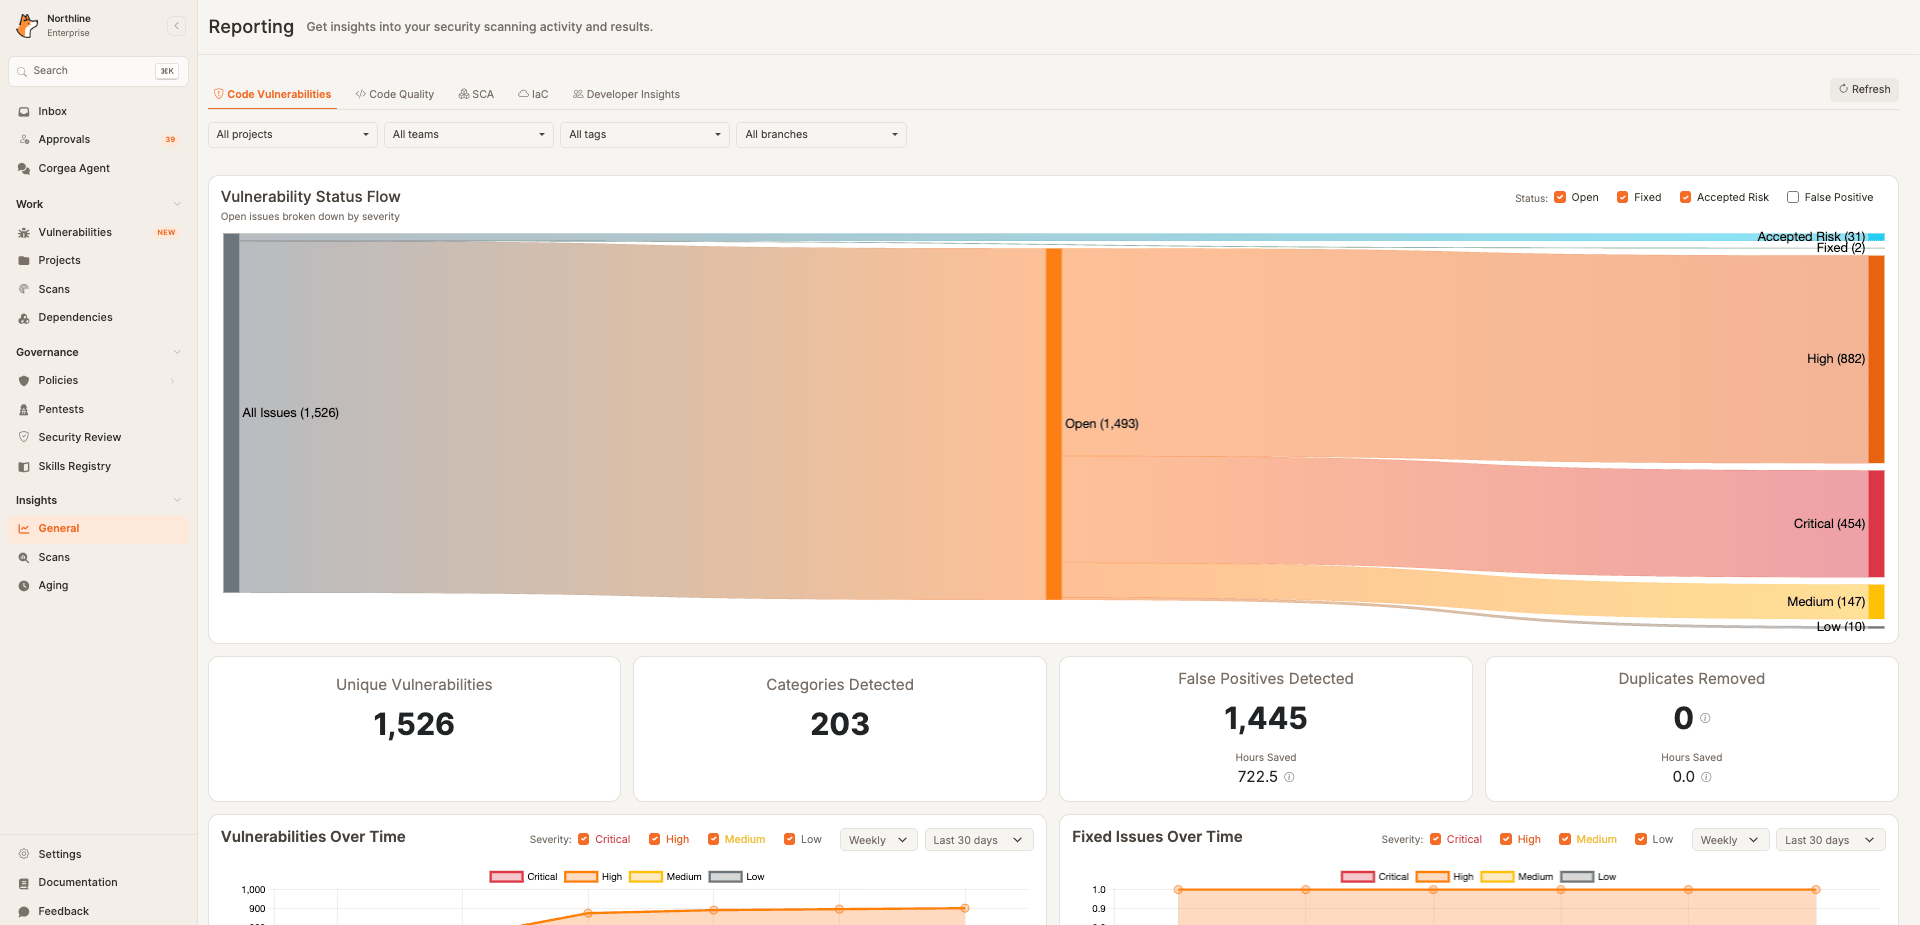
Code Vulnerabilitieszeigt die Anzahl eindeutiger Schwachstellen, abgedeckte Kategorien, False Positives, Behebungsfortschritt, MTTR und Burn-down-Trends.
Code Vulnerabilities zeigt Fixed Issues Over Time eindeutige Findings nach dem Datum ihrer ersten Behebung. Open Findings by Classification gliedert offene Findings nach Klassifizierung und Schweregrad. Das Reporting zählt jedes Finding über wiederholte Scans hinweg einmal und verwendet seine neueste Erkennung im ausgewählten Bereich. Mit den Status-Kontrollkästchen in Vulnerability Status Flow blenden Sie Status ein oder aus; False Positives sind standardmäßig ausgeblendet.
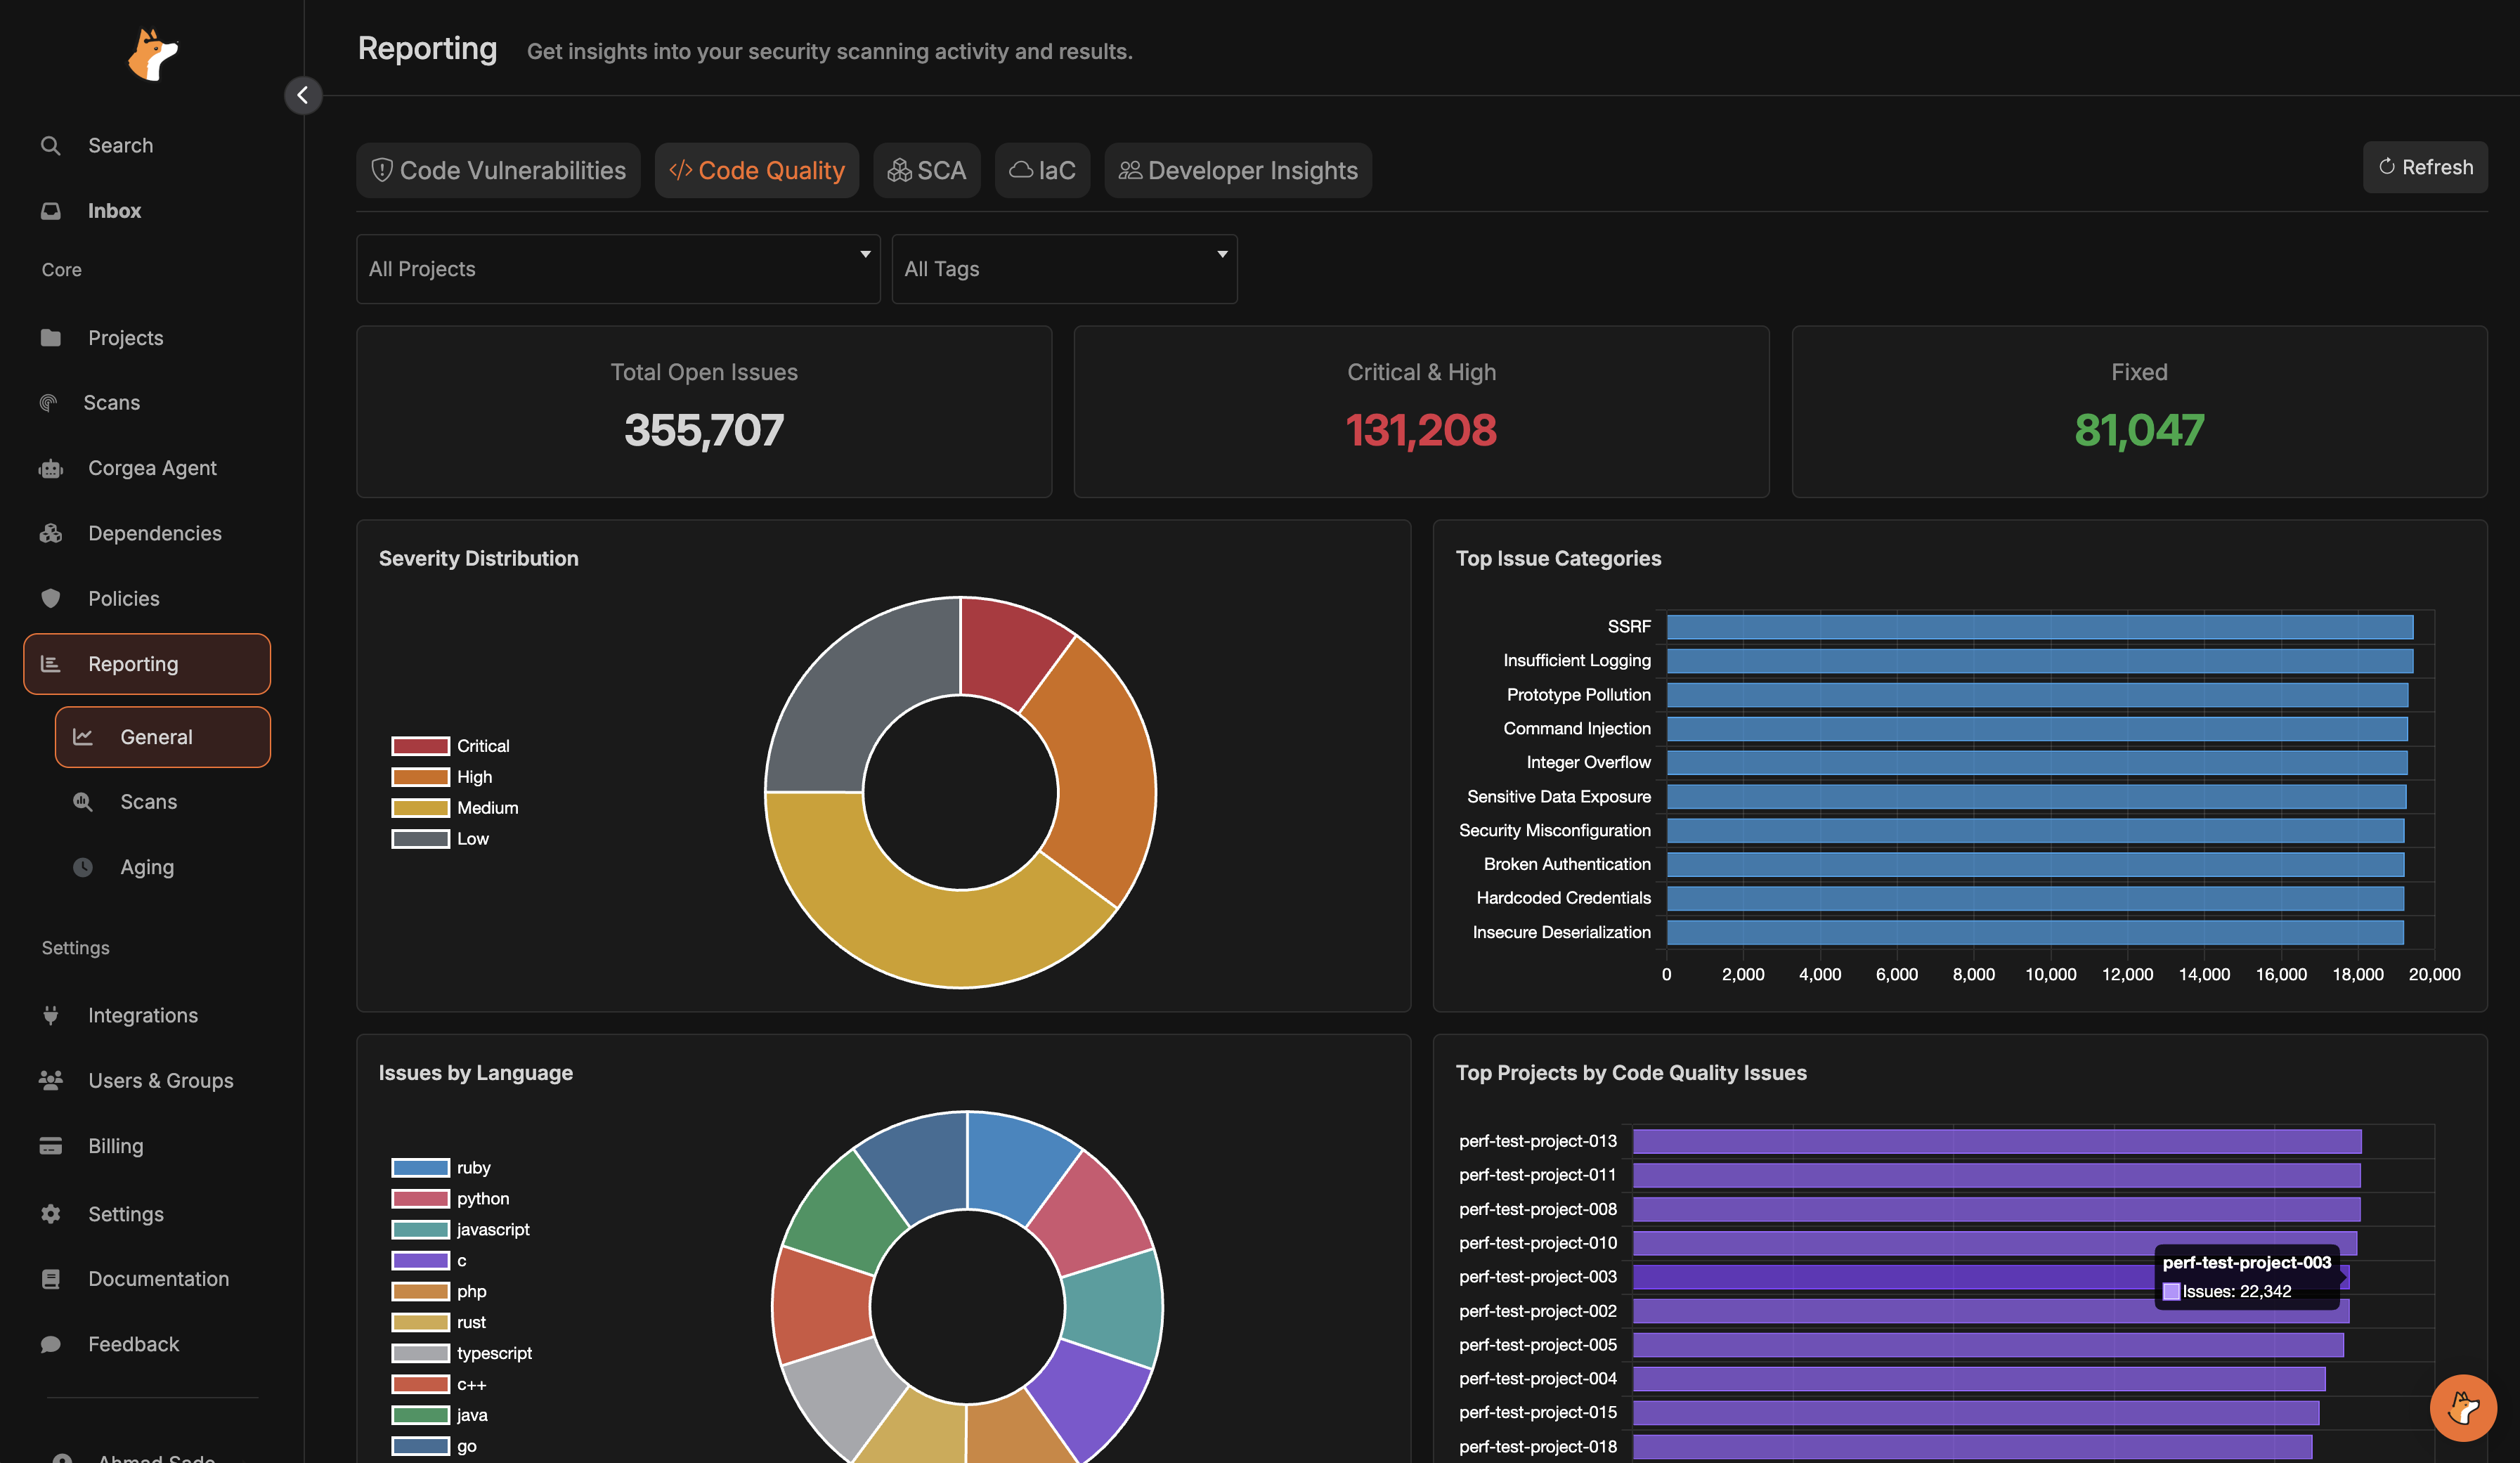
Code Qualityzeigt offene und behobene Issues, die Verteilung nach Schweregrad, Kategorien, Programmiersprachen und die wichtigsten Projekte.
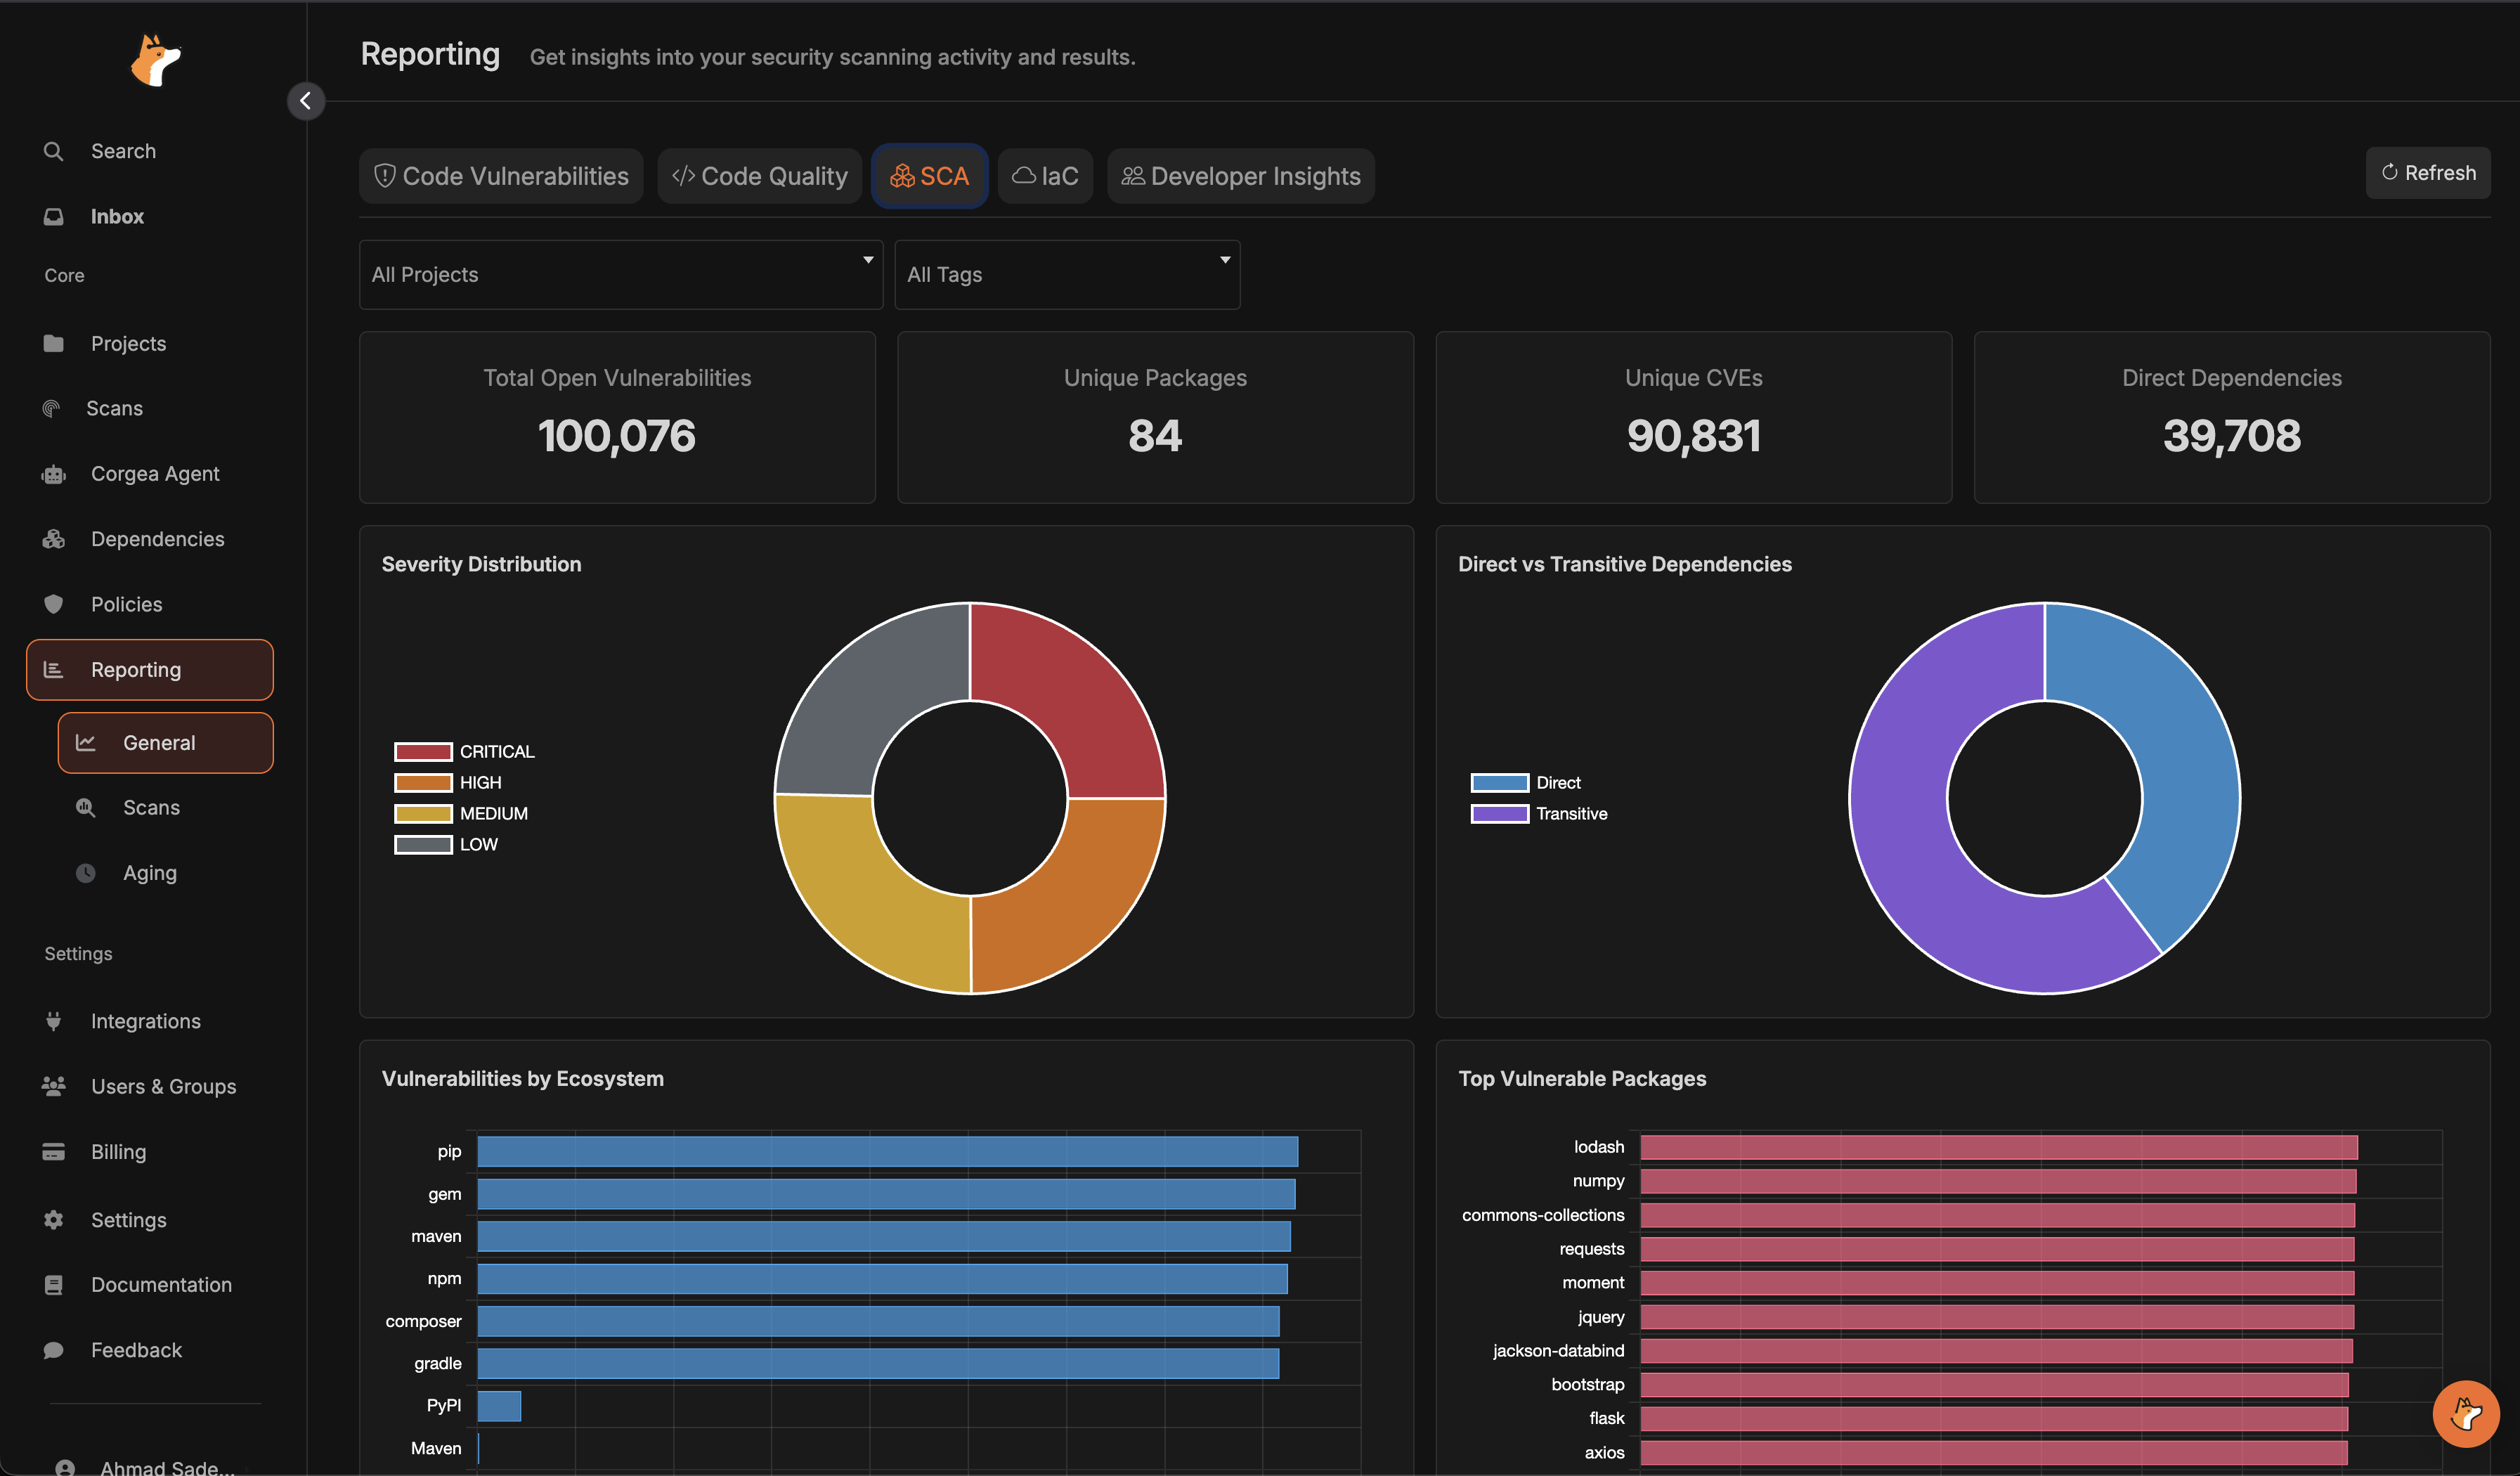
SCAfasst Schwachstellen in Abhängigkeiten nach Schweregrad, Ökosystem, Paket sowie direkter oder transitiver Auswirkung zusammen.
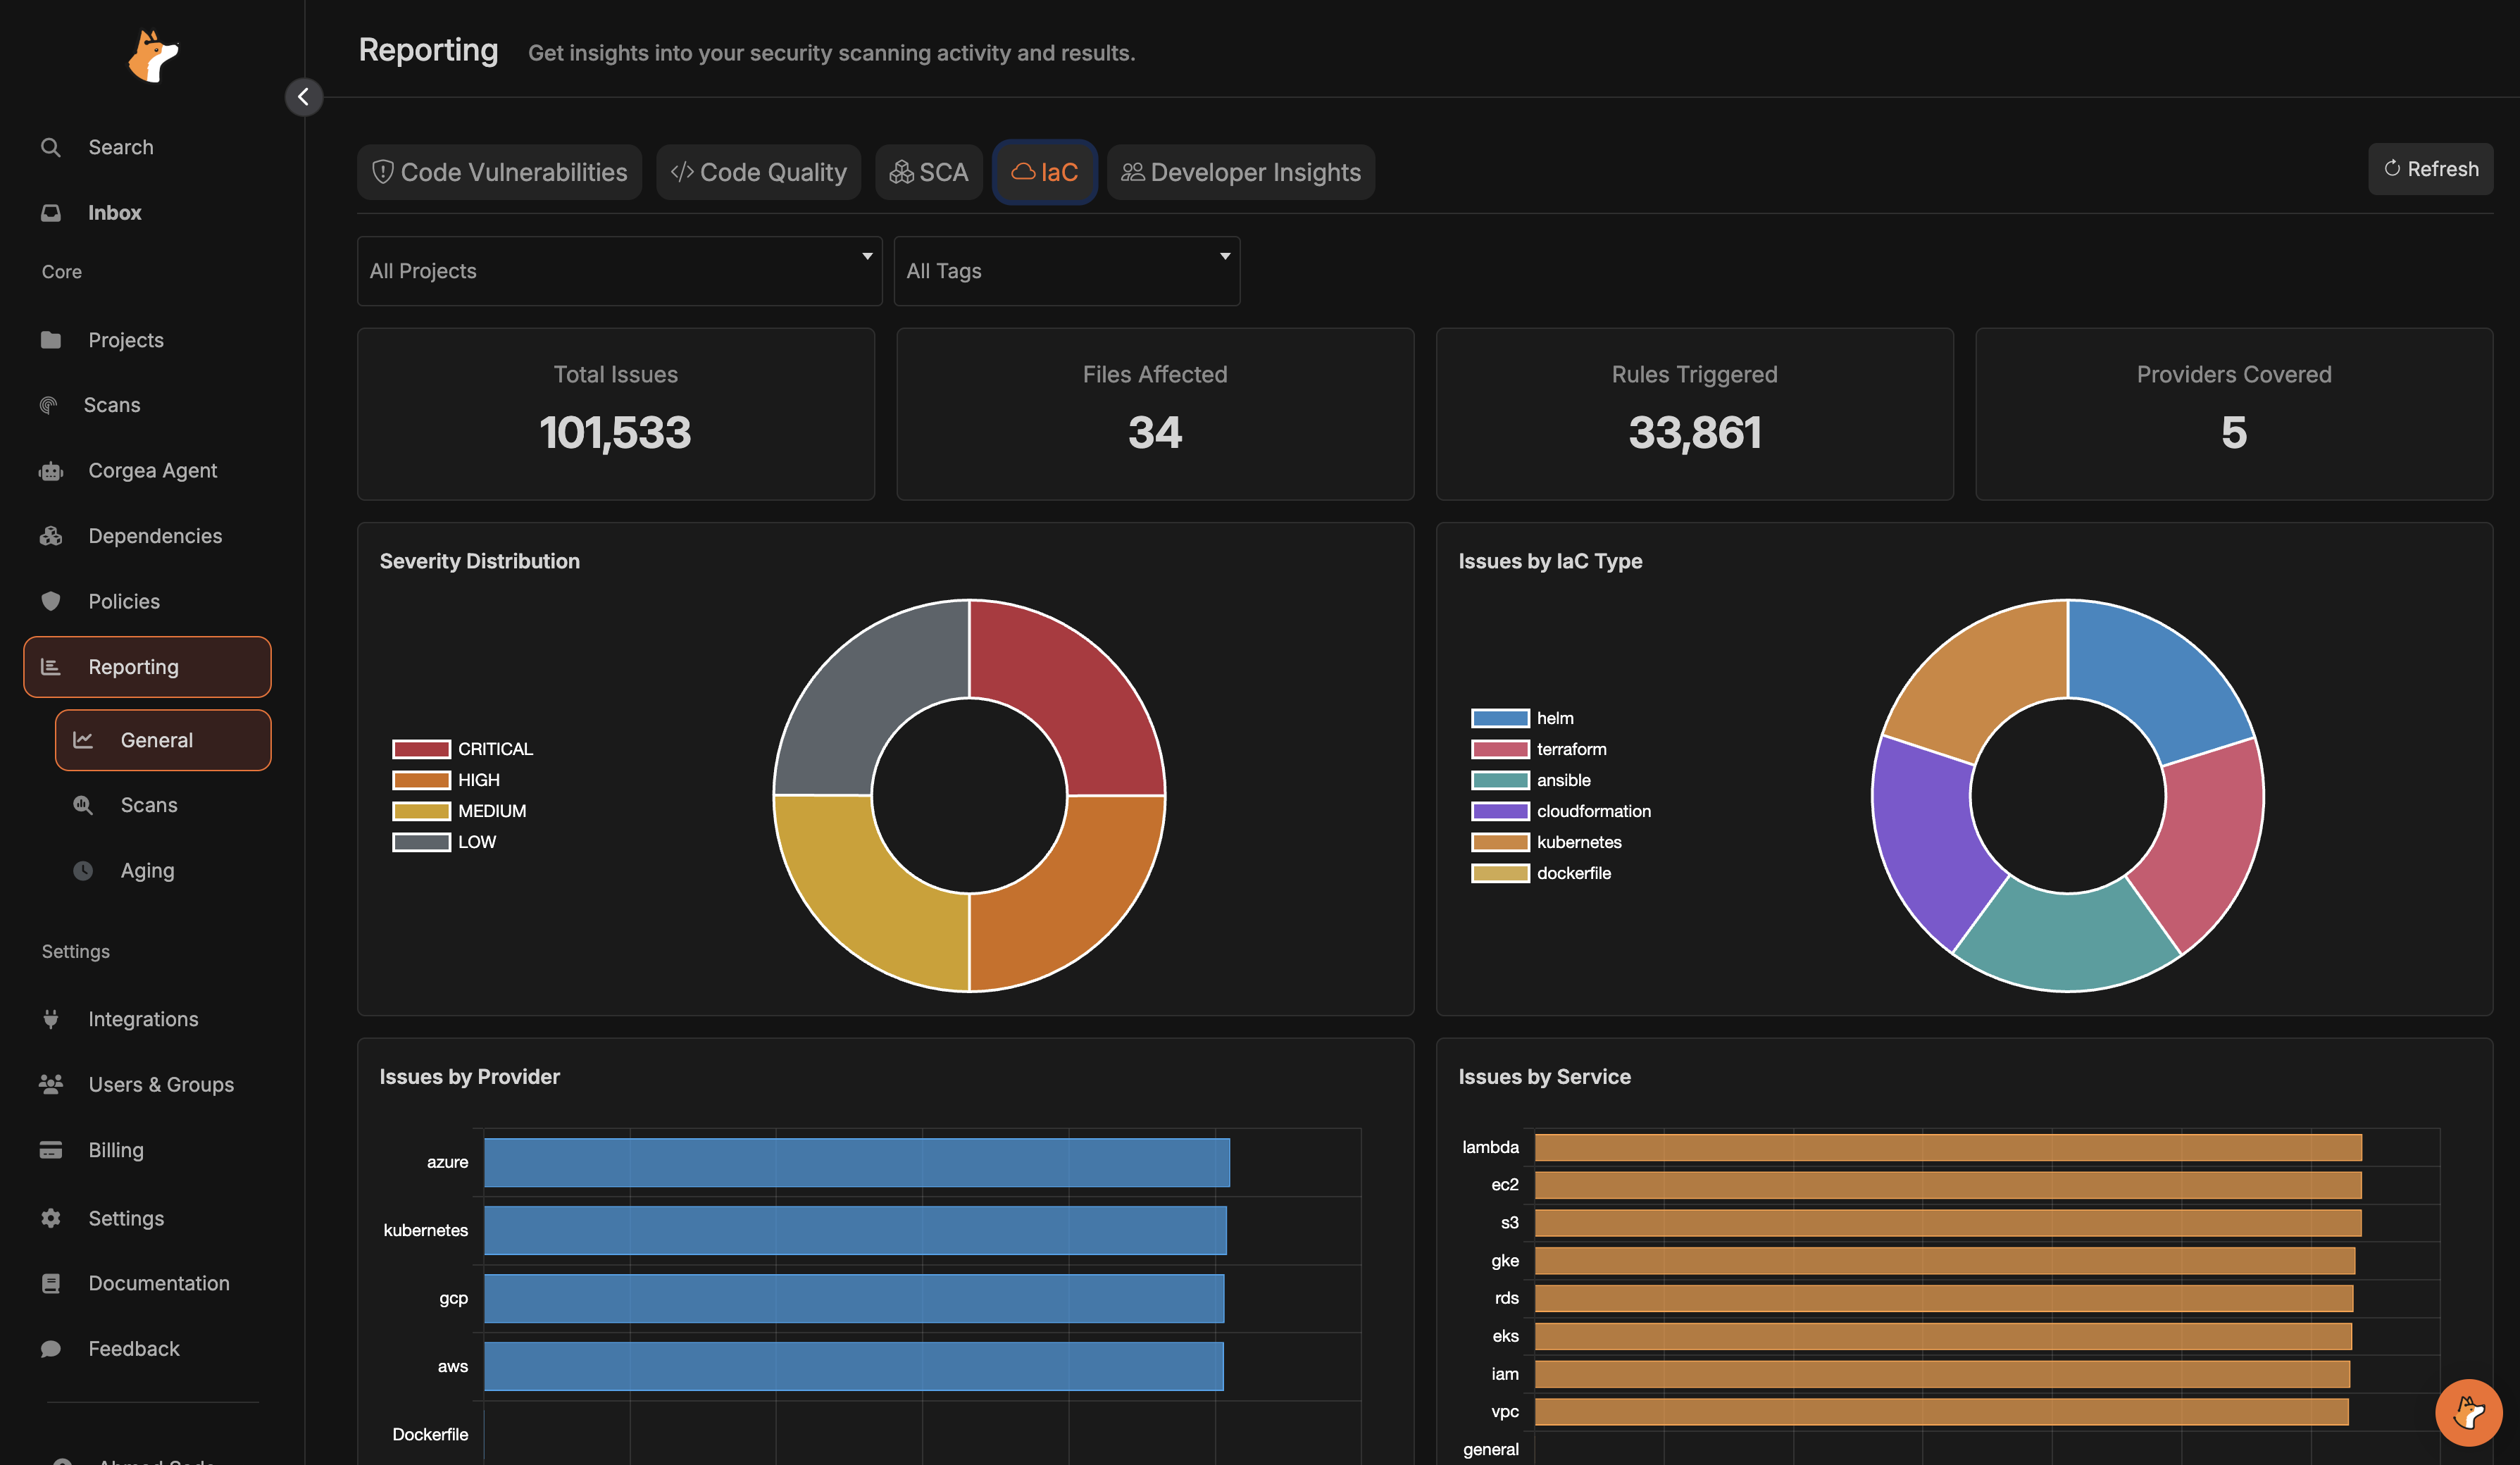
IaCgliedert Infrastruktur-Findings nach Schweregrad, Provider, Service, Regel und IaC-Typ.
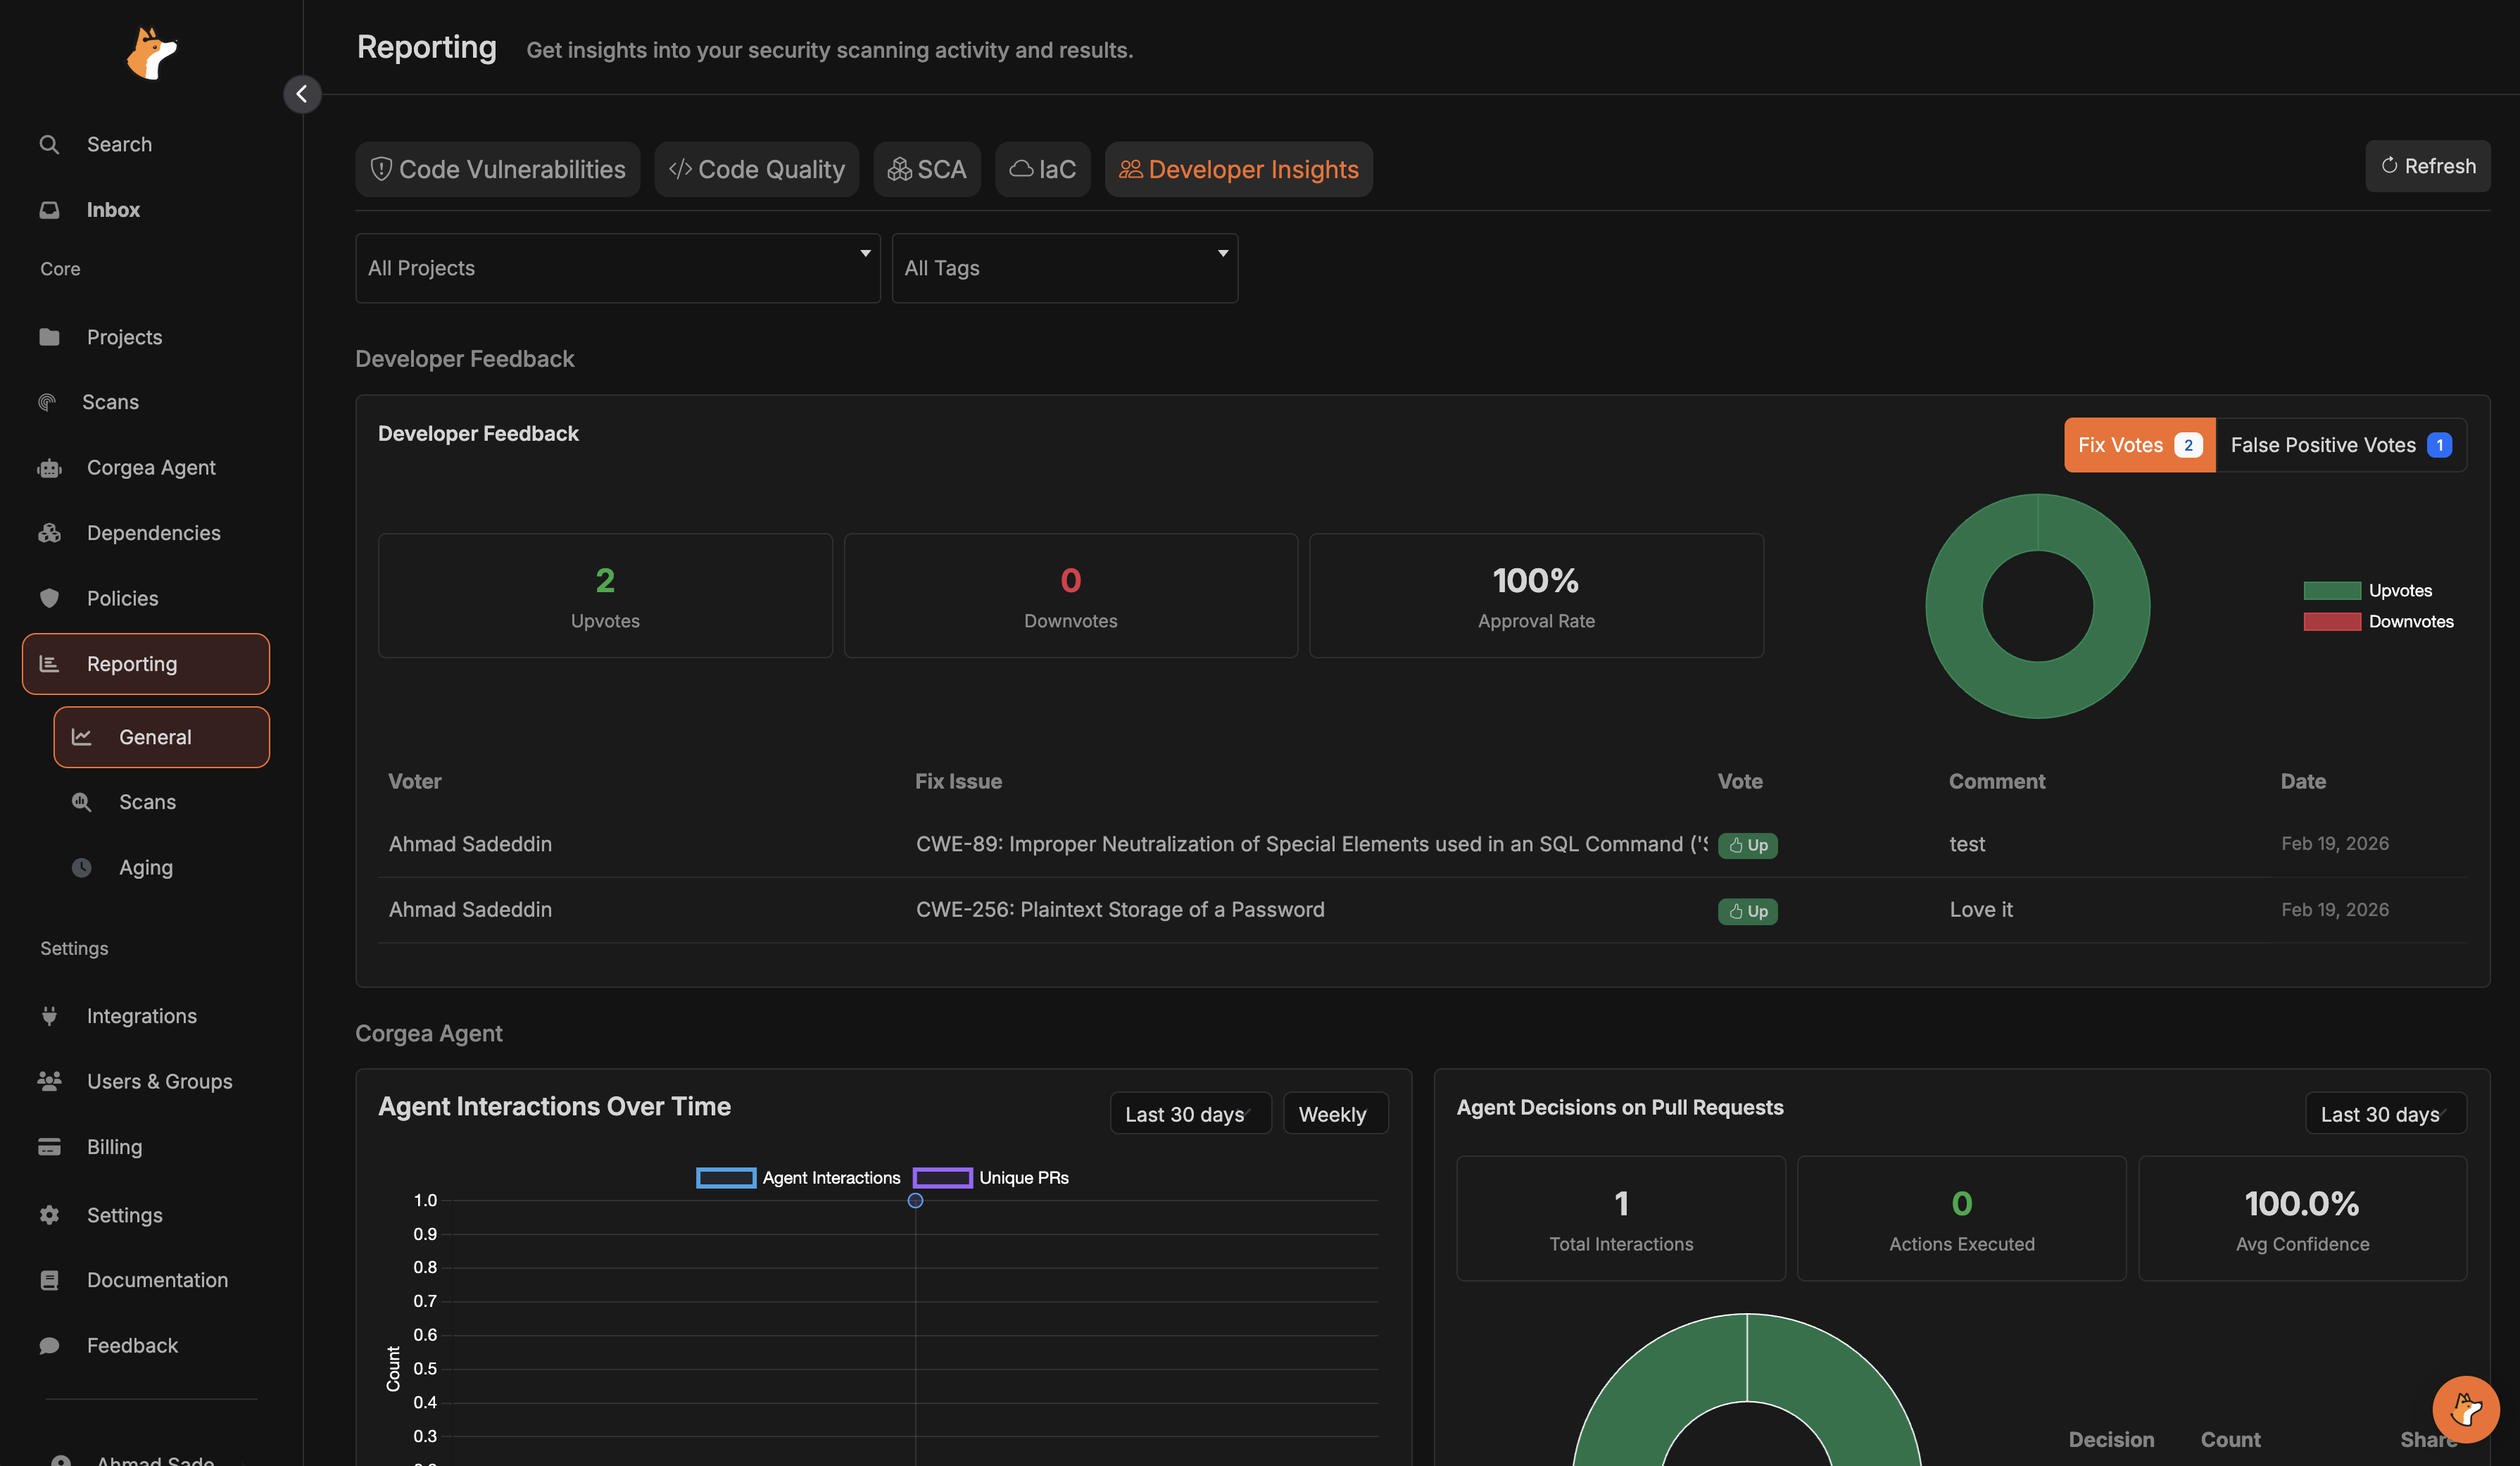
Developer Insightskombiniert Entwickler-Feedback mit Nutzungstrends, Entscheidungen und aktiven Benutzern des Corgea Agent.
- Wählen Sie in
Generalüber die durchsuchbaren Dropdowns für Projekte, Teams, Tags und Branches mehrere Werte aus. Klicken Sie in jedem Dropdown aufApply, um die Diagramme zu aktualisieren, oder aufClear, um alle Filter zurückzusetzen. Wählen Sie zuerst Projekte aus, um deren gescannte Branches auszuwählen. - Innerhalb eines Filters genügt ein passender ausgewählter Wert; verschiedene Filter gelten gemeinsam. Ergebnisse umfassen nur Projekte, auf die Sie Zugriff haben. Teams umfassen direkt verknüpfte Projekte sowie Projekte, die den Tags oder Repository-URL-Mustern des Teams entsprechen.
- Für Zeitreihen-Diagramme wählen Sie einen Datumsbereich und gruppieren nach Tag, Woche oder Monat.
- Schweregradfilter beschränken unterstützte Diagramme auf kritische, hohe, mittlere oder niedrige Issues.
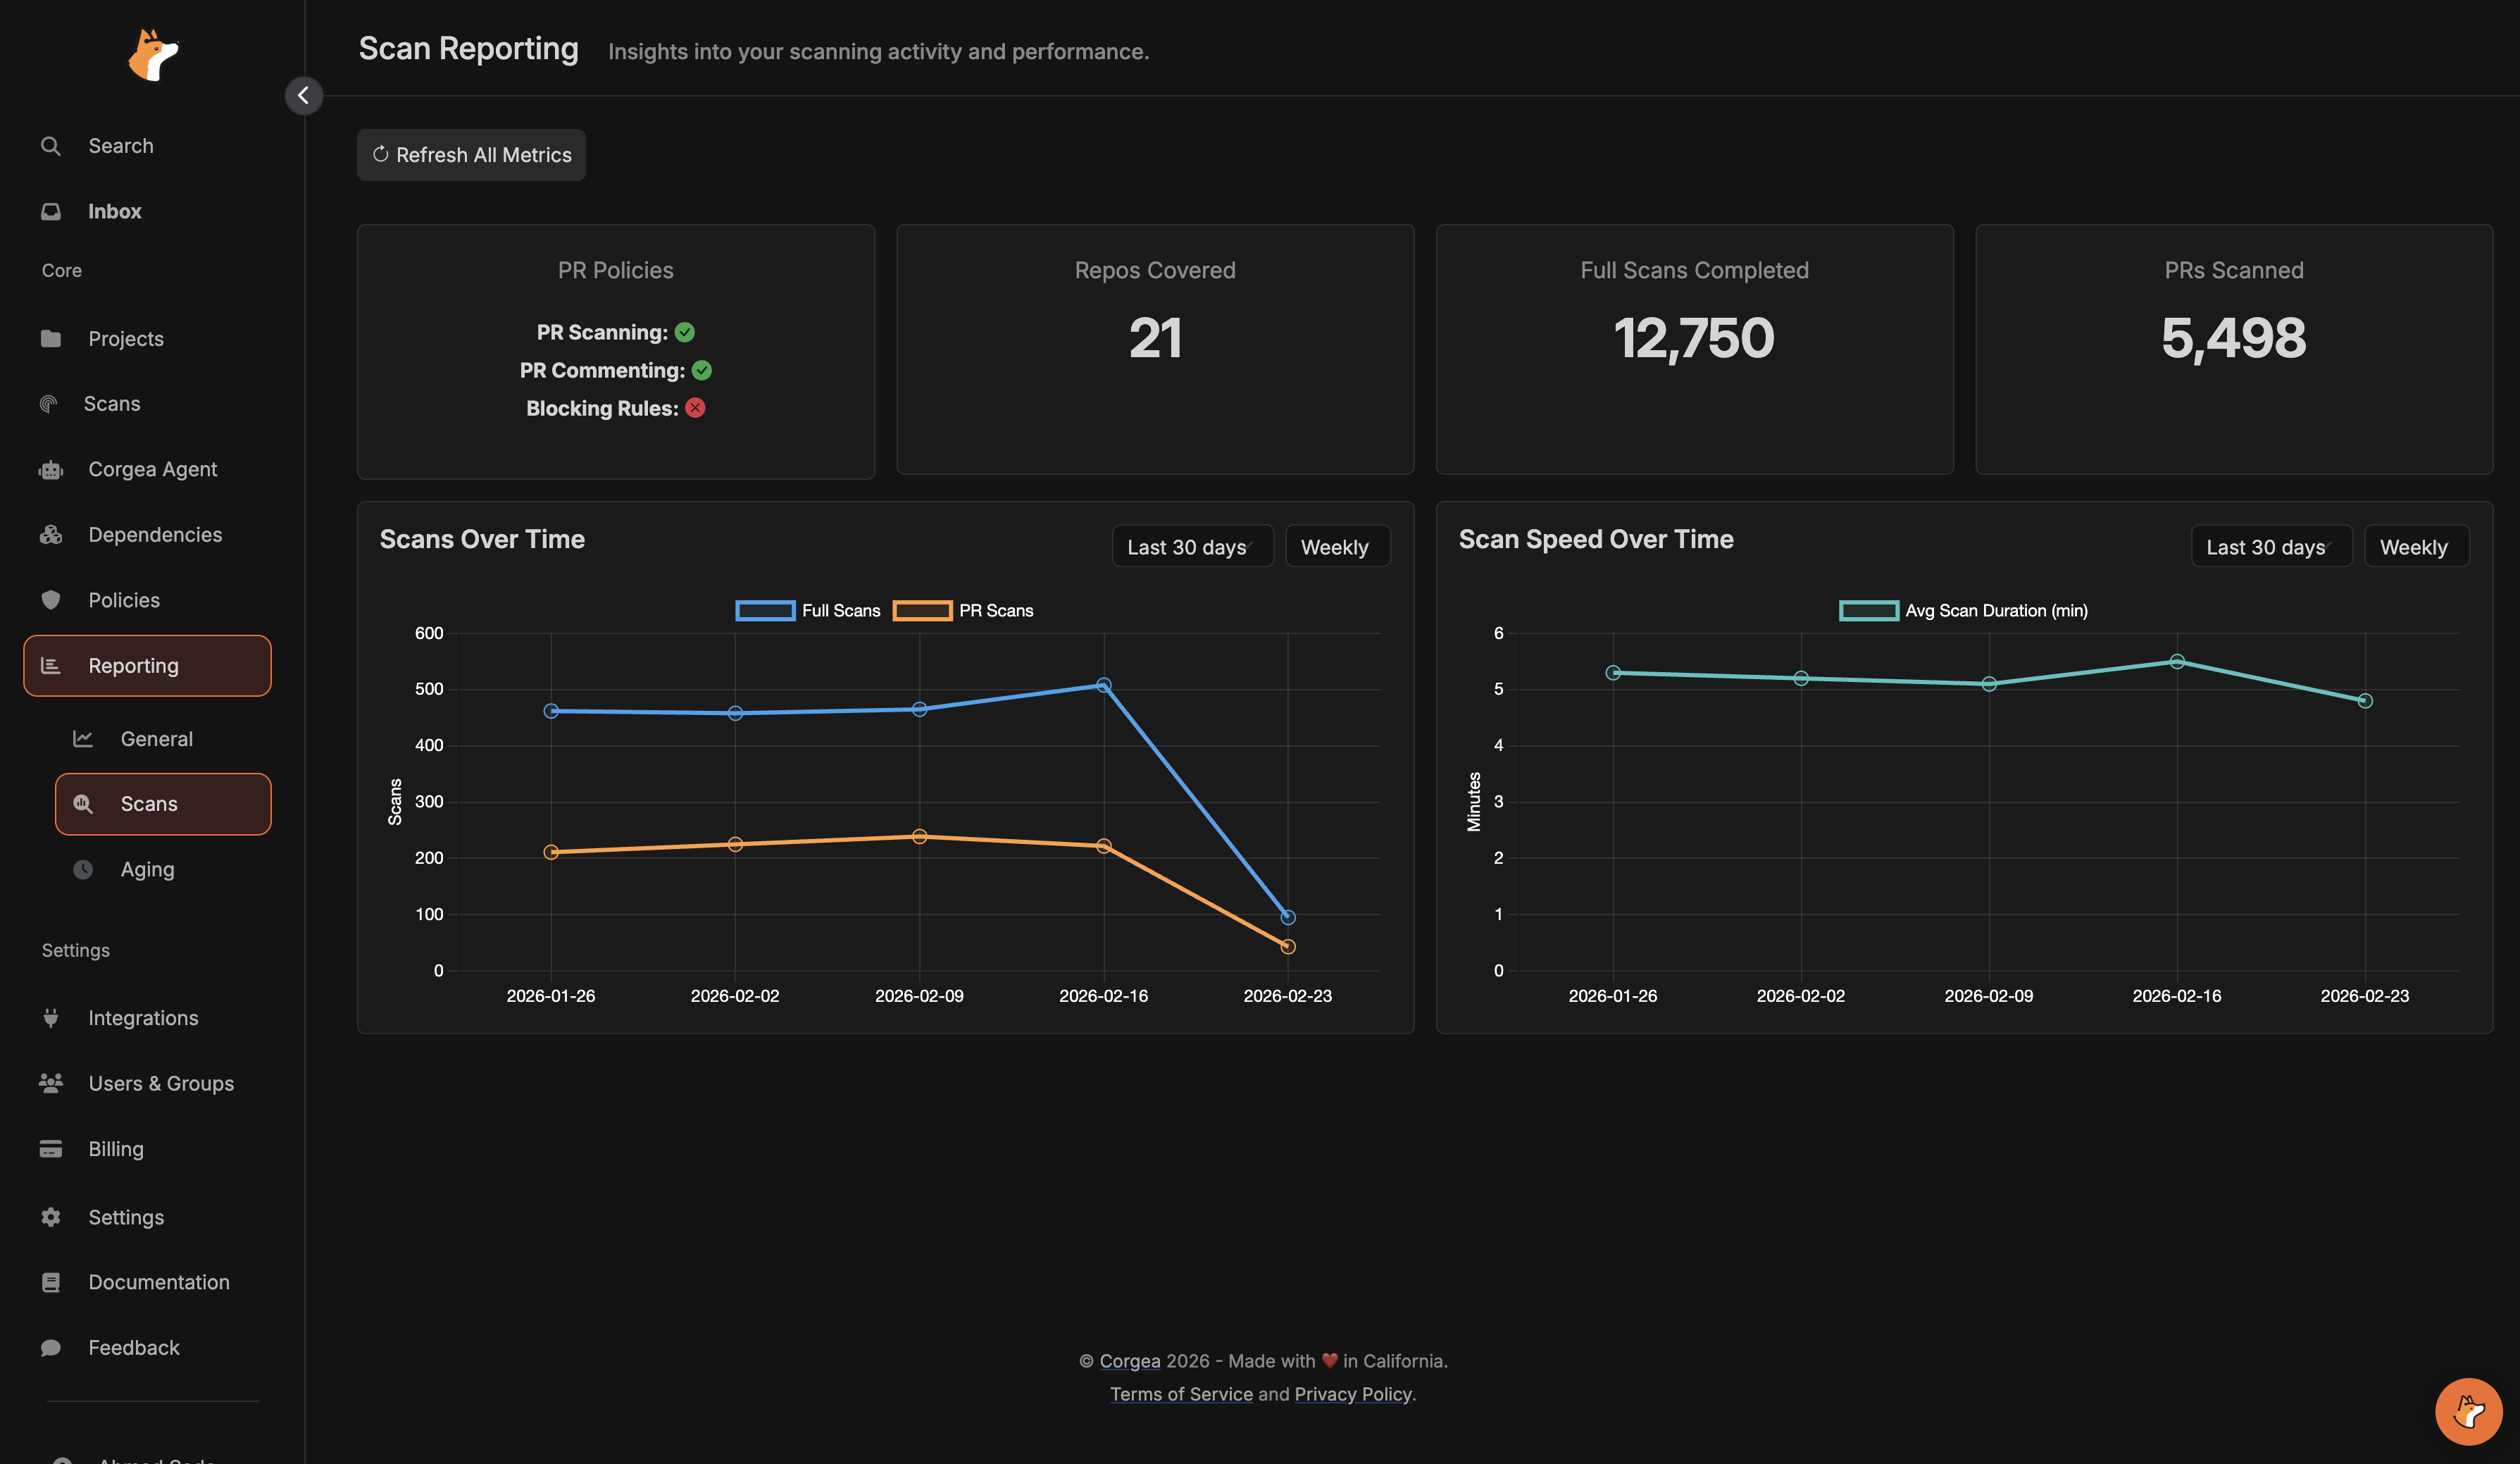
Scansbietet operative Transparenz zu PR-Richtlinienstatus, abgedeckten Repositories, vollständigen Scans, PR-Scans und der Scan-Performance im Zeitverlauf.
- Der Aging-Bericht zeigt überfällige Code- und Dependency-Issues, ihr Durchschnittsalter und die Risikoverteilung nach Projekt und Bearbeiter.
- Weisen Sie Issues auf deren Detailseiten zu, damit Überfälligkeitsanalysen und SLA-E-Mails den zuständigen Owner erreichen.
- Konfigurieren Sie SLAs in SLA-Verwaltung.